标签: ssh

  • Debian12 putty无法使用ssh密钥登陆 解决办法 图文教程

    Debian12 putty无法使用ssh密钥登陆 解决办法 图文教程

    putty是比较简洁方便的ssh登陆工具,使用ssh密钥登陆快捷高效,不需输入密码登陆,网上有很多putty ssh登陆debian等系统的设置操作方法,但有个坑必须提醒一下大家。在debian11升级debian12版后出现无法使用putty登陆,一直提示server refused our key,原因和解决办法如下。

    原因

    Linux系统使用OpenSSh8.0版本以上后,/etc/sshd/sshd_config配置文件未默认添加ssh-rsa密钥认证,debian12采用的openssh为9.0版本以上,未默认添加ssh-rsa密钥认证。

    解决办法

    在/etc/sshd/sshd_config中添加PubkeyAcceptedKeyTypes +ssh-rsa,如下图所示。

    然后#systemctl restart sshd,重启ssh服务即可。

    如上述方法仍不能解决,请查看是否存在其他问题,例如authorized_keys文件中密钥是否正确、authorized_keys文件是否在/root/.ssh/目录下、/root/.ssh目录的权限是否为700、authorized_keys文件的权限是否为600或者640等。

  • Putty SSH使用私钥验证登录Linux centos debian VPS主机图文教程

    Putty SSH使用私钥验证登录Linux centos debian VPS主机图文教程

    我们使用PUTTY一定要到正规的下载站最好是官方网站下载,所谓的破解版、绿色版、中文精简版等等可能有被人植入木马,这样会影响我们的账户安全。

    生成密钥:

    ssh-keygen -t rsa

    QQ截图20141213200331

    登陆到SSH之后,我们先输入ssh-keygen -t rsa 然后会要求我们确定 路径我们直接回车会自动创建/root/.ssh文件夹目录,然后回车后出入密钥密码,输入两次继续回车密钥就可以在目录中看到。

    我们把root/.ssh目录中的id_rsa和id_rsa.pub下载到本地备份等会需要使用。

    id_dsa(私人密匙),id_dsa.pub(公用密匙)。

    现在用户有一 对密匙了: 公用密匙要分发到所有用户想用SSH登录的远程主机上去; 私人密匙要好好地保管防止别人知道。

    可以使用winscp进行下载,直达地址:http://winscp.net/download/winscp556setup.exe

    修改sshd配置文件:

    修改文件:

    rm /root/.ssh/id_rsa -rf;mv /root/.ssh/id_rsa.pub /root/.ssh/authorized_keys;chmod 600 /root/.ssh/authorized_keys

    修改ssh配置文件认证方式:

    找到/etc/ssh/sshd_config ,

    1. 把RSAAuthentication和PubkeyAuthentication两行前面的#注释去掉。
    2. 找到 #StrictModes yes 改成 StrictModes no (去掉注释后改成 no)
    3. 找到 #AuthorizedKeysFile .ssh/authorized_keys 改成 AuthorizedKeysFile .ssh/authorized_keys (去掉注释)

    重启服务:

    /etc/init.d/ssh restart

    客户端配置密钥:

    打开puttygen.exe文件,点击Load,载入密钥。

    载入id_rsa ,没有后缀的这个文件。

    QQ截图20141213202828

    输入刚才设置的密码:

    QQ截图20141213202901

    保存私匙:

    QQ截图20141213203523

    设置PUTTY认证链接:

    填入IP地址,端口,点开Auth

    QQ截图20141213203816

    载入刚才保存的私匙:

    QQ截图20141213203909

    登陆成功:

    QQ截图20141213204128

    再修改ssh配置文件,禁用只使用密码登陆:

    vi /etc/ssh/sshd_config PasswordAuthentication 改成 no

    这样我们的putty登陆使用密钥也配置完成,即便他们知道我们的ROOT密码也不好登陆,所以到本地的几个文件需要确保安全,只要你本机电脑安全,你的VPS就相对足够的安全。

  • nologin命令 – 限制用户登录

    使用nologin命令可以限制某些用户通过Shell登录系统。如果/etc/nologin.txt存在,显示其内容给用户,而不是默认消息。

    语法格式:nologin

    参考实例

    限制用户登录:

    [root@jiloc ~]# nologin
  • Linux限制IP登录ssh

    前面我们介绍了Linux相关的安全知识:

    如何限制Linux系统ip登录访问?

    vi /etc/hosts.allow
    ALL:180.97.171.xxx
    sshd:ALL:deny

    这样的话即使/etc/hosts.deny不填任何内容,也只允许固定的IP访问。

    /etc/hosts.allow控制可以访问本机的IP地址,/etc/hosts.deny控制禁止访问本机的IP。如果两个文件的配置有冲突,以/etc/hosts.deny为准。

    /etc/hosts.allow和/etc/hosts.deny两个文件是控制远程访问设置的,通过他可以允许或者拒绝某个ip或者ip段的客户访问linux的某项服务。

  • Debian9系统如何修改SSH端口 图文教程

    Debian9系统如何修改SSH端口 图文教程

    前篇我们介绍了 Windows 10启用Linux子系统(WSL) 图文教程,下面我们具体介绍一下在安装完了Debian系统以后如何修改SSH服务的端口,以及如何设置防火墙修改端口。

    比如在拿到debian系统之后简单的配置服务器的安全肯定要禁止默认的22端口,有些服务商默认就给我们随机的SSH端口,不过大部分还是用的22端口,这里考虑到安全问题,我们还是修改成自定义的端口,以及防火墙配置。这里我们正好刚安装好Win10的Linux子系统,所以这里可以给大家介绍一下服务器配置修改Debian端口。

    修改SSH配置文件/etc/ssh/sshd_config

    vi /etc/ssh/sshd_config

    这里我们可以看到默认22端口,去掉前面的#,且在下面添加一行 设置 一个新的端口,这里姑且是19521,代表是今天的日期嘛。然后保存之后退出。

    重启SSH服务

    /etc/init.d/ssh restart

    如果我们在Linux中启用了防火墙则需要进一步配置防火墙的规则[Vultr]Linux系统中iptables防火墙 常用规则整理

    我们不仅仅可以修改SSH端口,而且还可以使用SSH密匙免密码登录,让Linux系统更安全 SecureCRT通过ssh密钥登录 Linux服务器 图文教程

  • Git 设置远程仓库 初始化push 图文教程

    Git 设置远程仓库 初始化push 图文教程

    Git – setting up a remote repository and doing an initial push

    There is a great deal of documentation and many posts on Git out there, so this is more of a note to self as I keep forgetting the steps needed to set up a remote repository and doing an initial “push”.

    这里记录一下push远程仓库所需要的步骤:

    So, firstly setup the remote repository:

    首先设置远程仓库:

    ssh git@example.com
    mkdir my_project.git
    cd my_project.git
    git init --bare
    git update-server-info # If planning to serve via HTTP
    exit

    On local machine:

    本地机器:

    cd my_project
    git init
    git add *
    git commit -m "My initial commit message"
    git remote add origin git@example.com:my_project.git
    git push -u origin master

    Done!

    完成!

    Team members can now clone and track the remote repository using the following:

    其他团队成员直接克隆远程仓库内容即可:

    git clone git@example.com:my_project.git
    cd my_project

    Bonus

    To have your terminal prompt display what branch you are currently on in green, add the following to your ~/.bash_profile (I have my current directory displayed in cyan):

    function git-branch-name {
      git symbolic-ref HEAD 2>/dev/null | cut -d"/" -f 3
    }
    function git-branch-prompt {
      local branch=`git-branch-name`
      if [ $branch ]; then printf " [%s]" $branch; fi
    }
    PS1="\u@\h \[\033[0;36m\]\W\[\033[0m\]\[\033[0;32m\]\$(git-branch-prompt)\[\033[0m\] \$ "
  • 搬瓦工BandwagonHost VPS 使用Putty连接SSH图文教程

    前面我们介绍了搬瓦工BandwagonHost 海外便宜VPS

    由于这里的搬瓦工VPS只能使用Linux系统,但是很大一部分小伙伴不知道如何使用它。下面我们介绍一下通过ssh连接Linux系统的最基本方法:

    一,什么是ssh

    二,如何使用putty通过ssh登陆vps进行管理

    一,什么是ssh

    SSH 为 Secure Shell 的缩写,由 IETF 的网络工作小组(Network Working Group)所制定;SSH 为建立在应用层和传输层基础上的安全协议。

    传统的网络服务程序,如FTP、POP和Telnet其本质上都是不安全的;因为它们在网络上用明文传送数据、用户帐号和用户口令,很容易受到中间人(man-in-the-middle)攻击方式的攻击。就是存在另一个人或者一台机器冒充真正的服务器接收用户传给服务器的数据,然后再冒充用户把数据传给真正的服务器。

    而 SSH 是目前较可靠,专为远程登录会话和其他网络服务提供安全性的协议。利用 SSH 协议可以有效防止远程管理过程中的信息泄露问题。透过 SSH 可以对所有传输的数据进行加密,也能够防止 DNS 欺骗和 IP 欺骗。

    SSH 之另一项优点为其传输的数据是经过压缩的,所以可以加快传输的速度。SSH有很多功能,它既可以代替 Telnet,又可以为FTP、POP、甚至为 PPP 提供一个安全的“通道”。

    (其实上面都是废话,你不看也没关系,你只需要知道,我们如果要从电脑连接到我们的vps需要通过走ssh这条路就可以了)

    二,如何使用putty通过ssh登陆vps进行管理

    Putty是一个免费的、Windows 32平台下的telnet、rlogin和ssh客户端,我们有的时候想要在搬瓦工上安装点什么,就会通过putty连接我们的vps。Putty功能丝毫不逊色于商业的telnet类工具。用它来远程管理Linux VPS十分好用,其主要优点如下:

    ◆?完全免费;

    ◆?在Windows 下运行的都非常好;

    ◆?全面支持ssh1和ssh2;

    ◆?绿色软件,无需安装,下载后在桌面建个快捷方式即可使用;

    ◆?体积很小;

    ◆?操作简单,所有的操作都在一个控制面板中实现。

    putty下载地址: http://rj.baidu.com/soft/detail/15699.html?ald

    下载完成,解压,即可使用。

    以下是使用putty 登录Linux VPS进行远程(SSH)管理?的图片教程:


    提示:输入密码是不显示的!!


  • 查看ip破解linux ssh密码以及尝试次数 限制SSH登录次数

    查看ip破解linux ssh密码以及尝试次数 限制SSH登录次数

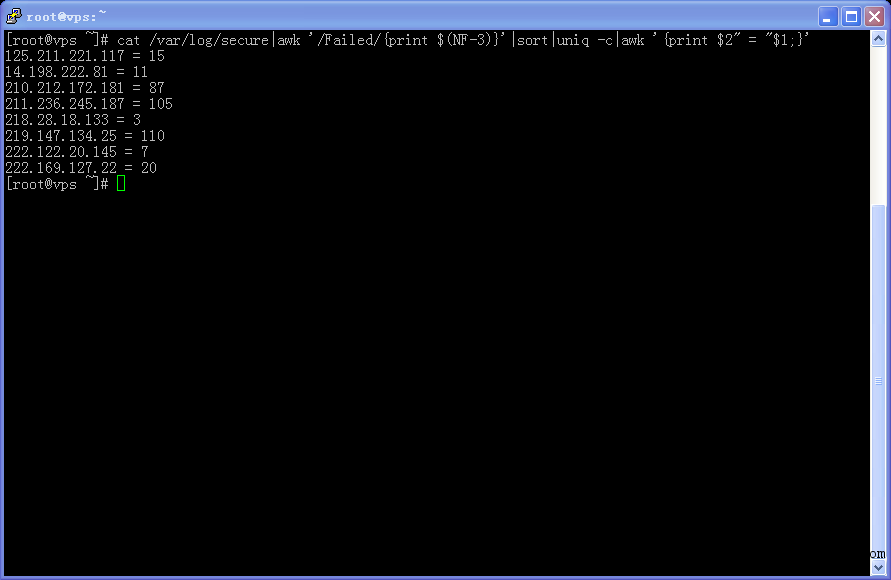
    在互联网中,总有一些无聊的人,每天不断的猜解别人服务器的密码!作为linux服务器的管理员,我们应该了解哪些IP经常不断地扫描我们的SSH端口以尝试暴力破解,下面我们用一条命令简单列出哪些IP破解你SSH密码以及次数。

    cat /var/log/secure | awk '/Failed/{print $(NF-3)}' | sort | uniq -c | awk '{print $2" = "$1;}'

    上面图片就是扫描本站SSH密码的IP以及扫描次数!
    这里还是建议大家修改一下服务器的远程连接端口,以免被真的扫描到你的密码影响服务器的安全!有条件的话可以只允许固定的IP可以连接SSH远程连接端口,这样会安全很多。也可以自己写一个脚本在连续扫描次数达到指定值时将IP加入文件hosts.deny中并在hosts.allow中开启对sshd的过滤比如:

    sshd : /etc/hosts.deny : deny
    sshd : ALL : allow
    

    这样的话密码输入错误次数过多后,就自动被服务器挡在外面来实现安全配置.

    ssh认证次数限制:

    vim /etc/ssh/sshd_config
    MaxAuthTries=3  #这仅是超过3次验证错误断开连接。
WeChat