标签: Linux

  • 阿里云服务器ECS中扩容云盘后磁盘容量没有增加的解决方法 图文教程

    阿里云服务器ECS中扩容云盘后磁盘容量没有增加的解决方法 图文教程

    问题描述

    ECS中扩容云盘后磁盘容量没有增加。

    问题原因

    我们在阿里云ECS控制台操作扩容只是扩大云盘的存储容量,不会扩容ECS实例的文件系统。还需要登录实例,然后进行扩容文件系统的操作。

    解决方案

    •如果对实例或数据有修改、变更等风险操作,务必注意实例的容灾、容错能力,确保数据安全。

    •如果对实例(包括但不限于ECS、RDS)等进行配置与数据修改,建议提前创建快照或开启RDS日志备份等功能。

    Windows实例

    参见Windows扩展分区和文件系统进行操作。

    Linux实例

    参考以下云盘类型进行操作:

    Linux系统盘扩展分区和文件系统

    Linux数据盘扩展分区和文件系统

    操作步骤

    (线上有生产环境在运行,不能 umount 然后再 mount )

    先登录服务器内部,分别执行  fdisk-l  和  df-h  确认扩容是否生效(操作前建议务必创建快照备份,以免引起数据丢失)

    扩容已生效

    fdisk容量大于df-h容量,此时可点此参考,执行growpart和resize2fs相关命令即可。

    扩容不生效: fdisk  容量与  df  -h  一致

    可能原因:由于未选择在线扩容,或者由于某些原因在线扩容失败。此时需要到ECS控制台手动重启服务器,再次登录确认,服务器内部重启无法生效,请注意到ECS控制台操作重启。

    fdisk -l

    此时我们发现 /dev/vda硬盘是107.4GB的大小,但我们现在实际只有40GB的大小。

    df -h

    lsblk

    blkid

    安装必要的工具:

    yum -y install cloud-utils-growpart

    确认盘符,我们这边只有1块硬盘:/dev/vda1

    growpart /dev/vda 1
    resize2fs /dev/vda1

    最后再次使用  df -h  命令来验证

  • AWS云服务器Bitnami套件安装WordPress更新php版本到7.4.33 图文教程

    AWS云服务器Bitnami套件安装WordPress更新php版本到7.4.33 图文教程

    今日有小伙伴找到老季,说想要把aws云ec2服务器WordPress网站环境从php7.3升级到php7.4的版本,我们这里也记录一下这个的更新过程。

    服务器情况

    无法连接aws的ec2服务器

    登录上aws也经历了一些波折,发现登录服务器,老是无法连接。要不就是卡住了一样。之后就没有反应了。

    要么就是提示:

    ———-ERROR——- Unable to start command: invalid uid and gid

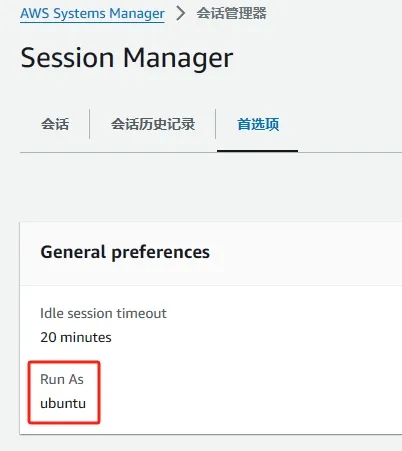
    毫无办法,按理来说aws不可能会有这种,控制台都无法连接ec2服务器的问题。之后我们终于查到了问题,由于系统安装的是ubuntu,所以我们用终端连接时,需要使用ubuntu用户进行连接,具体如下图所示:

    Run As : ubuntu

    这就是重点了,如果是centos、debian等发型版用root即可。

    之后重新使用”会话管理器”菜单就可以连接了。

    已安装的环境bitnami套件

    登录上服务器,发现服务器使用的是/opt/bitnami/ctlscript.sh命令,所以断定是bitnami的套件,而官网并没有给出详细的套件,这里我们只能自己编译了。

    编译php7.4.33

    安装必要的环境包

    请先直接切换到root用户,然后使用如下命令进行批量下载并安装必要的包

    sudo su   //直接回车
    wget https://www.php.net/distributions/php-7.4.33.tar.gz
    tar -xvf php-7.4.33.tar.gz
    apt-get update
    apt-get install -y libxml2-dev libssl-dev libcurl4-openssl-dev libpng-dev libjpeg-dev libfreetype6-dev zlib1g-dev libzip-dev libsqlite3-dev libonig-dev

    No package ‘libxml-2.0’ found

    hecking for libxml-2.0 >= 2.7.6… no configure: error: Package requirements (libxml-2.0 >= 2.7.6) were not met: No package ‘libxml-2.0’ found Consider adjusting the PKG_CONFIG_PATH environment variable if you installed software in a non-standard prefix. Alternatively, you may set the environment variables LIBXML_CFLAGS and LIBXML_LIBS to avoid the need to call pkg-config. See the pkg-config man page for more details.

    但我们已经安装了libxml而且是最新的版本,在终端中指定一下路径:

    export PKG_CONFIG_PATH=/usr/lib/x86_64-linux-gnu/pkgconfig
    

    No package ‘sqlite3’ found

    configure: error: Package requirements (sqlite3 > 3.7.4) were not met: No package ‘sqlite3’ found Consider adjusting the PKG_CONFIG_PATH environment variable if you installed software in a non-standard prefix. Alternatively, you may set the environment variables SQLITE_CFLAGS and SQLITE_LIBS to avoid the need to call pkg-config. See the pkg-config man page for more details.

    apt-get install libsqlite3-dev

    No package ‘oniguruma’ found

    configure: error: Package requirements (oniguruma) were not met: No package ‘oniguruma’ found Consider adjusting the PKG_CONFIG_PATH environment variable if you installed software in a non-standard prefix. Alternatively, you may set the environment variables ONIG_CFLAGS and ONIG_LIBS to avoid the need to call pkg-config. See the pkg-config man page for more details.

    apt-get install libonig-dev

    配置PHP

    cd php-7.4.33
    ./configure --prefix=/usr/local/php7 --with-config-file-path=/usr/local/php7/etc --enable-mbstring --with-curl --with-openssl --with-zlib --enable-fpm --with-fpm-user=www-data --with-fpm-group=www-data --enable-opcache --enable-xml --enable-intl --with-gd --with-jpeg --with-freetype --with-mysqli --with-pdo-mysql

    Your PHP installation appears to be missing the MySQL extension which is required by WordPress.

    一开始出现了Your PHP installation appears to be missing the MySQL extension which is required by WordPress.错误,是我们没有带上mysql的扩展--with-mysqli --with-pdo-mysql,以上编译时,我们已经带上了。

    编译和安装PHP7.4.33

    make
    sudo make install
    

    配置php.ini

    sudo cp php.ini-development /usr/local/php7/etc/php.ini

    编辑 /usr/local/php7/etc/php.ini

    找到mysqli.default_socketpdo_mysql.default_socket的配置区,将其设置成/opt/bitnami/mysql/tmp/mysql.sock

    mysqli.default_socket = "/opt/bitnami/mysql/tmp/mysql.sock"
    
    pdo_mysql.default_socket = "/opt/bitnami/mysql/tmp/mysql.sock"
    

    如不配置则会出现:Error establishing a database connection

    导致WordPress的运行php环境找不到mysql的链接方法

    配置php-fpm.conf

    编辑/usr/local/php7/etc/php-fpm.conf文件

    sudo vi /usr/local/php7/etc/php-fpm.conf

    内容如下:

    [global]
    pid = /run/php-fpm.pid
    error_log = /var/log/php-fpm/error.log
    [my_pool]
    user = daemon
    group = daemon
    ;listen = 127.0.0.1:9000
    listen = /var/run/php-fpm.sock
    listen.owner = daemon
    listen.group = daemon
    pm = dynamic
    pm.start_servers = 5
    pm.min_spare_servers = 2
    pm.max_spare_servers = 8
    pm.max_children = 12

    这里我们使用的用户及用户组都是daemon跟bitnami套件中apache设置的是一样的权限。

    检查一下/var/run/这个目录是否存在,不存在则需要创建。

    启动php-fpm

    /usr/local/php7/sbin/php-fpm

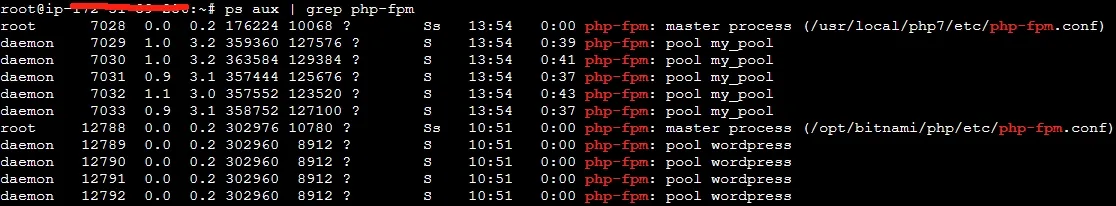
    可以通过 ps aux | grep php-fpm 命令查看我们的php是否允许成功

    如果有/usr/local/php7/etc/php-fpm.conf的配置在运行说明已成功。

    配置apache2

    修改/opt/bitnami/apache2/conf/php-fpm-apache.conf,修改前记得备份!!!

    修改配置前请确保:/usr/local/php7/etc/php-fpm.conf的php-fpm已在运行。

    /opt/bitnami/apache2/conf/php-fpm-apache.conf改为以下内容

    <IfDefine USE_PHP_FPM>
      <Proxy "unix:/var/run/php-fpm.sock|fcgi://www-fpm" timeout=300>
      </Proxy>
      <FilesMatch \.php$>
        <If "-f %{REQUEST_FILENAME}">
          SetHandler "proxy:fcgi://www-fpm"
        </If>
      </FilesMatch>
    </IfDefine>

    此处Proxy需要跟上面的php-fpm.conf配置的listen一致,否则apache2无法链接到php-fpm。

    重启bitnami的apache服务

    /opt/bitnami/ctlscript.sh restart apache
    

    检查php版本是否成功

    我们在网站目录中新建一个info.php内容如下

    <?php phpinfo();
    

    之后通过网址打开 http://域名/info.php 检查一下,php版本是否是7.4.33

    错误日志

    我们的配置过程中出现了一些未知错误,还好有日志可以查询,下面我们指一下日志位置,有需要的小伙伴可能会用到。

    tail -n 20 /opt/bitnami/apache2/logs/error_log

    至此,教程结束,可能不算十分完整,但大概过程就是这样的。请小伙伴们指正~

  • Debian 12 / Ubuntu 22.04 安装 Docker 以及 Docker Compose 图文教程

    Debian 12 / Ubuntu 22.04 安装 Docker 以及 Docker Compose 图文教程

    本文将指导如何在 Debian 12 和 Ubuntu 22.04 下安装 Docker 以及 Docker Compose。

    PS:本文同时适用于 Debian 11 以及 Ubuntu 20.04

    什么是 Docker?

    Docker 是一种容器化技术,可以在服务器上快速搭建容器并在不污染宿主机的情况下运行软件,而不再需要安装配置各种环境。开源 Docker 社区致力于改进这类技术,并免费提供给所有用户,使之获益。

    什么是 Docker Compose?

    传统模式下运维人员需要运行 docker run 来启动各种容器,一旦容器过多,就无法一次性记住所有的运行参数和命令,这时候我们可以使用 Docker Compose 来解决这个问题。

    Docker Compose 是一个用于在单个主机上定义和运行多个 Docker 容器的工具。它使用 YAML 文件来配置应用程序的服务,然后使用一个命令就可以创建并启动所有服务。使用 Docker Compose 可以大大简化 Docker 容器的管理和部署,特别是对于具有多个互相依赖的容器的复杂应用。

    使用官方源安装 Docker

    以下操作需要在 root 用户下完成,请使用 sudo -i 或 su root 切换到 root 用户进行操作。

    首先,安装一些必要的软件包:

    apt update
    apt upgrade -y
    apt install curl vim wget gnupg dpkg apt-transport-https lsb-release ca-certificates

    然后加入 Docker 的 GPG 公钥和 apt 源:

    Debian

    curl -sSL https://download.docker.com/linux/debian/gpg | gpg –dearmor > /usr/share/keyrings/docker-ce.gpg
    echo “deb [arch=$(dpkg –print-architecture) signed-by=/usr/share/keyrings/docker-ce.gpg] https://download.docker.com/linux/debian $(lsb_release -sc) stable” > /etc/apt/sources.list.d/docker.list

    Ubuntu

    curl -sSL https://download.docker.com/linux/debian/gpg | gpg --dearmor > /usr/share/keyrings/docker-ce.gpg
    echo "deb [arch=$(dpkg --print-architecture) signed-by=/usr/share/keyrings/docker-ce.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -sc) stable" > /etc/apt/sources.list.d/docker.list
    

    国内机器可以用清华 TUNA 的国内源:

    Debian

    curl -sS https://download.docker.com/linux/debian/gpg | gpg –dearmor > /usr/share/keyrings/docker-ce.gpg echo “deb [arch=$(dpkg –print-architecture) signed-by=/usr/share/keyrings/docker-ce.gpg] https://mirrors.tuna.tsinghua.edu.cn/docker-ce/linux/debian $(lsb_release -sc) stable” > /etc/apt/sources.list.d/docker.list

    Ubuntu

    curl -sS https://download.docker.com/linux/debian/gpg | gpg --dearmor > /usr/share/keyrings/docker-ce.gpg
    echo "deb [arch=$(dpkg --print-architecture) signed-by=/usr/share/keyrings/docker-ce.gpg] https://mirrors.tuna.tsinghua.edu.cn/docker-ce/linux/ubuntu $(lsb_release -sc) stable" > /etc/apt/sources.list.d/docker.list
    

    然后更新系统后即可安装 Docker CE:

    apt update
    apt install docker-ce docker-ce-cli containerd.io docker-compose-plugin

    此时可以使用 docker version 命令检查是否安装成功:

    root@debian ~ # docker version
    Client: Docker Engine - Community
     Version:           24.0.2
     API version:       1.43
     Go version:        go1.20.4
     Git commit:        cb74dfc
     Built:             Thu May 25 21:52:17 2023
     OS/Arch:           linux/amd64
     Context:           default
    Server: Docker Engine - Community
     Engine:
      Version:          24.0.2
      API version:      1.43 (minimum version 1.12)
      Go version:       go1.20.4
      Git commit:       659604f
      Built:            Thu May 25 21:52:17 2023
      OS/Arch:          linux/amd64
      Experimental:     true
     containerd:
      Version:          1.6.21
      GitCommit:        3dce8eb055cbb6872793272b4f20ed16117344f8
     runc:
      Version:          1.1.7
      GitCommit:        v1.1.7-0-g860f061
     docker-init:
      Version:          0.19.0
      GitCommit:        de40ad0

    如果需要某个特定用户可以用 Docker rootless 模式运行 Docker,那么可以把这个用户也加入 docker 组,比如我们把 www-data 用户加进去:

    apt install docker-ce-rootless-extras
    sudo usermod -aG docker www-data
    

    安装 Docker Compose

    因为我们已经安装了 docker-compose-plugin,所以 Docker 目前已经自带 docker compose 命令,基本上可以替代 docker-compose

    root@debian ~ # docker compose version
    Docker Compose version v2.18.1
    

    如果某些镜像或命令不兼容,则我们还可以单独安装 Docker Compose:

    我们可以使用 Docker 官方发布的 Github 直接安装最新版本:

    curl -L https://github.com/docker/compose/releases/latest/download/docker-compose-Linux-x86_64 > /usr/local/bin/docker-compose
    chmod +x /usr/local/bin/docker-compose

    此时可以使用 docker-compose version 命令检查是否安装成功:

    root@debian ~ # docker-compose version
    Docker Compose version v2.18.1

    修改 Docker 配置

    以下配置会增加一段自定义内网 IPv6 地址,开启容器的 IPv6 功能,以及限制日志文件大小,防止 Docker 日志塞满硬盘 (泪的教训):

    cat > /etc/docker/daemon.json << EOF
    {
        "log-driver": "json-file",
        "log-opts": {
            "max-size": "20m",
            "max-file": "3"
        },
        "ipv6": true,
        "fixed-cidr-v6": "fd00:dead:beef:c0::/80",
        "experimental":true,
        "ip6tables":true
    }
    EOF
    

    然后重启 Docker 服务:

    systemctl restart docker

    好了,我们已经安装好了 Docker 和 Docker Compose,然后就可以开始愉快的安装各种软件,限于篇幅,我们不再赘述,今后慢慢介绍安装各种 Docker 软件的方法。

  • Debian/Ubuntu/Centos 设置防火墙仅允许Cloudflare的ip访问80 443端口 脚本解决方案 图文教程

    Debian/Ubuntu/Centos 设置防火墙仅允许Cloudflare的ip访问80 443端口 脚本解决方案 图文教程

    背景

    最近网站被疯狂CC,很不幸的源站IP被暴露。在使用了cloudflare防护盾的情况下,攻击者直接打IP:443端口导致VPS资源被耗尽。

    解决方案

    配置UFW防火墙,只放行cloudflare的IP。其余的一律禁止。

    使用下面的脚本可以方便的将cloudflare IP加入VPS的防火墙白名单中。

    github下载地址:https://raw.githubusercontent.com/okoklai/studes/master/cfip.sh

    #!/bin/bash
    if !command -v ufw >/dev/null 2>&1; then
    echo "UFW not found! please install it from your package manager!"
    echo "For RHEL/CentOS/Fedora, use yum install ufw."
    echo "For Ubuntu/Debian/Proxmox VE, use apt install ufw."
    echo "Don't forgot to allow your ssh port before enable UFW!"
    echo "When you finished it, just use command ufw enable to enable it!"
    exit 1
    fi
    for line in `curl https://www.cloudflare.com/ips-v4`
    do
      echo "Reading $line from CloudFlare's offical ip list."
      ufw allow from $line to any port 80
      ufw allow from $line to any port 443
    done
    for line in `curl https://www.cloudflare.com/ips-v6`
    do
      echo "Reading $line from CloudFlare's offical ip list."
      ufw allow from $line to any port 80
      ufw allow from $line to any port 443
    done

    此脚本只会设置固定ip允许访问80、443端口,其他的ufw设置不会修改。

  • tgz命令 – 将文件压缩为.tgz格式文件

    tgz命令来自于英文词组“tape archive gunzip”的缩写,其功能适用于将文件压缩为.tgz格式文件。Linux系统管理员们一般会使用tar命令进行压缩或解压工作,但其实.tar.gz和.tgz是完全相同的格式,只是名称不同,因此用那个都是一样的,今后又多了一个选择~

    语法格式:tgz 目标文件 原始文件

    参考实例

    将指定文件进行压缩操作:

    [root@jiloc ~]# tgz ana.tgz anaconda-ks.cfg  
    Writing gzip'd tar archive to "ana.tgz". anaconda-ks.cfg Total bytes written: 10240 (10KiB, 8.8MiB/s) 91.2%
    -rw-r--r--. 1 root root 924 Oct 30 15:18 ana.tgz
  • 解决日常99%问题的600条 Linux 命令

    解决日常99%问题的600条 Linux 命令

    基本命令

    uname -m 显示机器的处理器架构
    uname -r 显示正在使用的内核版本
    dmidecode -q 显示硬件系统部件
    (SMBIOS / DMI) hdparm -i /dev/hda 罗列一个磁盘的架构特性
    hdparm -tT /dev/sda 在磁盘上执行测试性读取操作系统信息
    arch 显示机器的处理器架构
    uname -m 显示机器的处理器架构
    uname -r 显示正在使用的内核版本
    dmidecode -q 显示硬件系统部件 - (SMBIOS / DMI)
    hdparm -i /dev/hda 罗列一个磁盘的架构特性
    hdparm -tT /dev/sda 在磁盘上执行测试性读取操作
    cat /proc/cpuinfo 显示CPU info的信息
    cat /proc/interrupts 显示中断
    cat /proc/meminfo 校验内存使用
    cat /proc/swaps 显示哪些swap被使用
    cat /proc/version 显示内核的版本
    cat /proc/net/dev 显示网络适配器及统计
    cat /proc/mounts 显示已加载的文件系统
    lspci -tv 罗列 PCI 设备
    lsusb -tv 显示 USB 设备
    date 显示系统日期
    cal 2007 显示2007年的日历表
    date 041217002007.00 设置日期和时间 - 月日时分年.秒
    clock -w 将时间修改保存到 BIOS

    关机

    shutdown -h now 关闭系统(1)
    init 0 关闭系统(2)
    telinit 0 关闭系统(3)
    shutdown -h hours:minutes & 按预定时间关闭系统
    shutdown -c 取消按预定时间关闭系统
    shutdown -r now 重启(1)
    reboot 重启(2)
    logout 注销

    文件和目录

    cd /home 进入 '/ home' 目录'
    cd .. 返回上一级目录
    cd ../.. 返回上两级目录
    cd 进入个人的主目录
    cd ~user1 进入个人的主目录
    cd - 返回上次所在的目录
    pwd 显示工作路径
    ls 查看目录中的文件
    ls -F 查看目录中的文件
    ls -l 显示文件和目录的详细资料
    ls -a 显示隐藏文件
    ls *[0-9]* 显示包含数字的文件名和目录名
    tree 显示文件和目录由根目录开始的树形结构(1)
    lstree 显示文件和目录由根目录开始的树形结构(2)
    mkdir dir1 创建一个叫做 'dir1' 的目录'
    mkdir dir1 dir2 同时创建两个目录
    mkdir -p /tmp/dir1/dir2 创建一个目录树
    rm -f file1 删除一个叫做 'file1' 的文件'
    rmdir dir1 删除一个叫做 'dir1' 的目录'
    rm -rf dir1 删除一个叫做 'dir1' 的目录并同时删除其内容
    rm -rf dir1 dir2 同时删除两个目录及它们的内容
    mv dir1 new_dir 重命名/移动 一个目录
    cp file1 file2 复制一个文件
    cp dir/* . 复制一个目录下的所有文件到当前工作目录
    cp -a /tmp/dir1 . 复制一个目录到当前工作目录
    cp -a dir1 dir2 复制一个目录
    ln -s file1 lnk1 创建一个指向文件或目录的软链接
    ln file1 lnk1 创建一个指向文件或目录的物理链接
    touch -t 0712250000 file1 修改一个文件或目录的时间戳 - (YYMMDDhhmm)
    file file1 outputs the mime type of the file as text
    iconv -l 列出已知的编码
    iconv -f fromEncoding -t toEncoding inputFile > outputFile creates a new from the given input file by assuming it is encoded in fromEncoding and converting it to toEncoding.
    find . -maxdepth 1 -name *.jpg -print -exec convert "{}" -resize 80x60 "thumbs/{}" \; batch resize files in the current directory and send them to a thumbnails directory (requires convert from Imagemagick)

    文件搜索

    find / -name file1 从 '/' 开始进入根文件系统搜索文件和目录
    find / -user user1 搜索属于用户 'user1' 的文件和目录
    find /home/user1 -name \*.bin 在目录 '/ home/user1' 中搜索带有'.bin' 结尾的文件
    find /usr/bin -type f -atime +100 搜索在过去100天内未被使用过的执行文件
    find /usr/bin -type f -mtime -10 搜索在10天内被创建或者修改过的文件
    find / -name \*.rpm -exec chmod 755 '{}' \; 搜索以 '.rpm' 结尾的文件并定义其权限
    find / -xdev -name \*.rpm 搜索以 '.rpm' 结尾的文件,忽略光驱、捷盘等可移动设备
    locate \*.ps 寻找以 '.ps' 结尾的文件 - 先运行 'updatedb' 命令
    whereis halt 显示一个二进制文件、源码或man的位置
    which halt 显示一个二进制文件或可执行文件的完整路径

    挂载一个文件系统

    mount /dev/hda2 /mnt/hda2 挂载一个叫做hda2的盘 - 确定目录 '/ mnt/hda2' 已经存在
    umount /dev/hda2 卸载一个叫做hda2的盘 - 先从挂载点 '/ mnt/hda2' 退出
    fuser -km /mnt/hda2 当设备繁忙时强制卸载
    umount -n /mnt/hda2 运行卸载操作而不写入 /etc/mtab 文件- 当文件为只读或当磁盘写满时非常有用
    mount /dev/fd0 /mnt/floppy 挂载一个软盘
    mount /dev/cdrom /mnt/cdrom 挂载一个cdrom或dvdrom
    mount /dev/hdc /mnt/cdrecorder 挂载一个cdrw或dvdrom
    mount /dev/hdb /mnt/cdrecorder 挂载一个cdrw或dvdrom
    mount -o loop file.iso /mnt/cdrom 挂载一个文件或ISO镜像文件
    mount -t vfat /dev/hda5 /mnt/hda5 挂载一个Windows FAT32文件系统
    mount /dev/sda1 /mnt/usbdisk 挂载一个usb 捷盘或闪存设备
    mount -t smbfs -o username=user,password=pass //WinClient/share /mnt/share 挂载一个windows网络共享

    磁盘空间

    df -h 显示已经挂载的分区列表
    ls -lSr |more 以尺寸大小排列文件和目录
    du -sh dir1 估算目录 'dir1' 已经使用的磁盘空间'
    du -sk * | sort -rn 以容量大小为依据依次显示文件和目录的大小
    rpm -q -a --qf '%10{SIZE}t%{NAME}n' | sort -k1,1n 以大小为依据依次显示已安装的rpm包所使用的空间 (fedora, redhat类系统)
    dpkg-query -W -f='${Installed-Size;10}t${Package}n' | sort -k1,1n 以大小为依据显示已安装的deb包所使用的空间 (ubuntu, debian类系统)

    用户和群组

    groupadd group_name 创建一个新用户组
    groupdel group_name 删除一个用户组
    groupmod -n new_group_name old_group_name 重命名一个用户组
    useradd -c "Name Surname " -g admin -d /home/user1 -s /bin/bash user1 创建一个属于 "admin" 用户组的用户
    useradd user1 创建一个新用户
    userdel -r user1 删除一个用户 ( '-r' 排除主目录)
    usermod -c "User FTP" -g system -d /ftp/user1 -s /bin/nologin user1 修改用户属性
    passwd 修改口令
    passwd user1 修改一个用户的口令 (只允许root执行)
    chage -E 2005-12-31 user1 设置用户口令的失效期限
    pwck 检查 '/etc/passwd' 的文件格式和语法修正以及存在的用户
    grpck 检查 '/etc/passwd' 的文件格式和语法修正以及存在的群组
    newgrp group_name 登陆进一个新的群组以改变新创建文件的预设群组

    文件的权限

    ls -lh 显示权限
    ls /tmp | pr -T5 -W$COLUMNS 将终端划分成5栏显示
    chmod ugo+rwx directory1 设置目录的所有人(u)、群组(g)以及其他人(o)以读(r )、写(w)和执行(x)的权限
    chmod go-rwx directory1 删除群组(g)与其他人(o)对目录的读写执行权限
    chown user1 file1 改变一个文件的所有人属性
    chown -R user1 directory1 改变一个目录的所有人属性并同时改变改目录下所有文件的属性
    chgrp group1 file1 改变文件的群组
    chown user1:group1 file1 改变一个文件的所有人和群组属性
    find / -perm -u+s 罗列一个系统中所有使用了SUID控制的文件
    chmod u+s /bin/file1 设置一个二进制文件的 SUID 位 - 运行该文件的用户也被赋予和所有者同样的权限
    chmod u-s /bin/file1 禁用一个二进制文件的 SUID位
    chmod g+s /home/public 设置一个目录的SGID 位 - 类似SUID ,不过这是针对目录的
    chmod g-s /home/public 禁用一个目录的 SGID 位
    chmod o+t /home/public 设置一个文件的 STIKY 位 - 只允许合法所有人删除文件
    chmod o-t /home/public 禁用一个目录的 STIKY 位
    chmod +x 文件路径 为所有者、所属组和其他用户添加执行的权限
    chmod -x 文件路径 为所有者、所属组和其他用户删除执行的权限
    chmod u+x 文件路径 为所有者添加执行的权限
    chmod g+x 文件路径 为所属组添加执行的权限
    chmod o+x 文件路径 为其他用户添加执行的权限
    chmod ug+x 文件路径 为所有者、所属组添加执行的权限
    chmod =wx 文件路径 为所有者、所属组和其他用户添加写、执行的权限,取消读权限
    chmod ug=wx 文件路径 为所有者、所属组添加写、执行的权限,取消读权限

    文件的特殊属性

    使用 “+” 设置权限,使用 “-” 用于取消

    chattr +a file1 只允许以追加方式读写文件
    chattr +c file1 允许这个文件能被内核自动压缩/解压
    chattr +d file1 在进行文件系统备份时,dump程序将忽略这个文件
    chattr +i file1 设置成不可变的文件,不能被删除、修改、重命名或者链接
    chattr +s file1 允许一个文件被安全地删除
    chattr +S file1 一旦应用程序对这个文件执行了写操作,使系统立刻把修改的结果写到磁盘
    chattr +u file1 若文件被删除,系统会允许你在以后恢复这个被删除的文件
    lsattr 显示特殊的属性

    打包和压缩文件

    bunzip2 file1.bz2 解压一个叫做 'file1.bz2'的文件
    bzip2 file1 压缩一个叫做 'file1' 的文件
    gunzip file1.gz 解压一个叫做 'file1.gz'的文件
    gzip file1 压缩一个叫做 'file1'的文件
    gzip -9 file1 最大程度压缩
    rar a file1.rar test_file 创建一个叫做 'file1.rar' 的包
    rar a file1.rar file1 file2 dir1 同时压缩 'file1', 'file2' 以及目录 'dir1'
    rar x file1.rar 解压rar包
    unrar x file1.rar 解压rar包
    tar -cvf archive.tar file1 创建一个非压缩的 tarball
    tar -cvf archive.tar file1 file2 dir1 创建一个包含了 'file1', 'file2' 以及 'dir1'的档案文件
    tar -tf archive.tar 显示一个包中的内容
    tar -xvf archive.tar 释放一个包
    tar -xvf archive.tar -C /tmp 将压缩包释放到 /tmp目录下
    tar -cvfj archive.tar.bz2 dir1 创建一个bzip2格式的压缩包
    tar -xvfj archive.tar.bz2 解压一个bzip2格式的压缩包
    tar -cvfz archive.tar.gz dir1 创建一个gzip格式的压缩包
    tar -xvfz archive.tar.gz 解压一个gzip格式的压缩包
    zip file1.zip file1 创建一个zip格式的压缩包
    zip -r file1.zip file1 file2 dir1 将几个文件和目录同时压缩成一个zip格式的压缩包
    unzip file1.zip 解压一个zip格式压缩包

    RPM 包

    (Fedora, Redhat及类似系统)

    rpm -ivh package.rpm 安装一个rpm包
    rpm -ivh --nodeeps package.rpm 安装一个rpm包而忽略依赖关系警告
    rpm -U package.rpm 更新一个rpm包但不改变其配置文件
    rpm -F package.rpm 更新一个确定已经安装的rpm包
    rpm -e package_name.rpm 删除一个rpm包
    rpm -qa 显示系统中所有已经安装的rpm包
    rpm -qa | grep httpd 显示所有名称中包含 "httpd" 字样的rpm包
    rpm -qi package_name 获取一个已安装包的特殊信息
    rpm -qg "System Environment/Daemons" 显示一个组件的rpm包
    rpm -ql package_name 显示一个已经安装的rpm包提供的文件列表
    rpm -qc package_name 显示一个已经安装的rpm包提供的配置文件列表
    rpm -q package_name --whatrequires 显示与一个rpm包存在依赖关系的列表
    rpm -q package_name --whatprovides 显示一个rpm包所占的体积
    rpm -q package_name --scripts 显示在安装/删除期间所执行的脚本l
    rpm -q package_name --changelog 显示一个rpm包的修改历史
    rpm -qf /etc/httpd/conf/httpd.conf 确认所给的文件由哪个rpm包所提供
    rpm -qp package.rpm -l 显示由一个尚未安装的rpm包提供的文件列表
    rpm --import /media/cdrom/RPM-GPG-KEY 导入公钥数字证书
    rpm --checksig package.rpm 确认一个rpm包的完整性
    rpm -qa gpg-pubkey 确认已安装的所有rpm包的完整性
    rpm -V package_name 检查文件尺寸、 许可、类型、所有者、群组、MD5检查以及最后修改时间
    rpm -Va 检查系统中所有已安装的rpm包- 小心使用
    rpm -Vp package.rpm 确认一个rpm包还未安装
    rpm2cpio package.rpm | cpio --extract --make-directories *bin* 从一个rpm包运行可执行文件
    rpm -ivh /usr/src/redhat/RPMS/`arch`/package.rpm 从一个rpm源码安装一个构建好的包
    rpmbuild --rebuild package_name.src.rpm 从一个rpm源码构建一个 rpm 包

    YUM 软件包升级器

    (Fedora, RedHat及类似系统)

    yum install package_name 下载并安装一个rpm包
    yum localinstall package_name.rpm 将安装一个rpm包,使用你自己的软件仓库为你解决所有依赖关系
    yum update package_name.rpm 更新当前系统中所有安装的rpm包
    yum update package_name 更新一个rpm包
    yum remove package_name 删除一个rpm包
    yum list 列出当前系统中安装的所有包
    yum search package_name 在rpm仓库中搜寻软件包
    yum clean packages 清理rpm缓存删除下载的包
    yum clean headers 删除所有头文件
    yum clean all 删除所有缓存的包和头文件

    DEB 包

    (Debian, Ubuntu 以及类似系统)

    dpkg -i package.deb 安装/更新一个 deb 包
    dpkg -r package_name 从系统删除一个 deb 包
    dpkg -l 显示系统中所有已经安装的 deb 包
    dpkg -l | grep httpd 显示所有名称中包含 "httpd" 字样的deb包
    dpkg -s package_name 获得已经安装在系统中一个特殊包的信息
    dpkg -L package_name 显示系统中已经安装的一个deb包所提供的文件列表
    dpkg --contents package.deb 显示尚未安装的一个包所提供的文件列表
    dpkg -S /bin/ping 确认所给的文件由哪个deb包提供
    APT 软件工具 (Debian, Ubuntu 以及类似系统)
    apt-get install package_name 安装/更新一个 deb 包
    apt-cdrom install package_name 从光盘安装/更新一个 deb 包
    apt-get update 升级列表中的软件包
    apt-get upgrade 升级所有已安装的软件
    apt-get remove package_name 从系统删除一个deb包
    apt-get check 确认依赖的软件仓库正确
    apt-get clean 从下载的软件包中清理缓存
    apt-cache search searched-package 返回包含所要搜索字符串的软件包名称

    查看文件内容

    cat file1 从第一个字节开始正向查看文件的内容
    tac file1 从最后一行开始反向查看一个文件的内容
    more file1 查看一个长文件的内容
    less file1 类似于 'more' 命令,但是它允许在文件中和正向操作一样的反向操作
    head -2 file1 查看一个文件的前两行
    tail -2 file1 查看一个文件的最后两行
    tail -f /var/log/messages 实时查看被添加到一个文件中的内容

    文本处理

    cat file1 file2 ... | command <> file1_in.txt_or_file1_out.txt general syntax for text manipulation using PIPE, STDIN and STDOUT
    cat file1 | command( sed, grep, awk, grep, etc...) > result.txt 合并一个文件的详细说明文本,并将简介写入一个新文件中
    cat file1 | command( sed, grep, awk, grep, etc...) >> result.txt 合并一个文件的详细说明文本,并将简介写入一个已有的文件中
    grep Aug /var/log/messages 在文件 '/var/log/messages'中查找关键词"Aug"
    grep ^Aug /var/log/messages 在文件 '/var/log/messages'中查找以"Aug"开始的词汇
    grep [0-9] /var/log/messages 选择 '/var/log/messages' 文件中所有包含数字的行
    grep Aug -R /var/log/* 在目录 '/var/log' 及随后的目录中搜索字符串"Aug"
    sed 's/stringa1/stringa2/g' example.txt 将example.txt文件中的 "string1" 替换成 "string2"
    sed '/^$/d' example.txt 从example.txt文件中删除所有空白行
    sed '/ *#/d; /^$/d' example.txt 从example.txt文件中删除所有注释和空白行
    echo 'esempio' | tr '[:lower:]' '[:upper:]' 合并上下单元格内容
    sed -e '1d' result.txt 从文件example.txt 中排除第一行
    sed -n '/stringa1/p' 查看只包含词汇 "string1"的行
    sed -e 's/ *$//' example.txt 删除每一行最后的空白字符
    sed -e 's/stringa1//g' example.txt 从文档中只删除词汇 "string1" 并保留剩余全部
    sed -n '1,5p;5q' example.txt 查看从第一行到第5行内容
    sed -n '5p;5q' example.txt 查看第5行
    sed -e 's/00*/0/g' example.txt 用单个零替换多个零
    cat -n file1 标示文件的行数
    cat example.txt | awk 'NR%2==1' 删除example.txt文件中的所有偶数行
    echo a b c | awk '{print $1}' 查看一行第一栏
    echo a b c | awk '{print $1,$3}' 查看一行的第一和第三栏
    paste file1 file2 合并两个文件或两栏的内容
    paste -d '+' file1 file2 合并两个文件或两栏的内容,中间用"+"区分
    sort file1 file2 排序两个文件的内容
    sort file1 file2 | uniq 取出两个文件的并集(重复的行只保留一份)
    sort file1 file2 | uniq -u 删除交集,留下其他的行
    sort file1 file2 | uniq -d 取出两个文件的交集(只留下同时存在于两个文件中的文件)
    comm -1 file1 file2 比较两个文件的内容只删除 'file1' 所包含的内容
    comm -2 file1 file2 比较两个文件的内容只删除 'file2' 所包含的内容
    comm -3 file1 file2 比较两个文件的内容只删除两个文件共有的部分

    字符设置和文件格式转换

    dos2unix filedos.txt fileunix.txt 将一个文本文件的格式从MSDOS转换成UNIX
    unix2dos fileunix.txt filedos.txt 将一个文本文件的格式从UNIX转换成MSDOS
    recode ..HTML < page.txt > page.html 将一个文本文件转换成html
    recode -l | more 显示所有允许的转换格式

    文件系统分析

    badblocks -v /dev/hda1 检查磁盘hda1上的坏磁块
    fsck /dev/hda1 修复/检查hda1磁盘上linux文件系统的完整性
    fsck.ext2 /dev/hda1 修复/检查hda1磁盘上ext2文件系统的完整性
    e2fsck /dev/hda1 修复/检查hda1磁盘上ext2文件系统的完整性
    e2fsck -j /dev/hda1 修复/检查hda1磁盘上ext3文件系统的完整性
    fsck.ext3 /dev/hda1 修复/检查hda1磁盘上ext3文件系统的完整性
    fsck.vfat /dev/hda1 修复/检查hda1磁盘上fat文件系统的完整性
    fsck.msdos /dev/hda1 修复/检查hda1磁盘上dos文件系统的完整性
    dosfsck /dev/hda1 修复/检查hda1磁盘上dos文件系统的完整性

    初始化一个文件系统

    mkfs /dev/hda1 在hda1分区创建一个文件系统
    mke2fs /dev/hda1 在hda1分区创建一个linux ext2的文件系统
    mke2fs -j /dev/hda1 在hda1分区创建一个linux ext3(日志型)的文件系统
    mkfs -t vfat 32 -F /dev/hda1 创建一个 FAT32 文件系统
    fdformat -n /dev/fd0 格式化一个软盘
    mkswap /dev/hda3 创建一个swap文件系统

    SWAP文件系统

    mkswap /dev/hda3 创建一个swap文件系统
    swapon /dev/hda3 启用一个新的swap文件系统
    swapon /dev/hda2 /dev/hdb3 启用两个swap分区

    备份

    dump -0aj -f /tmp/home0.bak /home 制作一个 '/home' 目录的完整备份
    dump -1aj -f /tmp/home0.bak /home 制作一个 '/home' 目录的交互式备份
    restore -if /tmp/home0.bak 还原一个交互式备份
    rsync -rogpav --delete /home /tmp 同步两边的目录
    rsync -rogpav -e ssh --delete /home ip_address:/tmp 通过SSH通道rsync
    rsync -az -e ssh --delete ip_addr:/home/public /home/local 通过ssh和压缩将一个远程目录同步到本地目录
    rsync -az -e ssh --delete /home/local ip_addr:/home/public 通过ssh和压缩将本地目录同步到远程目录
    dd bs=1M if=/dev/hda | gzip | ssh user@ip_addr 'dd of=hda.gz' 通过ssh在远程主机上执行一次备份本地磁盘的操作
    dd if=/dev/sda of=/tmp/file1 备份磁盘内容到一个文件
    tar -Puf backup.tar /home/user 执行一次对 '/home/user' 目录的交互式备份操作
    ( cd /tmp/local/ && tar c . ) | ssh -C user@ip_addr 'cd /home/share/ && tar x -p' 通过ssh在远程目录中复制一个目录内容
    ( tar c /home ) | ssh -C user@ip_addr 'cd /home/backup-home && tar x -p' 通过ssh在远程目录中复制一个本地目录
    tar cf - . | (cd /tmp/backup ; tar xf - ) 本地将一个目录复制到另一个地方,保留原有权限及链接
    find /home/user1 -name '*.txt' | xargs cp -av --target-directory=/home/backup/ --parents 从一个目录查找并复制所有以 '.txt' 结尾的文件到另一个目录
    find /var/log -name '*.log' | tar cv --files-from=- | bzip2 > log.tar.bz2 查找所有以 '.log' 结尾的文件并做成一个bzip包
    dd if=/dev/hda of=/dev/fd0 bs=512 count=1 做一个将 MBR (Master Boot Record)内容复制到软盘的动作
    dd if=/dev/fd0 of=/dev/hda bs=512 count=1 从已经保存到软盘的备份中恢复MBR内容

    光盘

    cdrecord -v gracetime=2 dev=/dev/cdrom -eject blank=fast -force 清空一个可复写的光盘内容
    mkisofs /dev/cdrom > cd.iso 在磁盘上创建一个光盘的iso镜像文件
    mkisofs /dev/cdrom | gzip > cd_iso.gz 在磁盘上创建一个压缩了的光盘iso镜像文件
    mkisofs -J -allow-leading-dots -R -V "Label CD" -iso-level 4 -o ./cd.iso data_cd 创建一个目录的iso镜像文件
    cdrecord -v dev=/dev/cdrom cd.iso 刻录一个ISO镜像文件
    gzip -dc cd_iso.gz | cdrecord dev=/dev/cdrom - 刻录一个压缩了的ISO镜像文件
    mount -o loop cd.iso /mnt/iso 挂载一个ISO镜像文件
    cd-paranoia -B 从一个CD光盘转录音轨到 wav 文件中
    cd-paranoia -- "-3" 从一个CD光盘转录音轨到 wav 文件中(参数-3)
    cdrecord --scanbus 扫描总线以识别scsi通道
    dd if=/dev/hdc | md5sum 校验一个设备的md5sum编码,例如一张 CD

    网络

    (以太网和WIFI无线)

    ifconfig eth0 显示一个以太网卡的配置
    ifup eth0 启用一个 'eth0' 网络设备
    ifdown eth0 禁用一个 'eth0' 网络设备
    ifconfig eth0 192.168.1.1 netmask 255.255.255.0 控制IP地址
    ifconfig eth0 promisc 设置 'eth0' 成混杂模式以嗅探数据包 (sniffing)
    dhclient eth0 以dhcp模式启用 'eth0'
    route -n show routing table
    route add -net 0/0 gw IP_Gateway configura default gateway
    route add -net 192.168.0.0 netmask 255.255.0.0 gw 192.168.1.1 configure static route to reach network '192.168.0.0/16'
    route del 0/0 gw IP_gateway remove static route
    echo "1" > /proc/sys/net/ipv4/ip_forward activate ip routing
    hostname show hostname of system
    host www.example.com lookup hostname to resolve name to ip address and viceversa(1)
    nslookup www.example.com lookup hostname to resolve name to ip address and viceversa(2)
    ip link show show link status of all interfaces
    mii-tool eth0 show link status of 'eth0'
    ethtool eth0 show statistics of network card 'eth0'
    netstat -tup show all active network connections and their PID
    netstat -tupl show all network services listening on the system and their PID
    tcpdump tcp port 80 show all HTTP traffic
    iwlist scan show wireless networks
    iwconfig eth1 show configuration of a wireless network card
    hostname show hostname
    host www.example.com lookup hostname to resolve name to ip address and viceversa
    nslookup www.example.com lookup hostname to resolve name to ip address and viceversa
    whois www.example.com lookup on Whois database

    列出目录内容

    ls -a:显示所有文件(包括隐藏文件);
    ls -l:显示详细信息;
    ls -R:递归显示子目录结构;
    ls -ld:显示目录和链接信息;
    ctrl+r:历史记录中所搜命令(输入命令中的任意一个字符);
    Linux中以.开头的文件是隐藏文件;
    pwd:显示当前目录

    查看文件的类型

    file:查看文件的类型

    复制文件目录等操作

    1、cp:复制文件和目录 cp源文件(文件夹)目标文件(文件夹)
    常用参数:-r:递归复制整个目录树;-v:显示详细信息;复制文件夹时要在cp命令后面加一个-r参数:如:cp -r 源文件夹 目标文件夹
    2、touch+文件名:当文件不存在的时候,创建相应的文件;当文件存在的时候,修改文件的创建时间。欢迎关注我们,公号终码一生。功能:生成一个空文件或修改文件的存取/修改的时间记录值。touch * :将当前下的文件时间修改为系统的当前时间
    touch –d 20040210 test:将test文件的日期改为20040210
    touch abc :若abc文件存在,则修改为系统的当前时间;若不存在,则生成一个为当前时间的空文件
    3、mv 文件 目标目录:移动或重命名文件或目录(如果指定文件名,则可以重命名文件)。可以将文件及目录移到另一目录下,或更改文件及目录的名称。格式为:mv [参数]<源文件或目录> <目标文件或目录>
    mva.txt ../:将a.txt文件移动上层目录
    mv a.txt b.txt:将a.txt改名为b.txt
    mvdir2 ../:将dir2目录上移一层
    4、rm:删除文件;常用参数:-i:交互式 -r:递归的删除包括目录中的所有内容
    5、mkdir +文件夹名称:创建文件夹;6、rm -r +文件夹名称:删除文件夹(空文件夹和非空文件夹都可删除)
    rmdir 文件夹名称:删除文件夹(只能删除空文件夹)
    7、mkdir -p dir1/dir2 :在当前目录下创建dir1目录,并在dir1目录下创建dir2目录, 也就是连续创建两个目录(dir1/和dir1/dir2)
    8、rmdir –p dir1/dir2:删除dir1下的dir2目录,若dir1目录为空也删除它
    9、rm * :删除当前目录下的所有文件
    10、-f参数:强迫删除文件 rm –f *.txt:强迫删除所有以后缀名为txt文件
    11、-i参数:删除文件时询问
    rm –i * :删除当前目录下的所有文件会有如下提示:rm:backup:is a directory 遇到目录会略过
    rm: remove ‘myfiles.txt’ ? Y
    删除文件时会询问,可按Y或N键表示允许或拒绝删除文件 
    12、-r参数:递归删除(连子目录一同删除,这是一个相当常用的参数)
    rm -r test :删除test目录(含test目录下所有文件和子目录)
    rm -r *:删除所有文件(含当前目录所有文件、所有子目录和子目录下的文件) 一般在删除目录时r和f一起用,避免麻烦
    rm -rf test :强行删除、不加询问
    13、grep:功能:在文件中搜索匹配的字符并进行输出
    格式:grep[参数] <要找的字串> <要寻找字 串的源文件>
    greplinux test.txt:搜索test.txt文件中字符串linux并输出
    14、ln命令
    功能:在文件和目录之间建立链接
    格式:ln [参数] <源文件或目录> <目标文件或目录>
    链接分“软链接”和“硬链接”
    1.软链接:
    ln–s /usr/share/do doc :创建一个链接文件doc,并指向目录/usr/share/do
    2.硬链接:
    ln /usr/share/test hard:创建一个硬链接文件hard,这时对于test文件对应 的存储区域来说,又多了一个文件指向它

    系统常用命令

    显示命令

    date:查看或设置当前系统的时间:格式化显示时间:+%Y--%m--%d;date -s:设置当前系统的时间
    hwclock(clock):显示硬件时钟时间(需要管理员权限);cal:查看日历
    格式cal [参数] 月年
    cal:显示当月的日历 cal4 2004 :显示2004年4月的日历
    cal- y 2003:显示2003年的日历
    uptime:查看系统运行时间

    输出查看命令

    echo:显示输入的内容 追加文件echo "liuyazhuang" >> liuyazhuang.txt
    cat:显示文件内容,也可以将数个文件合并成一个文件。格式:格式:cat[参数]<文件名>
    cat test.txt:显示test.txt文件内容
    cat test.txt | more :逐页显示test.txt文件中的内容
    cat test.txt >> test1.txt :将test.txt的内容附加到test1.txt文件之后
    cat test.txt test2.txt >readme.txt : 将test.txt和test2.txt文件合并成readme.txt 文件
    head:显示文件的头几行(默认10行) -n:指定显示的行数格式:head -n 文件名
    tail:显示文件的末尾几行(默认10行)-n:指定显示的行数 -f:追踪显示文件更新 (一般用于查看日志,命令不会退出,而是持续显示新加入的内容)
    格式:格式:tail[参数]<文件名>
    tail-10 /etc/passwd :显示/etc/passwd/文件的倒数10行内容
    tail+10 /etc/passwd :显示/etc/passwd/文件从第10行开始到末尾的内容
    more:用于翻页显示文件内容(只能向下翻页)
    more命令是一般用于要显示的内容会超过一个画面长度的情况。为了避免画 面显示时瞬间就闪过去,用户可以使用more命令,让画面在显示满一页时暂停,此时可按空格健继续显示下一个画面,或按Q键停止显示。ls -al |more:以长格形式显示etc目录下的文件列表,显示满一个画面便暂停,可 按空格键继续显示下一画面,或按Q键跳离
    less:翻页显示文件内容(带上下翻页)按下上键分页,按q退出、‘
    less命令的用法与more命令类似,也可以用来浏览超过一页的文件。所不同 的是less 命令除了可以按空格键向下显示文件外,还可以利用上下键来卷动文件。当要结束浏览时,只要在less命令的提示符“:”下按Q键即可。ls -al | less:以长格形式列出/etc目录中所有的内容。用户可按上下键浏览或按Q键跳离

    查看硬件信息

    Ispci:查看PCI设备 -v:查看详细信息
    Isusb:查看USB设备 -v:查看详细信息
    Ismod:查看加载的模块(驱动)

    归档、压缩

    zip:压缩文件 zip liuyazhuang.zip myfile 格式为:“zip 压缩后的zip文件文件名”
    unzip:解压文件 unzip liuyazhuang.zip
    gzip:压缩文件 gzip 文件名
    tar:归档文件
    tar -cvf out.tar liuyazhuang 打包一个归档(将文件"liuyazhuang"打包成一个归档)
    tar -xvf liuyazhuang.tar 释放一个归档(释放liuyazhuang.tar归档)
    tar -cvzf backup.tar.gz/etc 
    -z参数将归档后的归档文件进行gzip压缩以减少大小。-c:创建一个新tar文件
    -v:显示运行过程的信息
    -f:指定文件名
    -z:调用gzip压缩命令进行压缩
    -t:查看压缩文件的内容
    -x:解开tar文件
    tar -cvf test.tar *:将所有文件打包成test.tar,扩展名.tar需自行加上
    tar -zcvf test.tar.gz *:将所有文件打包成test.tar,再用gzip命令压缩
    tar -tf test.tar :查看test.tar文件中包括了哪些文件
    tar -xvf test.tar 将test.tar解开
    tar -zxvf foo.tar.gz 解压缩
    gzip各gunzip命令
    gziptest.txt :压缩文件时,不需要任何参数
    gizp–l test.txt.gz:显示压缩率

    查找

    locate:快速查找文件、文件夹:locate keyword
    此命令需要预先建立数据库,数据库默认每天更新一次,可用updatedb命令手工建立、更新数据库。欢迎关注我们,公号终码一生。find查找位置查找参数
    如:find . -name *liuyazhuang* 查找当前目录下名称中含有"liuyazhuang"的文件
    find / -name *.conf 查找根目录下(整个硬盘)下后缀为.conf的文件
    find / -perm 777 查找所有权限是777的文件
    find / -type d 返回根目录下所有的目录
    find . -name "a*"-exec ls -l {} \;
    find功能:用来寻找文件或目录。格式:find [<路径>] [匹配条件]
    find / -name httpd.conf 搜索系统根目录下名为httpd.conf的文件
    7、ctrl+c :终止当前的命令
    8、who或w命令
    功能:查看当前系统中有哪些用户登录
    格式:who/w[参数]
    9、dmesg命令 功能:显示系统诊断信息、操作系统版本号、物理内存的大小以及其它信息
    10、df命令 功能:用于查看文件系统的各个分区的占用情况
    11、du命令
    功能:查看某个目录中各级子目录所使用的硬盘空间数
    格式:du [参数] <目录名>
    12、free命令
    功能:用于查看系统内存,虚拟内存(交换空间)的大小占用情况

    VIM

    VIM 是一款功能强大的命令行文本编辑器,在 Linux 中通过 vim 命令可以启动 vim编辑器。

    一般使用 vim + 目标文件路径的形式使用vim。

    如果目标文件存在,则 vim 打开目标文件,如果目标文件不存在,则 vim 新建并打开该文件。

    :q:退出vim编辑器

    VIM模式

    vim拥有三种模式:

    (1)命令模式(常规模式)vim启动后,默认进入命令模式,任何模式都可以通过esc键回到命令模式(可以多按几次),命令模式下可以键入不同的命令完成选择、复制、粘贴、撤销等操作。命名模式常用命令如下:

    • i:在光标前插入文本;
    • o:在当前行的下面插入新行;
    • dd:删除整行;
    • yy:将当前行的内容放入缓冲区(复制当前行)
    • n+yy:将n行的内容放入缓冲区(复制n行)
    • p:将缓冲区中的文本放入光标后(粘贴)
    • u:撤销上一个操作
    • r:替换当前字符
    • /:查找关键字

    (2)插入模式

    在命令模式下按 “ i “键,即可进入插入模式,在插入模式可以输入编辑文本内容,使用esc键可以返回命令模式。

    (3)ex模式

    在命令模式中按” : “键可以进入ex模式,光标会移动到底部,在这里可以保存修改或退出vim。

    ex模式常用命令如下:

    • :w 保存当前的修改
    • :q 退出
    • :q! 强制退出,保存修改
    • 😡 保存并退出,相当于:wq
    • :set number 显示行号
    • :! 系统命令 执行一个系统命令并显示结果
    • :sh 切换到命令行,使用ctrl+d切换回vim

    软件包管理命令(RPM)

    1、软件包的安装使用RPM命令的安装模式可以将软件包内所有的组件放到系统中的正确路径,安装软件包的命令是:rpm –ivh wu-ftpd-2.6.2-8.i386.rpm

    i:作用rpm的安装模式,v: 校验文件信息,h: 以#号显示安装进度。

    2、软件包的删除删除模式会将指定软件包的内容全部删除,但并不包括已更改过的配置文件,删除RPM软件包的命令如下:rpm -e wu-ftpd注意:这里必须使用软件名“wu-ftpd”或”wu-ftpd-2.6.2-8而不是使用当初安装时的软件包名.wu-ftpd-2.6.2-8.i386.rpm

    3、软件包升级

    升级模式会安装用户所指定的更新版本,并删除已安装在系统中的相同软件包,升级软件包命令如下:rpm -Uvh wu-ftpd-2.6.2-8.i386.rpm -Uvh:升级参数

    4、软件包更新更新模式下,rpm命令会检查在命令行中所指定的软件包是否比系统中原有的软件 包更新。如果情况属实,rpm命令会自动更新指定的软件包;反之,若系统中并没有指定软件包的较旧版本,rpm命令并不会安装此软件包。而在升级模式下,不管系统中是否有较旧的版本,rpm命令都会安装指定的软件包。

    rpm –Fvhwu-ftpd-2.6.2-8.i386.rpm -Fvh:更新参数

    5、软件包查询若要获取RPM软件包的相关信息,可以使用查询模式。使用-q参数可查询一个已 安装的软件包的内容

    rpm –q wu-ftpd

    查询软件包所安装的位置:rpm –ql package-name

    rpm –ql xv (l参数:显示文件列表)
  • CloudCone2024新年元旦活动 便宜 年付 美国VPS 支持Windows系统

    CloudCone2024新年元旦活动 便宜 年付 美国VPS 支持Windows系统

    CloudCone,至今已经有差不多十年的海外服务商。这个服务商的特点提供美国洛杉矶MC数据中心云服务器、VPS和独立服务器等产品,产品线是在发展,但是机房不清楚为什么就一直保持一个。而且这个服务商的产品还支持随时删除小时计费模式的,这一点我们可以在类似LinodeVultr服务商。

    时至2024年,各大服务商都在盘点当前的活动。这不有朋友群里提到是否有 CloudCone 活动的,他们需要比较便宜的年付VPS主机,而且是可以灵活删除更换IP的。这里CloudCone还是适合的。

    我们一起看看当前 CloudCone 服务商的促销活动。

    元旦活动(VPS主机)

    核心内存硬盘流量年付购买
    2核1G55G2T$17.12链接
    2核2G100G3T$29.80链接
    2核3G160G4T$42.59链接
    4核4G220G5T$55.90链接

    云服务器

    核心内存硬盘流量月付购买
    1核0.5G10G2T$1.65链接
    1核1G20G3T$2.88链接
    2核2G40G4T$5.35链接
    3核4G80G6T$10.26链接
    4核8G160G8T$21链接

    旧活动

    核心内存硬盘流量月付购买
    1核1G30G1T$19.38链接
    1核1G20G3T$32.94链接
    2核2G60G2T$34.75链接
    2核2G40G6T$59.10链接

    对于CloudCone服务商,提供的洛杉矶MC机房,速度上并非CN2优化,适合海外业务需要灵活调整IP的,比如可以随时删除重新开通,以及价格还是比较便宜的。如果开通的IP不通,可以删除重新开通。

  • Linux Debian 下 Too many open files 问题排查与解决

    Linux Debian 下 Too many open files 问题排查与解决

    Too many open files是Linux系统中常见的错误,从字面意思上看就是说程序打开的文件数过多,不过这里的files不单是文件的意思,也包括打开的通讯链接(比如socket),正在监听的端口等等,所以有时候也可以叫做句柄(handle),这个错误通常也可以叫做句柄数超出系统限制。引起的原因就是进程在某个时刻打开了超过系统限制的文件数量以及通讯链接数。

    通过命令 ulimit -a 可以查看当前系统设置的最大句柄数是多少

    core file size          (blocks, -c) 0
    data seg size           (kbytes, -d) unlimited
    scheduling priority             (-e) 0
    file size               (blocks, -f) unlimited
    pending signals                 (-i) 31767
    max locked memory       (kbytes, -l) 64
    max memory size         (kbytes, -m) unlimited
    open files                      (-n) 1024
    pipe size            (512 bytes, -p) 8
    POSIX message queues     (bytes, -q) 819200
    real-time priority              (-r) 0
    stack size              (kbytes, -s) 8192
    cpu time               (seconds, -t) unlimited
    max user processes              (-u) 31767
    virtual memory          (kbytes, -v) unlimited
    file locks                      (-x) unlimited
    

    可以看到,open files的配置是1024,可以通过如下命令将open files增加

    ulimit -n 65535

    这种修改方式可以临时把文件打开数量增加到65535,但是系统重启后这个配置会失效。

    还有一种方式是修改系统的配置文件,以Ubuntu为例,配置文件默认在

    vi /etc/security/limits.conf

    在这个配置文件中增加

    * soft nofile 65535
    * hard nofile 65535

    如果要查看某个进程目前打开的句柄数量,可以通过如下命令:

    lsof -p 进程ID|wc -l

    此外,如果用supervisor托管和启动项目,会遇到这个配置无法生效的问题,原因在于supervisor会默认配置打开的句柄数量是1024,

    如果要查看某个进程最大open files,可以通过这个进程的进程号对应的limits查看

    cat /proc/进程ID/limits

    其中有一行是:

    Max open files 1024 1024 bytes

    supervisor托管的程序这一行默认都是supervisor配置的最大数量1024,这时需要手动改一下supervisor的配置文件,修改方式如下,以Ubuntu系统为例,找到supervisor的配置文件supervisord.conf

    [supervisord]选项中,增加minfds选项的配置

    [supervisord]
    minfds=65535                  ; min. avail startup file descriptors; default 1024

    配置完毕后,需要重启supervisor(以systemctl为例)

    systemctl restart supervisor

    即可生效

    在通过:cat /proc/进程号/limits

    查看下对应进程的可open files的数量

    Max open files 65535 65535 bytes
  • Debian 11 bullseye 更换国内源出现的Certificate问题解决方法 图文教程

    Debian 11 bullseye 更换国内源出现的Certificate问题解决方法 图文教程

    可用的国内源

    由阿里云提供的 Debian 镜像源:

    deb https://mirrors.aliyun.com/debian/ bullseye main non-free contrib
    deb-src https://mirrors.aliyun.com/debian/ bullseye main non-free contrib
    deb https://mirrors.aliyun.com/debian-security/ bullseye-security main
    deb-src https://mirrors.aliyun.com/debian-security/ bullseye-security main
    deb https://mirrors.aliyun.com/debian/ bullseye-updates main non-free contrib
    deb-src https://mirrors.aliyun.com/debian/ bullseye-updates main non-free contrib
    deb https://mirrors.aliyun.com/debian/ bullseye-backports main non-free contrib
    deb-src https://mirrors.aliyun.com/debian/ bullseye-backports main non-free contrib

    由腾讯提供的 Debian 镜像源:

    deb https://mirrors.tencent.com/debian/ bullseye main non-free contrib
    deb-src https://mirrors.tencent.com/debian/ bullseye main non-free contrib
    deb https://mirrors.tencent.com/debian-security/ bullseye-security main
    deb-src https://mirrors.tencent.com/debian-security/ bullseye-security main
    deb https://mirrors.tencent.com/debian/ bullseye-updates main non-free contrib
    deb-src https://mirrors.tencent.com/debian/ bullseye-updates main non-free contrib
    deb https://mirrors.tencent.com/debian/ bullseye-backports main non-free contrib
    deb-src https://mirrors.tencent.com/debian/ bullseye-backports main non-free contrib

    由北京清华大学提供的 Debian 镜像源:

    deb https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye main contrib non-free
    deb-src https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye main contrib non-free
    deb https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye-updates main contrib non-free
    deb-src https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye-updates main contrib non-free
    deb https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye-backports main contrib non-free
    deb-src https://mirrors.tuna.tsinghua.edu.cn/debian/ bullseye-backports main contrib non-free
    deb https://mirrors.tuna.tsinghua.edu.cn/debian-security bullseye-security main contrib non-free
    deb-src https://mirrors.tuna.tsinghua.edu.cn/debian-security bullseye-security main contrib non-free

    由中国科学技术大学提供的 Debian 镜像源:

    deb http://mirrors.ustc.edu.cn/debian bullseye main contrib non-free
    deb-src http://mirrors.ustc.edu.cn/debian bullseye main contrib non-free
    deb http://mirrors.ustc.edu.cn/debian bullseye-updates main contrib non-free
    deb-src http://mirrors.ustc.edu.cn/debian bullseye-updates main contrib non-free
    deb http://mirrors.ustc.edu.cn/debian bullseye-proposed-updates main contrib non-free
    deb-src http://mirrors.ustc.edu.cn/debian bullseye-proposed-updates main contrib non-free

    由上海交通大学提供的 Debian 镜像源:

    deb http://mirrors.sjtu.edu.cn/debian bullseye main contrib non-free
    deb-src http://mirrors.sjtu.edu.cn/debian bullseye main contrib non-free
    deb http://mirrors.sjtu.edu.cn/debian bullseye-updates main contrib non-free
    deb-src http://mirrors.sjtu.edu.cn/debian bullseye-updates main contrib non-free
    deb http://mirrors.sjtu.edu.cn/debian bullseye-proposed-updates main contrib non-free
    deb-src http://mirrors.sjtu.edu.cn/debian bullseye-proposed-updates main contrib non-free

    由北京外国语大学提供的 Debian 镜像源:

    deb https://mirrors.bfsu.edu.cn/debian/ bullseye main contrib non-free
    deb-src https://mirrors.bfsu.edu.cn/debian/ bullseye main contrib non-free
    deb https://mirrors.bfsu.edu.cn/debian/ bullseye-updates main contrib non-free
    deb-src https://mirrors.bfsu.edu.cn/debian/ bullseye-updates main contrib non-free
    deb https://mirrors.bfsu.edu.cn/debian/ bullseye-backports main contrib non-free
    deb-src https://mirrors.bfsu.edu.cn/debian/ bullseye-backports main contrib non-free
    deb https://mirrors.bfsu.edu.cn/debian-security bullseye-security main contrib non-free
    deb-src https://mirrors.bfsu.edu.cn/debian-security bullseye-security main contrib non-free

    由华为提供的 Deiban 镜像源:

    deb https://mirrors.huaweicloud.com/debian/ bullseye main non-free contrib
    deb-src https://mirrors.huaweicloud.com/debian/ bullseye main non-free contrib
    deb https://mirrors.huaweicloud.com/debian-security/ bullseye-security main
    deb-src https://mirrors.huaweicloud.com/debian-security/ bullseye-security main
    deb https://mirrors.huaweicloud.com/debian/ bullseye-updates main non-free contrib
    deb-src https://mirrors.huaweicloud.com/debian/ bullseye-updates main non-free contrib
    deb https://mirrors.huaweicloud.com/debian/ bullseye-backports main non-free contrib
    deb-src https://mirrors.huaweicloud.com/debian/ bullseye-backports main non-free contrib

    由网易提供的 Debian 镜像源:

    deb https://mirrors.163.com/debian/ bullseye main non-free contrib
    deb-src https://mirrors.163.com/debian/ bullseye main non-free contrib
    deb https://mirrors.163.com/debian-security/ bullseye-security main
    deb-src https://mirrors.163.com/debian-security/ bullseye-security main
    deb https://mirrors.163.com/debian/ bullseye-updates main non-free contrib
    deb-src https://mirrors.163.com/debian/ bullseye-updates main non-free contrib
    deb https://mirrors.163.com/debian/ bullseye-backports main non-free contrib
    deb-src https://mirrors.163.com/debian/ bullseye-backports main non-free contrib

    手动更换镜像源

    手动更换 Debian 镜像源配置主要分为以下三步:

    1. 用熟悉的文本编辑器打开 /etc/apt/sources.list 文件(需要 sudo 权限),或是直接执行 sudo apt edit-sources 命令。
    2. 替换文件内容为上面任意一个镜像站的源配置代码并保存。
    3. 运行 sudo apt-get update 命令更新软件索引。

    命令更换镜像源

    使用命令替换镜像源更为快捷。比如在没有更换过数据源的情况下,要使用阿里云的 Debian 镜像源:

    sudo sed -i 's/deb.debian.org/mirrors.aliyun.com/g' /etc/apt/sources.list

    这样就完成了默认源到阿里云镜像源的配置。接下来同样需要执行一下 sudo apt-get update 命令更新软件索引。

    上面这个命令的原理在镜像源的地址上。不同的镜像源通常只是域名有所区别,其他部分大致类似。所以之需要通过 sed 命令来修改 /etc/apt/sources.list 这个源配置文件中的域名地址就足够了。

    但这意味着使用这个命令方式修改镜像源的配置时需要格外注意。如果输入的匹配地址或替换地址有误,有可能不会生效,或是导致镜像源异常。遇到这种情况,可以选择上面手动更换镜像源的方式来解决。

    我们可以看到使用的是https协议

    问题描述

    然而修改好配置时,进行sudo apt-get update报错:

    Reading package lists... Done
    W: https://mirrors.aliyun.com/debian/dists/bullseye/InRelease: No system certificates available. Try installing ca-certificates.
    W: https://mirrors.aliyun.com/debian/dists/bullseye-updates/InRelease: No system certificates available. Try installing ca-certificates.
    W: Failed to fetch https://mirrors.aliyun.com/debian/dists/bullseye/InRelease  Certificate verification failed: The certificate is NOT trusted. The certificate issuer is unknown.  Could not handshake: Error in the certificate verification. 
    W: Failed to fetch https://mirrors.aliyun.com/debian/dists/bullseye-updates/InRelease  Certificate verification failed: The certificate is NOT trusted. The certificate issuer is unknown.  Could not handshake: Error in the certificate verification. 
    W: Some index files failed to download. They have been ignored, or old ones used instead.
    

    出现安全证书不信任的问题

    解决办法

    有三种解决办法,使用其一即可。

    1. https协议换成http协议
    2. 先安装certificate库(安装命令为 sudo apt install ca-certificates ),再修改成阿里云的源地址。有一种不配源怎么安装,不安装怎么配源的死锁感😂
    3. 使用中科大的源,因为他们在这使用的是http协议。
  • Putty SSH使用私钥验证登录Linux centos debian VPS主机图文教程

    Putty SSH使用私钥验证登录Linux centos debian VPS主机图文教程

    我们使用PUTTY一定要到正规的下载站最好是官方网站下载,所谓的破解版、绿色版、中文精简版等等可能有被人植入木马,这样会影响我们的账户安全。

    生成密钥:

    ssh-keygen -t rsa

    QQ截图20141213200331

    登陆到SSH之后,我们先输入ssh-keygen -t rsa 然后会要求我们确定 路径我们直接回车会自动创建/root/.ssh文件夹目录,然后回车后出入密钥密码,输入两次继续回车密钥就可以在目录中看到。

    我们把root/.ssh目录中的id_rsa和id_rsa.pub下载到本地备份等会需要使用。

    id_dsa(私人密匙),id_dsa.pub(公用密匙)。

    现在用户有一 对密匙了: 公用密匙要分发到所有用户想用SSH登录的远程主机上去; 私人密匙要好好地保管防止别人知道。

    可以使用winscp进行下载,直达地址:http://winscp.net/download/winscp556setup.exe

    修改sshd配置文件:

    修改文件:

    rm /root/.ssh/id_rsa -rf;mv /root/.ssh/id_rsa.pub /root/.ssh/authorized_keys;chmod 600 /root/.ssh/authorized_keys

    修改ssh配置文件认证方式:

    找到/etc/ssh/sshd_config ,

    1. 把RSAAuthentication和PubkeyAuthentication两行前面的#注释去掉。
    2. 找到 #StrictModes yes 改成 StrictModes no (去掉注释后改成 no)
    3. 找到 #AuthorizedKeysFile .ssh/authorized_keys 改成 AuthorizedKeysFile .ssh/authorized_keys (去掉注释)

    重启服务:

    /etc/init.d/ssh restart

    客户端配置密钥:

    打开puttygen.exe文件,点击Load,载入密钥。

    载入id_rsa ,没有后缀的这个文件。

    QQ截图20141213202828

    输入刚才设置的密码:

    QQ截图20141213202901

    保存私匙:

    QQ截图20141213203523

    设置PUTTY认证链接:

    填入IP地址,端口,点开Auth

    QQ截图20141213203816

    载入刚才保存的私匙:

    QQ截图20141213203909

    登陆成功:

    QQ截图20141213204128

    再修改ssh配置文件,禁用只使用密码登陆:

    vi /etc/ssh/sshd_config PasswordAuthentication 改成 no

    这样我们的putty登陆使用密钥也配置完成,即便他们知道我们的ROOT密码也不好登陆,所以到本地的几个文件需要确保安全,只要你本机电脑安全,你的VPS就相对足够的安全。

  • 宝塔面板登陆无效 Linux下通过 rm -f 删除大量文件时报错:Argument list too long

    问题描述

    我们在Vultr服务器中安装了宝塔面板(Vultr注册图文教程),但是宝塔面板在输入用户名密码之后显示登陆成功,但是还在登陆页面。之后通过终端查询命令时显示空间不足

    error: db5 error(28) from dbenv->open: No space left on device
    error: cannot open Packages index using db5 - No space left on device (28)
    error: cannot open Packages database in /var/lib/rpm
    Error: Error: rpmdb open failed

    查看磁盘占用

    [root@iZrj9aay1ndf3vrva7gs11Z ~]# df -h
    Filesystem      Size  Used Avail Use% Mounted on
    devtmpfs        918M     0  918M   0% /dev
    tmpfs           936M  4.0K  936M   1% /dev/shm
    tmpfs           936M   17M  919M   2% /run
    tmpfs           936M     0  936M   0% /sys/fs/cgroup
    /dev/vda1        40G   33G  4.6G  88% /
    tmpfs           188M     0  188M   0% /run/user/0

    查看磁盘inode

    [root@iZrj9aay1ndf3vrva7gs11Z ~]# df -i
    Filesystem      Inodes   IUsed  IFree IUse% Mounted on
    devtmpfs        234785     337 234448    1% /dev
    tmpfs           239382       3 239379    1% /dev/shm
    tmpfs           239382    2171 237211    1% /run
    tmpfs           239382      17 239365    1% /sys/fs/cgroup
    /dev/vda1      2621440 2621440      0  100% /
    tmpfs           239382       5 239377    1% /run/user/0

    发现是inode使用率达到了惊人的100%,然后依次查找:

    for i in /*; do echo $i; find $i | wc -l; done
    

    最后发现是:/var/spool/postfix/maildrop

    这个目录文件过多,接着我们尝试删除文件,出现postfix的大量性能文件时报错

    -bash: /bin/rm: Argument list too long

    如下图所示:

    问题原因


    如?待删除文件中包含的小文件数量过多,通常是由于受到 shell 参数个数限制所致。

    这个是Linux系统存在的限制,可以通过如下指令查看该参数值的配置:

    getconf ARG_MAX

    解决办法

    • 删除操作为高风险命令,请一定谨慎使用。确认通过快照等方式对数据进行了有效备份,或者明确可以删除。
    • 如果待处理的文件数目过多,因为处理时间较长,推荐在业务低峰期进行操作,对磁盘的IO消耗较高。
    • 对于 cp、mv 等都可以采取相同的方式实现处理。
    • 请务必核实 dir 定义的目录中除了待删除文件外无其他类型的文件,避免误删?。

    可以通过如下方式尝试删除:

    结合 awk 删除

    可使用 awk 一次删除一个的方式进行删除。但必须先进入该目录下。操作方法如下:

    先进入该目标目录:

    如图:

    使用 awk 删除:

    ls -l| awk '{ print "rm -f ",$9}'|sh

    如图:

    再次使用命令 ls -l 查看,发现文件已经删除完成了.如图:

WeChat