标签: Centos

  • 搬瓦工VPS主机调整付款周期及说明 图文教程

    如果我们是搬瓦工VPS老用户,肯定比较清楚开始我们购买方案的时候有月付、年付、半年付款方式,一旦选择是不可以更改的。不过,这样的设置对于一些新用户是有些牵强,因为很多人都希望尝试一个月,如果好用会继续续费使用,这个也是情理之中的。所以,官方准备调整后台设置,我们可以自己选择和调整付款周期。

    在这篇文章中,我们将会演示给大家看看,如何调整搬瓦工VPS主机的付款周期,这里我在购买机器的时候选择的是月付方案,比如我现在需要更换年付或者半年方案。
    Tip:对于陌生的VPS主机商,我们一直建议采用月付方式,或者不满意就退款。

    第一、登录VPS列表界面

    这里我们需要先登入当前后台所有VPS主机列表,位置在”Serices”-“My Services”。

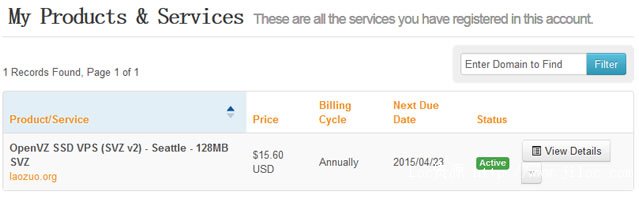
    如上图所示,看到当前已经ACTIVE激活状态的机器,看到箭头指向的Modify,当前机器我是采用月付方式的。如果需要修改就点击链接。
    Tip:有些低配置套餐是不可以修改的,比如早期年付方案是不可以修改。

    第二、修改付款周期

    我们可以修改成年付、半年或者季度。

    我们看到上图 ,比如选择年付方案之后,我们补差价付款就可以。这样,我们当前机器就年付方案,而且依旧可以享受优惠活动的。

  • RamNode VPS性能评测

    前面我们介绍了海外便宜RamNode VPS购买图文教程,下面做一些性能评测。

    第一、硬盘IO性能

    ramnode-12

    SSD硬盘果然就很牛,速度足够好。

    第二、下载测试

    ramnode-13

    第三、PING测试

    ramnode-14

    第四、MTR测试

    ramnode-15

    第五:个机房网速测试

    New York City –lg.nyc.ramnode.com
    Atlanta –lg.atl.ramnode.com
    Seattle –lg.sea.ramnode.com
    Los Angeles –lg.la.ramnode.com
    Netherlands –lg.nl.ramnode.com

    总结:RamNode VPS这样的价格,线路、硬盘稳定不跑路,还是一家新价比很高的机器,我们也可以看到在LEB上的排行还是不错的,不管是新商家如何,我们也要给予机会做大,我们在用VPS的时候都要做好备份工作。这家的机器在电信线路还是很快的,联通差一些。

  • 海外便宜VPS RamNode购买图文教程

    第一步、官方网站购买(Ramnode官方网站入口)

    QQ截图20160719091614

    方案可以根据自己的需要选择,根据硬盘的不同可以看到分为SSD和SSD-CACHED方案,前者肯定好一些,后者硬盘大一些。我这边为了演示操作,就购买第一款。

    第二步、选择数据中心

    ramnode-2

    Ramnode这里选择速度较好的西雅图数据中心,添加购物车。

    第三步、选择内存确定方案

    QQ截图20160719091455

    根据自己的需要选择内存,最大可以是4G,最小128M,然后ORDER NOW.

    第四步、设置系统参数

    ramnode-4

    设置系统主机名、默认安装的系统,点击右侧的checkout继续。

    第五步、新建账户

    ramnode-5

    新建账户(如果有账户直接登陆),用拼音就可以。

    这里最为注意的是可以用优惠码。新购入SSD VPS?10% ?Coupon优惠码:

    SSD10

    第六步、付款

    ramnode-7

    直接用PAYPAL付款,付款成功之后我们看看账户下的产品是不是ACTIVE激活状态可用。

    ramnode-11

    这样我们的RAMNODE机器就购买成功,开通信会发送到我们账户的邮箱中,包括面板和ROOT的登陆信息。

  • Linode优惠码 2016年7月优惠码 SSD VPS 优惠码

    Linode优惠码 2016年7月优惠码 SSD VPS 优惠码

    先点击本站推荐链接linode推荐链接前去注册linode账号(通过推荐链接注册账户可以获得linode官方给予的10美元账户积分,直接注册的不送)。在注册过程中再试试下面优惠码,也许可以获得额外优惠。

    Linode购买直达链接:http://www.linode.com

    Linode优惠码:

    —-> 新用户20美元优惠码,有效期未知,如果无效,继续尝试下面的低面值优惠码:
    PodcastInIt20

    —-> 最新收集的节省25%的linode优惠码,有效期未知,注册的时候可以试试:
    LINODE25
    ,如果无效,继续尝试下面的低面值优惠码,10美元的肯定有效。

    —-> 2015年长期有效的新用户优惠码是下面linode10美元优惠码:
    LINODE10

    linode优惠码不是直接在价格上优惠,而是送10美元账户积分,是加到账户的account balance中,使用linode优惠码后可以在后台account下查看account balance是不是多了10美元。

    关于linode 10%优惠码、linode 15%优惠码:

    网络上经常有人说发布linode 10%优惠码和linode 15%优惠码,其实,那个优惠是linode固有的优惠,只要一次购买1年,总价上会优惠10%,一次购买2年则总价优惠15%。而本站的10美元优惠码是真实的优惠码,抵扣10美元,不管购买多长时间,只要是新用户,都可以获得。并且如果一次购买1年或2年,还会有10%或15%的总价优惠。

    linode账户验证:

    Linode开通账户后需要先用信用卡充值5美元验证账户后才能开通账户。在注册linode账户时如果没有提示优惠码失效,那么一旦充值5美元,上述优惠码的金额就会充值到账户上,后面linode系统就会用这个账户金额抵用vps费用。

    Linode VPS介绍:

    这里再介绍下Linode于经济型VPS,全SSD空间,1GB内存,只要10美元/月,具体配置:
    1GB内存
    24GB SSD空间
    2TB月流量
    1个CPU
    1个独立IP
    40Gbps上行端口速率
    125Mbps下行端口速率

    这个价格和配置极具杀伤力,符合很多站长的心理预期,必将为linode吸引大量客户。目标用户为国内的站长推荐Fremont或Tokyo机房。

    LINODE

    linode VPS方案和价格官网截图:

    Linode VPS向来是高大上的VPS,不仅性能优异,而且全球6个数据中心可选,国内选择Fremont或日本Tokyo数据中心网络速度非常快。不过,linode想来最低配置从20美元/月起步,这个价格有点小贵,挡了很多站长的路。不过,最近竞争日益激烈的云主机市场有许多云主机商低价入市,抢走不少linode客户,linode也开始推出自己的这个10美元经济VPS方案。说是经济方案,是从价格上说的,它的配置其实并不低,1GB内存、24GB全SSD固态硬盘空间都是极具性价比的配置。看到这个配置,本站长也有点心动,待到本人有空闲的时候,也一定上个高大上的linode玩玩。

  • DigitalOcean注册验证账户、激活账号图文教程

    DigitalOcean注册验证账户、激活账号图文教程

    DigitalOcean是一家成立于2012年的总部设置在纽约的云主机商家,采用KVM虚拟,配置高性能的SSD做储存,加上服务器配备的是1000M端口,以512M内存为起点,月付最低低至5美元!当然同样价格月付5美元的商家还有:Vultr.我们这里的教程主要介绍DigitalOcean的注册及验证激活教程。

    20160812132953

    注册账户:

    20160812133540

    注册完成后会有对应的激活邮件发送到刚才填入的邮箱里,点击激活链接即可。

    验证激活账户:

    由于中国大陆用户疯狂涌入,导致DigitalOcean采用了更严格的新用户审核机制,部分用户发现,注册DigitalOcean后,后台提示账号被自动锁定,需要人工激活。界面提示如下:digitalocean please verify

    Locked
    we greatly apologize but it looks like your account has been flagged by our automated backend systems. we try to minimize the number of false positives, but unfortunately no screening process is 100% fool proof.

    Please Verify
    Unlocking your account is simple! pleae click on the button below and we’ll ask a few simple questions and get you connected to a customer support representative to review your account immediately and get it unlocked.

    你不要紧张,验证过程非常简单。点击Fill out the form按钮,出现下面的问题:

    digitalocean account information

    填写你的名字、所在地、电话、网址,点击Send提交,等待工作人员审核,一般都能通过,证明你不是机器人自动注册的账号。

    如果没有通过,你可以在后台左侧Support,提交一个客户支持单,里面写一句话:

    please activate my account.

    购买VPS:

    账户验证过后,就可以真正的购买VPS了。点击账户后台的Create按钮10 create droplet或Create Droplet按钮进入购买VPS(digitalocean这里管她们的VPS叫droplet)。


    选择VPS方案:

    12 size

    然后选择机房地点:国内用户建议选择美国西海岸的旧金山San Francisco,国内速度较快,新加坡虽是亚洲,但线路不如旧金山快。

    13 location

    然后选择要安装的image和其版本(操作系统):一般选择centos的居多,根据自己需要选择

    13 os

    最后勾选Enable virtIO,这个是免费的。Enable Backups这个选项是激活自动备份,按照所选方案价格的20%收费,根据需要确定是否选择。点击Create Droplet创建VPS账户。

    14 last step

    创建中:

    15 creating

    创建Droplet(vps)完成:

    16 success

    到这一步,VPS就创建完成了,可以在账户后台看到VPS的IP地址,还有其他配置情况。系统的root用户密码是系统自动生成的,发到账号邮箱了。之后您可以通过SSH使用root用户登录VPS进行VPS的配置工作了。

    不会连接Linux服务器?请移步:搬瓦工BandwagonHost VPS 使用Putty连接SSH图文教程

  • centos mount: unknown filesystem type ‘ntfs’ 解决方法

    问题:?

    mount –t ntfs /dev/sdb1 /mnt/
    mount: unknown filesystem type ‘ntfs’
    这是由于CentOS release 6.5(Final)上无法识别NTFS格式的分区。

    解决办法:
    通过使用 ntfs-3g 来解决。
    打开ntfs-3g的下载点http://www.tuxera.com/community/ntfs-3g-download/?,将最新稳定下载到CentOS,执行以下命令安装:
    编译安装 ntfs-3g:

    wget https://tuxera.com/opensource/ntfs-3g_ntfsprogs-2016.2.22.tgz
    tar zxvf? ntfs-3g-2011.1.15.tgz
    cd ntfs-3g-2011.1.15
    ./configure;make;make install

    在网上找了,方法一样安上 还是不能挂载,最后在官方站 找到方法了,如下:

    mount -t ntfs-3g? /dev/sda5 /mnt/windows

    这样就可以挂载了,如果想开机启动 ,就挂载上的话,编辑/etx/fstat 文件

    如下:

    /dev/sda4???? /mnt/windows??? ntfs-3g ?defaults 0 0

  • CentOS YUM源 安装 Nginx

    我们的系统是CENTOS 6.5,下面是用nginx官放yum源进行安装

    执行下行命令,添加源:

    yum install http://nginx.org/packages/centos/6/noarch/RPMS/nginx-release-centos-6-0.el6.ngx.noarch.rpm

    安装 nginx:

    yum install nginx

  • 便宜VPS 搬瓦工bandwagonhost 优惠码

    便宜VPS的典型,搬瓦工bandwagonhost ,磊哥发现他们家在搞彩蛋优惠码了。

    优惠码的优惠百分比是随机出现的。

    我们也不容易,请大家使用我们的aff链接进行购买:

    低价vps 便宜VPS 搬瓦工bandwagonhost 购买直达链接

    搬瓦工减6.25%优惠码(目前最高):

    BWH26FXH3HIQ

    搬瓦工bandwagonhost彩蛋优惠码发现方法:

    1、打开搬瓦工:搬瓦工官网?, 备用网址:https://www.jiloc.com/go/bwh

    2、右击–查看源码:

    便宜vps bandwagonhost搬瓦工 彩蛋优惠码汇总:

    BWH26FXH3HIQ – 6.25%

    BWH25AQH2CMQ – 5.97%

    BWH2OJA9WE0O – 5.39%

    BWH21RHEBIJ3 – 4.28%

    BWH2AO5XCNJT – 4.04%

    搬瓦工优惠码使用方法:

    A -?输入优惠码

    bwg-yh-1

    看上图,输入优惠码至上本文框中,然后点击Validate Code进行验证。

    B -?检查是否优惠

    搬瓦工VPS优惠码任意订单折扣再减5%以及4个机房速度对比

    第三、关于无法支付宝付款的问题

    昨天晚上,有几个网友反馈提到支付宝付款的时候出现问题,有得到”Sorry, there was an error: Alipay declined this payment. The most likely reasons are that the customer’s account does not have sufficient funds or Alipay deemed the payment to be potentially fraudulent.”的错误提示。根据提示的意思是支付宝账户无款导致的,其他这些朋友账户中是有余额的,应该是由于支付宝接口的问题导致。

  • nginx 反向代理配置实例 及 CC防护iptables配置 教程

    nginx反向代理实例

    一、nginx 反向代理配置文件示例:

    server
    {
    listen          80;
    server_name     jiloc.com;
    location / {
    proxy_pass          http://cache.jiloc.com/;
    proxy_redirect      off;
    proxy_set_header    X-Real-IP       $remote_addr;
    proxy_set_header    X-Forwarded-For $proxy_add_x_forwarded_for;
    }
    }
    

    二、最简单的前端全缓存+反向代理脚本

    mkdir /home/cache/path -p #新建2个目录,放置缓存文件
    mkdir /home/cache/temp -p

    修改 /usr/local/nginx/conf/nginx.conf 新增以下代码,主要是缓存相关设置,请放置于 http{ ##这里 } 中,一般加在 log_format 上面或下面均可:

    client_body_buffer_size  512k;
    proxy_connect_timeout    5;
    proxy_read_timeout       60;
    proxy_send_timeout       5;
    proxy_buffer_size        16k;
    proxy_buffers            4 64k;
    proxy_busy_buffers_size 128k;
    proxy_temp_file_write_size 128k;
    proxy_temp_path   /home/cache/temp;
    proxy_cache_path  /home/cache/path levels=1:2 keys_zone=jiloc:500m inactive=7d max_size=30g;
    #500m是内存占用,7d是7天无访问删除,30g是缓存占具硬盘空间

    以下为虚拟主机配置文件,可另存成 .conf 放置于 vhost 下面:

    server
    {
    listen          80;
    server_name     jiloc.com; #主机名
    location / {
    proxy_cache cache_one;
    proxy_cache_valid  200 304 3d; #正常状态缓存时间3天
    proxy_cache_key $host$uri$is_args$args;
    proxy_pass          http://cache.jiloc.com/; #反代的网站
    proxy_redirect      off;
    proxy_set_header    X-Real-IP       $remote_addr;
    proxy_set_header    X-Forwarded-For $proxy_add_x_forwarded_for;
    expires 10d; #默认10天缓存
    access_log  /home/wwwlogs/jiloc.log  access; #日志文件
    }
    }

    点击几下网站,df -sh 命令,查看 /home/cache 目录大小,即可测试是否缓存成功。此脚本为前端全缓存,后端动态更新后,前端不会自动修改。可手动清理cache目录下文件。这个方法,可以用纯静态的形式来防CC,如果你的动态博客,受到CC攻击,可以尝试一下。

    三、LNMP简单的一些防CC的办法

    观看生成的.log日志文件,判断来路,直接301百度:

    if ($http_referer ~* mi5.gov ) {
    rewrite ^(.*)$ http://www.baidu.com/ permanent;
    }

    观看生成的.log日志文件,判断浏览器特征码,直接301百度:

    if ($http_user_agent ~* firefox4.0 ) {
    rewrite ^(.*)$ http://www.baidu.com/ permanent;
    }

    根据特征码,直接查找.log文件,并iptables封死相应IP:

    cat com.log | grep 'Mozilla/5.0' | awk '{print "iptables -I INPUT -p tcp --dport 80 -s ", $1, "-j DROP"}'| sort -n | uniq | sh
  • last: /var/log/wtmp: No such file or directory 错误解决方法图文教程

    今天在使用last 命令时出现了如下错误:

    root@instance-642k0w3w:~# last
    last: /var/log/wtmp: No such file or directory
    Perhaps this file was removed by the operator to prevent logging last info.

    显示没有这个文件,可能是之前清楚日志的时候连文件一起删除了。现在给出解决方案,在shell命令行里直接输入:

    touch /var/log/wtmp ;?chown root:utmp /var/log/wtmp ;?chmod 0664 /var/log/wtmp

    再次执行 last 命令,就正常了。

  • linux下nginx设置静态页面压缩反向代理 缓存和过期时间教程

    linux下nginx设置静态页面压缩反向代理 缓存和过期时间教程

    使用nginx服务器的朋友可能都知道需要设置html静态页面缓存与页面压缩与过期时间的设置了,下面我来给各位同学介绍一下配置方法,包括对ico,gif,bmp,jpg,jpeg,swf,js,css,mp3文件进行本地缓存.
    可以通过nginx对服务器上的静态资源进行过期时间设置和对资源进行压缩传输来减少服务器的带宽开销。
    以下是nginx对静态资源过期时间的设置方法:

    location ~* .(ico|gif|bmp|jpg|jpeg|png|swf|js|css|mp3) {
        root /var/www/v.jiloc.com;
        expires 3d;
    }

    上面的配置可以对ico,gif,bmp,jpg,jpeg,swf,js,css,mp3文件进行本地缓存,不用每次访问都重新从服务器获取。
    压缩的配置如下:

    gzip on;
    gzip_min_length 1000;
    gzip_buffers 4 8k;
    gzip_types text/plain application/x-javascript text/css;

    对文本、js和css文件进行压缩,一般情况下,压缩后的大小是原始大小的25%,甚至更小。
    缓存动态页面,缓存过期时间

    这里用虚拟机配置了下,nginx 配置文件内容,主要是这一句:

    proxy_cache_path /www/ levels=1:2 keys_zone=Z:10m inactive=1m max_size=30g;

    这一句定义一个区域,名字是 Z ,在内存中的空间为10MB ,硬盘中的最大空间为 30G;

    inactive=1m 是,1分钟之后缓存失效 ,从新从源服务器请求
    这里纠正一下,inactive=1m 如果缓存1分钟没人访问,nginx 会删除掉这些缓存

    vim /usr/local/nginx/conf/nginx.conf

    #user  nobody;
    worker_processes  1;
    #error_log  logs/error.log;
    #error_log  logs/error.log  notice;
    #error_log  logs/error.log  info;
    #pid       logs/nginx.pid;
    events {
    worker_connections  1024;
    }
    http {
    include       mime.types;
    default_type  application/octet-stream;
    #log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
    #                '$status $body_bytes_sent "$http_referer" '
    #                '"$http_user_agent" "$http_x_forwarded_for"';
    #access_log  logs/access.log  main;
    sendfile       on;
    #tcp_nopush     on;
    #keepalive_timeout  0;
    keepalive_timeout  65;
    #gzip  on;
    proxy_cache_path /www/ levels=1:2 keys_zone=Z:10m inactive=1m max_size=30g;
    server {
    listen       80;
    server_name  localhost;
    #charset koi8-r;
    #access_log  logs/host.access.log  main;
    location / {
    root   /www/;
    #expires max;
    #proxy_store on;
    #proxy_store_access user:rw group:rw all:rw;
    #proxy_temp_path /www/;
    proxy_cache Z;
    proxy_cache_valid 200 1m;
    #expires max;
    include proxy.conf;
    if ( !-e $request_filename) {
        proxy_pass  http://192.168.1.199:45815;
    }
    }
    #这里设置当 访问 /ajax/目录下的内容时候,直接从源服务器读取,主要用于ajax 的访问请求,要求实时的
    location /ajax/ {
    include proxy.conf;
    if ( !-e $request_filename) {
        proxy_pass  http://192.168.1.199:45815;
    }
    }
    #location ~.*.(jpg|png|jpeg|gif)
    #{
    #    expires max;
    #}
    #error_page  404             /404.html;
    # redirect server error pages to the static page /50x.html
    #
    error_page   500 502 503 504  /50x.html;
    location = /50x.html {
    root   html;
    }
    # proxy the PHP scripts to Apache listening on 127.0.0.1:80
    #
    #location ~ .php$ {
    #    proxy_pass   http://127.0.0.1;
    #}
    # pass the PHP scripts to FastCGI server listening on 127.0.0.1:9000
    #
    #location ~ .php$ {
    #    root          html;
    #    fastcgi_pass   127.0.0.1:9000;
    #    fastcgi_index  index.php;
    #    fastcgi_param  SCRIPT_FILENAME  /scripts$fastcgi_script_name;
    #    include       fastcgi_params;
    #}
    # deny access to .htaccess files, if Apache's document root
    # concurs with nginx's one
    #
    #location ~ /.ht {
    #    deny  all;
    #}
    }
    # another virtual host using mix of IP-, name-, and port-based configuration
    #
    #server {
    #    listen       8000;
    #    listen       somename:8080;
    #    server_name  somename  alias  another.alias;
    #    location / {
    #       root   html;
    #       index  index.html index.htm;
    #    }
    #}
    # HTTPS server
    #
    #server {
    #    listen       443;
    #    server_name  localhost;
    #    ssl                on;
    #    ssl_certificate      cert.pem;
    #    ssl_certificate_key  cert.key;
    #    ssl_session_timeout  5m;
    #    ssl_protocols  SSLv2 SSLv3 TLSv1;
    #    ssl_ciphers  HIGH:!aNULL:!MD5;
    #    ssl_prefer_server_ciphers   on;
    #    location / {
    #       root   html;
    #       index  index.html index.htm;
    #    }
    #}
    }

    vim /usr/local/nginx/conf/proxy.conf

    proxy_redirect off;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Accept-Encoding 'gzip';
    client_max_body_size 100m;
    client_body_buffer_size 256k;proxy_connect_timeout 60;
    proxy_send_timeout 60;
    proxy_read_timeout 60;
    proxy_buffer_size 512k;
    proxy_buffers 8 512k;
    proxy_busy_buffers_size 512k;
    proxy_temp_file_write_size 512k;
WeChat
↑