标签: Centos

  • 系统重启Reboot 后 Docker服务及容器自动启动设置

    系统重启Reboot 后 Docker服务及容器自动启动设置

    前面几篇我们学习了Docker的相关知识:

    下面我们记录一下如何在系统重启之后,使Docker容器自动启动。

    Docker服务自动重启设置

    systemctl enable docker.service

    Docker容器自动启动设置

    在运行docker容器时可以加如下参数来保证每次docker服务重启后容器也自动重启:

    --restart=always

    –restart具体参数值详细信息:
           no –  容器退出时,不重启容器;
           on-failure – 只有在非0状态退出时才从新启动容器;
           always – 无论退出状态是如何,都重启容器;

    如果已经启动了则可以使用如下命令:

    docker update --restart=always <CONTAINER ID>

    如何判断Docker容器状态是否已启动

    docker ps -a

    通过这里 STATUS 来判断是否已启动。

    CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES
    eee0acf086c8 nginx “nginx -g ‘daemon …” 3 hours ago Up 4 minutes 0.0.0.0:80->80/tcp jnginx
    cf8ad8125a4c bitnami/php-fpm “php-fpm -F –pid …” 3 hours ago Up 5 minutes 9000/tcp jphp-fpm
    ab6dea2ab176 memcached “docker-entrypoint…” 2 days ago Up 5 minutes 0.0.0.0:11211->11211/tcp jmemcached
    f0df7b311a41 mariadb “docker-entrypoint…” 2 days ago Up 5 minutes 0.0.0.0:3306->3306/tcp jmysql

  • Linux TCP “SACK PANIC” 远程拒绝服务漏洞 处理应对方案 图文教程

    Linux TCP “SACK PANIC” 远程拒绝服务漏洞 处理应对方案 图文教程

    Linux 内核被曝存在TCP “SACK PANIC” 远程拒绝服务漏洞(漏洞编号:CVE-2019-11477,CVE-2019-11478,CVE-2019-11479),攻击者可利用该漏洞远程攻击目标服务器,导致系统崩溃或无法提供服务。       

    为避免您的业务受影响,老季建议您及时开展安全自查,如在受影响范围,请您及时进行更新修复,避免被外部攻击者入侵。

    【漏洞详情】

    近日,Netflix 信息安全团队研究员Jonathan Looney发现 Linux 以及 FreeBSD 等系统内核上存在严重远程DoS漏洞,攻击者可利用该漏洞构造并发送特定的 SACK 序列请求到目标服务器导致服务器崩溃或拒绝服务。

    【风险等级】高风险【漏洞风险】  

    远程发送特殊构造的攻击包,导致目标 Linux 或 FreeBSD 服务器崩溃或服务不可用。 

    【影响版本】

     目前已知受影响版本如下: FreeBSD 12(使用到 RACK TCP 协议栈)
     CentOS 5(Redhat 官方已停止支持,不再提供补丁)
     CentOS 6
     CentOS 7
     Ubuntu 18.04 LTS
     Ubuntu 16.04 LTS
     Ubuntu 19.04
     Ubuntu 18.10 

    【安全版本】 

    各大Linux发行厂商已发布内核修复补丁,详细内核修复版本如下: 

    CentOS 6 :2.6.32-754.15.3
    CentOS 7 :3.10.0-957.21.3
    Ubuntu 18.04 LTS:4.15.0-52.56
    Ubuntu 16.04 LTS:4.4.0-151.178

    【修复建议】

    请参照上述【安全版本】升级您的 Linux 服务器内核,参考操作如下:

    【CentOS 6/7 系列用户】

    • yum clean all && yum makecache ,进行软件源更新;
    • yum update kernel  -y ,更新当前内核版本;
    • reboot,更新后重启系统生效;

    uname -a,检查当前版本是否为上述【安全版本】,如果是,则说明修复成功。

    【Ubuntu 16.04/18.04 LTS 系列用户】

    • sudo apt-get update && sudo apt-get install linux-image-generic ,进行软件源更新并安装最新内核版本;
    • sudo reboot ,更新后重启系统生效;

    uname -a ,检查当前版本是否为【安全版本】,如果是,则说明修复成功。

    临时缓解方案

    如不方便重启进行内核补丁更新,可选择如下方式禁用内核 SACK配置防范漏洞利用(可能会对网络性能产生一定影响),运行如下命令即可:

    • echo 'net.ipv4.tcp_sack = 0' >> /etc/sysctl.conf ,禁用 SACK 配置;
    • sysctl -p ,重载配置,使其生效。
  • [Vultr]创建新的VPS服务器 图文教程

    [Vultr]创建新的VPS服务器 图文教程

    Vultr创建新的VPS

    前面我们介绍了Vultr如何注册账号以及购买的教程,下面我们介绍一下如何创建新的VPS。点击右上角“+”号,如下图所示:

    3206

    账单信息确认完成,我们就可以点击右侧的 Deploy New Server  建立VPS了。

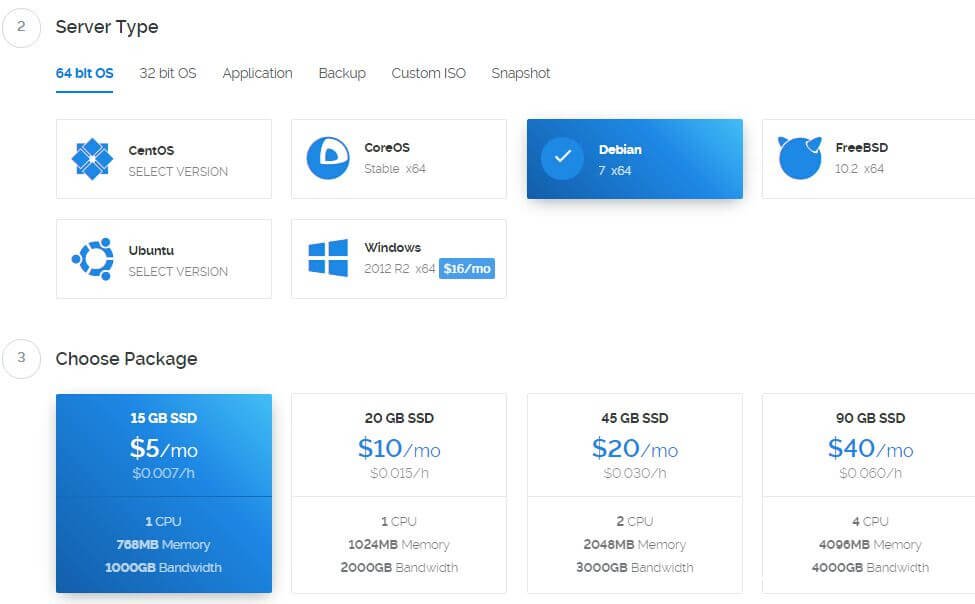
    硬盘默认

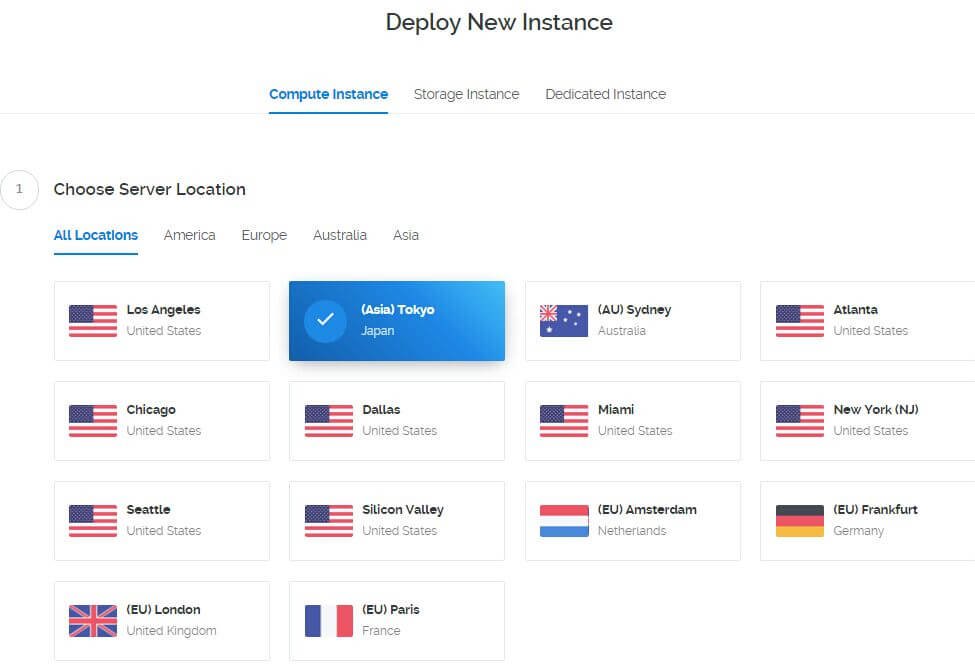
    服务器选择日本 东京

    操作系统默认

    服务器配置:默认即可。

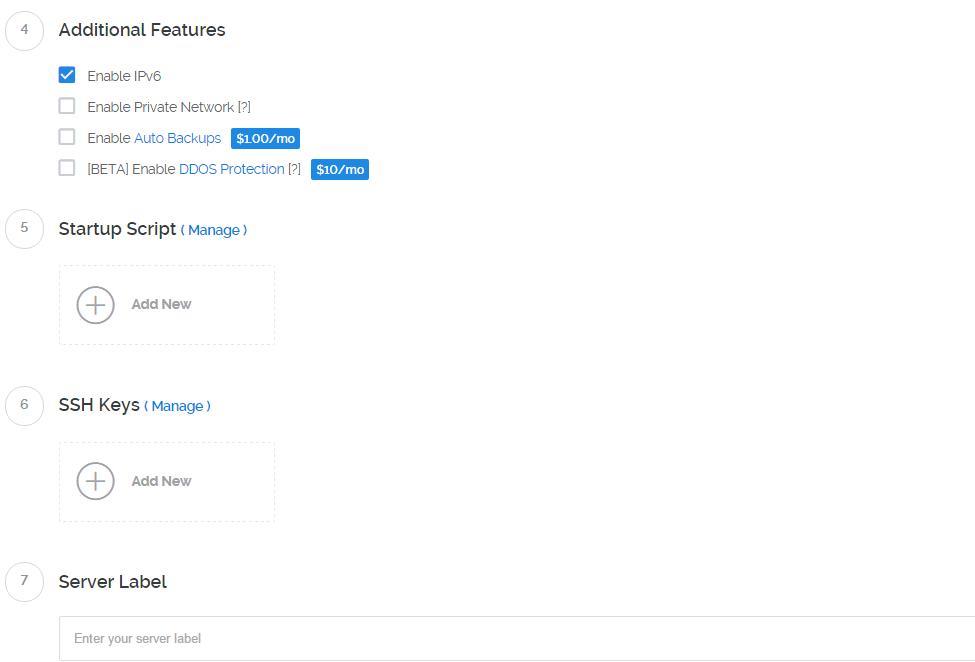
    其他信息默认即可。

    点击 place order ,生成一个新VPS。

    3207
    3208
    3209

    进入 Servers ,稍等片刻服务器信息就生成了。

    3212

    点击 Cloud Instance 进行管理。

    3211

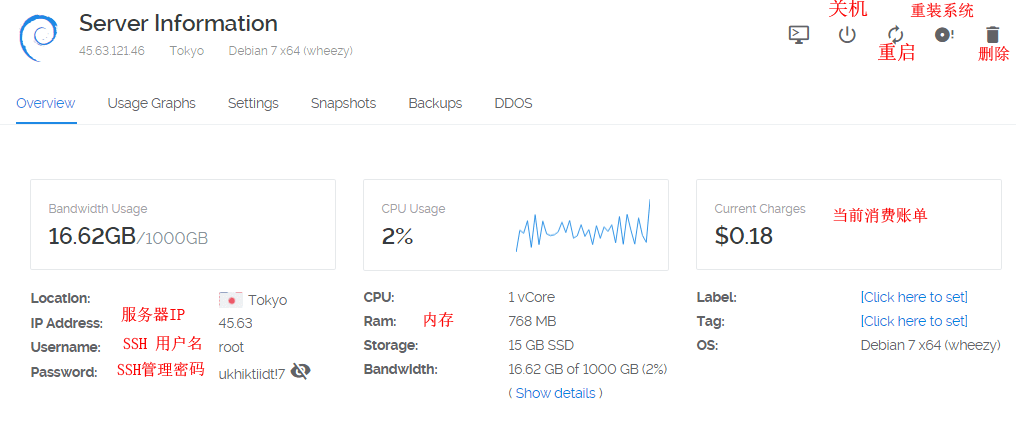
    Vultr 的这个控制面板还是比较清新的,VPS的所有功能都在一个页面集中,服务器停止,重新启动,重装系统,删除服务器等指示清晰,非常容易管理。

    3210

    按照上面的配置信息我们登录putty,注意vultr 端口号是22. 初次登录密码就是Initial Password 里面的信息,登录后就是我们常规的操作了。

  • 华为云免费6个月领取 免费服务器

    华为云免费6个月领取 免费服务器

    百度开放云 bcc 免费服务器,继百度云之后华为云也开始免费。
    华为云:http://www.hwclouds.com/
    企业免费试用
    • · 2核 CPU
    • · 40G 系统盘
    • · 5M 宽带
    • · 4G 内存
    • · 100G 数据盘
    • · 1个弹性公网IP
    个人免费试用
    • · 1核 CPU
    • · 40G 系统盘
    • · 1个弹性公网IP
    • · 1G 内存
    • · 1M 宽带

    可以免费6个月,比较坑比的是华为云的工单系统并不完善,每次提交工单以后,客服都会打电话过来联系我们。

    最弱的是居然不能更换系统,比如你安装了centos7,想换成windows系统都不行。

    其他的不多说,既然是免费的产品那也就不再挑剔了。希望华为云能越做越好。

  • CentOS配置Nginx官方Yum源 进行安装 图文教程

    CentOS配置Nginx官方Yum源 进行安装 图文教程

    nginx

    这不是前两天子凡搞了个小鸟云的免费云主机,正准备搭建个WEB环境来玩玩,结果直接使用“yum -y install nginx”安装才发现默认yum仓库没有nginx,所以就无法直接安装nginx了,所以今天就和子凡一起来简单的配置一下吧!

    由于yum源中没有我们想要的nginx,那么我们就需要创建一个“/etc/yum.repos.d/nginx.repo”的文件,其实就是新增一个yum源。

    vi /etc/yum.repos.d/nginx.repo

    然后将下面的内容复制进去:

    [nginx]
    name=nginx repo
    baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
    gpgcheck=0
    enabled=1

    然后保存“/etc/yum.repos.d/nginx.repo”文件后,我们就使用yum命令查询一下我们的nginx的yum源配置好了没有。

    # yum list |grep nginx
    nginx.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-debug.x86_64 1:1.8.0-1.el7.ngx nginx
    nginx-debuginfo.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-module-geoip.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-module-image-filter.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-module-njs.x86_64 1:1.10.1.0.0.20160414.1c50334fbea6-1.el7.ngx
    nginx
    nginx-module-perl.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-module-xslt.x86_64 1:1.10.1-1.el7.ngx nginx
    nginx-nr-agent.noarch 2.0.0-9.el7.ngx nginx
    pcp-pmda-nginx.x86_64 3.10.6-2.el7 base

    如果执行命令是这样的显示效果,那么我们的nginx的yum源就配置成功啦!

    然后要安装我们的nginx就直接执行:

    yum -y install nginx

    如果操作正确到这里nginx环境就已经安装OK了。

    当然你还可以使用命令查一下究竟是否安装完成。

    # rpm -q nginx
    nginx-1.10.1-1.el7.ngx.x86_64

    不解释,已经成功了,并且是nginx官方的最新版本。

  • Linux ls以K、M、G为单位查看文件大小 图文教程

    Linux ls以K、M、G为单位查看文件大小 图文教程

    Linux中如何使用ls命令查看文件并以为大小KB、MB、GB单位查看文件大小

    man ls

    -h, –human-readable print sizes in human readable format (e.g., 1K 234M 2G)

    ls -l

    total 1649208
    -rw-r–r– 1 root root 12486773 May 31 11:14 Discuz_X3.2_SC_UTF8.zip
    -rw-r–r– 1 root root 436016467 Sep 21 15:30 jiloc.com.20160921.sql

    自动以MB兆,GB显示

    ls -lh

    total 1.6G
    -rw-r–r– 1 root root 12M May 31 11:14 Discuz_X3.2_SC_UTF8.zip
    -rw-r–r– 1 root root 419M Sep 21 15:31 jiloc.com.20160921.sql

  • CENTOS安装ElasticSearch 图文教程

    CENTOS安装ElasticSearch

    ElasticSearch 概述

    • ElasticSearch是一个高可扩展的开源的全文搜索分析引擎。
      它允许你快速的存储、搜索和分析大量数据。ElasticSearch通常作为后端程序,为需要复杂查询的应用提供服务。
    • Elasticsearch是一个基于Lucene的开源分布式搜索引擎,具有分布式多用户能力。Elasticsearch是用java开发,提供Restful接口,能够达到实时搜索、高性能计算;同时Elasticsearch的横向扩展能力非常强,不需要重启服务,基本上达到了零配置。

    ElasticSearch 安装

    安装前准备
    安装ElasticSearch
    • 运行下面命令将安装包移动到?/opt?目录,然后转到?opt?目录
      mv elasticsearch-2.3.5.tar.gz /opt ; cd /opt
    • 解压安装包,然后重命名为?elasticsearch
      tar zxvf elasticsearch-2.3.5.tar.gz
      mv elasticsearch-2.3.5 elasticsearch
    • 进入elasticsearch/bin下运行elasticsearch脚本启动
      cd elasticsearch/bin
      ./elasticsearch
    如果是用root启动,需要继续下面步骤
    • 如果是用root账号启动,会报以下错误
      Exception in thread "main" java.lang.RuntimeException: don't run elasticsearch as root. at org.elasticsearch.bootstrap.Bootstrap.initializeNatives(Bootstrap.java:93) at org.elasticsearch.bootstrap.Bootstrap.setup(Bootstrap.java:144) at org.elasticsearch.bootstrap.Bootstrap.init(Bootstrap.java:285) at org.elasticsearch.bootstrap.Elasticsearch.main(Elasticsearch.java:35) Refer to the log for complete error details.
    • 这是出于系统安全考虑设置的条件。由于ElasticSearch可以接收用户输入的脚本并且执行,为了系统安全考虑,
      建议创建一个单独的用户用来运行ElasticSearch
    • 创建elsearch用户组及elsearch用户
      groupadd elsearch
      useradd elsearch -g elsearch -p elasticsearch
    • 更改elasticsearch文件夹及内部文件的所属用户及组为elsearch:elsearch
      cd /opt
      chown -R elsearch:elsearch  elasticsearch
    • 切换到elsearch用户再启动
      su elsearch cd elasticsearch/bin
      ./elasticsearch
    • 启动后打印信息如下
      [2015-12-30 10:15:44,876][WARN ][bootstrap                ] unable to install syscall filter: prctl(PR_GET_NO_NEW_PRIVS): Invalid argument
      [2015-12-30 10:15:45,175][INFO ][node                     ] [Grim Hunter] version[2.1.1], pid[26383], build[40e2c53/2015-12-15T13:05:55Z]
      [2015-12-30 10:15:45,176][INFO ][node                     ] [Grim Hunter] initializing ...
      [2015-12-30 10:15:45,243][INFO ][plugins                  ] [Grim Hunter] loaded [], sites []
      [2015-12-30 10:15:45,272][INFO ][env                      ] [Grim Hunter] using [1] data paths, mounts [[/ (/dev/mapper/vg_yong-lv_root)]], net usable_space [33.3gb], net total_space [49gb], spins? [no], types [ext4]
      [2015-12-30 10:15:47,318][INFO ][node                     ] [Grim Hunter] initialized
      [2015-12-30 10:15:47,318][INFO ][node                     ] [Grim Hunter] starting ...
      [2015-12-30 10:15:47,388][INFO ][discovery                ] [Grim Hunter] elasticsearch/fnXUCLOQQBiC1aR7hhB82Q
      [2015-12-30 10:15:50,442][INFO ][cluster.service          ] [Grim Hunter] new_master {Grim Hunter}{fnXUCLOQQBiC1aR7hhB82Q}{127.0.0.1}{127.0.0.1:9300}, reason: zen-disco-join(elected_as_master, [0] joins received)
      [2015-12-30 10:15:50,491][INFO ][node                     ] [Grim Hunter] started
      [2015-12-30 10:15:50,526][INFO ][gateway                  ] [Grim Hunter] recovered [0] indices into cluster_state
    ElasticSearch后端启动命令
    ./elasticsearch -d
  • 龙承喜颂诞生礼网站

    名称:龙承喜颂诞生礼

    danshengli
  • Centos查看端口占用情况和开启端口命令

    Centos查看端口占用情况命令,比如查看80端口占用情况使用如下命令:
    lsof -i tcp:80
    列出所有端口
    netstat -ntlp

    1、开启端口(以80端口为例)

    方法一:
    /sbin/iptables -I INPUT -p tcp –dport 80 -j ACCEPT ? 写入修改
    /etc/init.d/iptables save ? 保存修改
    ?service iptables restart ? ?重启防火墙,修改生效
    方法二:
    ?vi /etc/sysconfig/iptables ?打开配置文件加入如下语句:
    -A INPUT -p tcp -m state –state NEW -m tcp –dport 80 -j ACCEPT ? 重启防火墙,修改完成

    2、关闭端口

    方法一:
    ?/sbin/iptables -I INPUT -p tcp –dport 80 -j DROP ? 写入修改
    /etc/init.d/iptables save ? 保存修改
    ?service iptables restart ? ?重启防火墙,修改生效
    方法二:
    vi /etc/sysconfig/iptables ?打开配置文件加入如下语句:
    -A INPUT -p tcp -m state –state NEW -m tcp –dport 80 -j DROP ? 重启防火墙,修改完成

    3、查看端口状态

    /etc/init.d/iptables status
  • 搬瓦工BandwagonHost VPS 使用Putty连接SSH图文教程

    前面我们介绍了搬瓦工BandwagonHost 海外便宜VPS

    由于这里的搬瓦工VPS只能使用Linux系统,但是很大一部分小伙伴不知道如何使用它。下面我们介绍一下通过ssh连接Linux系统的最基本方法:

    一,什么是ssh

    二,如何使用putty通过ssh登陆vps进行管理

    一,什么是ssh

    SSH 为 Secure Shell 的缩写,由 IETF 的网络工作小组(Network Working Group)所制定;SSH 为建立在应用层和传输层基础上的安全协议。

    传统的网络服务程序,如FTP、POP和Telnet其本质上都是不安全的;因为它们在网络上用明文传送数据、用户帐号和用户口令,很容易受到中间人(man-in-the-middle)攻击方式的攻击。就是存在另一个人或者一台机器冒充真正的服务器接收用户传给服务器的数据,然后再冒充用户把数据传给真正的服务器。

    而 SSH 是目前较可靠,专为远程登录会话和其他网络服务提供安全性的协议。利用 SSH 协议可以有效防止远程管理过程中的信息泄露问题。透过 SSH 可以对所有传输的数据进行加密,也能够防止 DNS 欺骗和 IP 欺骗。

    SSH 之另一项优点为其传输的数据是经过压缩的,所以可以加快传输的速度。SSH有很多功能,它既可以代替 Telnet,又可以为FTP、POP、甚至为 PPP 提供一个安全的“通道”。

    (其实上面都是废话,你不看也没关系,你只需要知道,我们如果要从电脑连接到我们的vps需要通过走ssh这条路就可以了)

    二,如何使用putty通过ssh登陆vps进行管理

    Putty是一个免费的、Windows 32平台下的telnet、rlogin和ssh客户端,我们有的时候想要在搬瓦工上安装点什么,就会通过putty连接我们的vps。Putty功能丝毫不逊色于商业的telnet类工具。用它来远程管理Linux VPS十分好用,其主要优点如下:

    ◆?完全免费;

    ◆?在Windows 下运行的都非常好;

    ◆?全面支持ssh1和ssh2;

    ◆?绿色软件,无需安装,下载后在桌面建个快捷方式即可使用;

    ◆?体积很小;

    ◆?操作简单,所有的操作都在一个控制面板中实现。

    putty下载地址: http://rj.baidu.com/soft/detail/15699.html?ald

    下载完成,解压,即可使用。

    以下是使用putty 登录Linux VPS进行远程(SSH)管理?的图片教程:


    提示:输入密码是不显示的!!


  • 搬瓦工BandwagonHost vps 重装系统图文教程

    前面我们写了新手用户搬瓦工VPS购买图文指导教程,便宜VPS 搬瓦工bandwagonhost 优惠码。

    下面我们写一下重装系统的图文教程~

    第一、登录当前的VPS主机

    登录当前的VPS主机

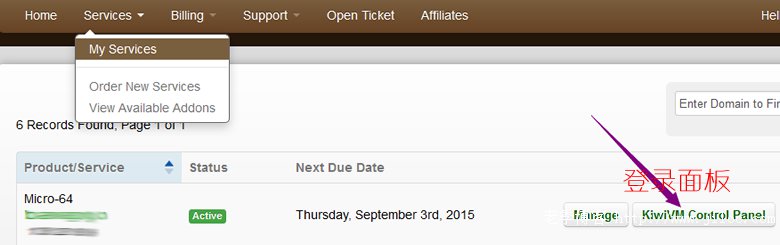
    我们可以看上图,在Services – My Services,中找到当前我们已经开通的VPS(Active状态),看到激活状态之后,我们可以直接点击KiWiVM Control Panel进入面板管理页面。

    第二、关闭当前VPS

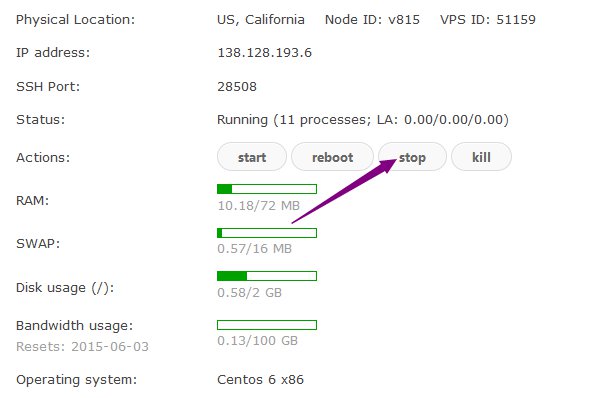
    我们在重新安装系统之前,需要先STOP当前VPS系统。

    关闭当前VPS

    因为只有先STOP之后,才可以安装新的环境。

    第三、选择Linux版本重新安装系统

    选择Linux版本重新安装系统

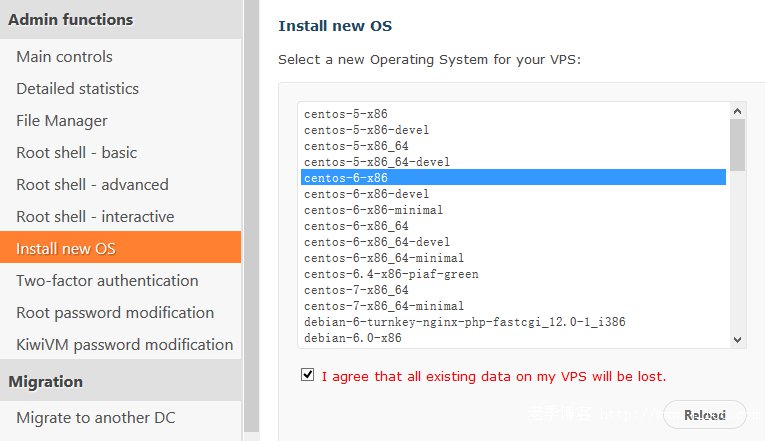
    看到上图,我们点击INSTALL NEW OS菜单,然后选择右侧的系统版本,(个人推荐 centos os 6 x86 minimal;debian系统是占用系统资源最少的,建议想建站的朋友使用)点击下面那一行红字表示知道后果,然后点reload重装。

    第四、获取新系统信息

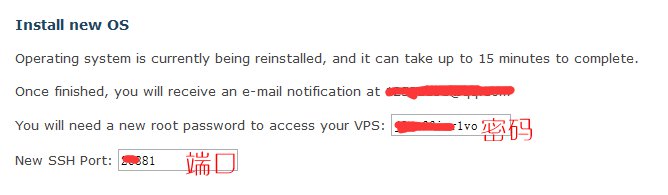
    这里我们就可以得到最新的VPS端口和ROOT密码,我们再去检查一下当前系统是不是RUNNING状态,如果不是可以点击START启动。

    就这样,我们新购买的搬瓦工VPS,就可以重新安装了新的系统,可以自己任意使用。如果我们需要自己购买,那就到这里,选择当前6个方案其中之一,自己购买。

  • 搬瓦工VPS续费、自动续费、取消续费几个问题

    我们在购买海外VPS/服务器的时候最为担心就是资金的安全问题,尤其是使用PAYPAL、信用卡等付款方式的时候,因为有一些商家虽然是告知会自动续费的,但是因为我们语言不通问题不清楚在购买VPS主机之后是协议自动续费的,很多朋友没有及时的删除取消订单,导致被扣款。

    在我们搬瓦工VPS主机中,关于续费问题还是有一些疑问的,比如是否会自动续费问题,比如我们取消订单之后是否可以继续激活让我们继续续费。在这篇文章中,我们将会分享关于搬瓦工VPS主机续费的官方解答,可以解决我们的疑惑问题。
    Tip:目前搬瓦工VPS支持支付宝、PAYPAL、信用卡付款。

    第一、关于自动续费问题

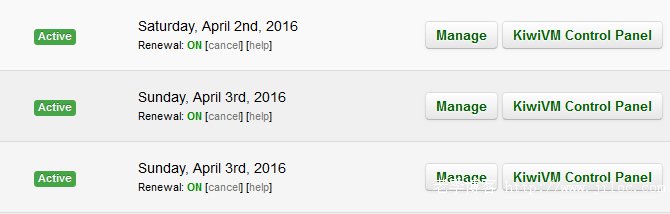
    从上图中,我们可以看到在VPS列表中默认都是有一个ON的状态,很多人以为是自动开启自动续费的,其实根据官方的解读任何机器都不会自动扣费的,全部采用用户自主付款模式。这个ON仅仅代表账单到期的时候会通过邮件,以及后台提醒我们需要续费而已,会产生一个续费付款工单。如果我们点击OFF,那就不会给我们推送续费工单。


    Tip:我们购买之后就是ON状态,没有必要关闭,即便我们不续费也不要紧。

    第二、是否可以提前续费

    搬瓦工VPS不可以提前续费,必须在产品到期前7天,官方会推送邮件、后台推送续费付款工单在BILLING中,我们看到未付款账单在会后再去付款,我们有12天的续费时间,如果我们担心会出现忘记续费的问题,我们可以在账户后台ADD FUNDS进行充值到账户中,然后再去让系统自动从余额中扣费。

    第三、如何重启提醒续费工单问题

    我们有一些网友,包括我自己在开始购买搬瓦工VPS之后,担心会自动续费,所以会OFF掉账单提醒选项,如果我们还希望续费,那可以在账单到期前8天,通过提交TICKET工单,申请需要激活账单我们需要续费的事情,官方会给我们重新开启账单给我们续费的。
    Tip:关于续费问题,我们只要记住几个时间就可以,官方不会自动续费扣费,需要我们提前6-7天才会看到续费工单,我们再去付款。

WeChat
↑