月度归档: 2016 年 8 月

  • WordPress如何关闭自动更新版本升级功能且保留提醒 图文教程

    如果我们有使用WordPress程序的网友肯定清楚,WordPress是一款功能丰富、主题和插件较多的一款免费开源CMS程序之一,而且一直保持着较高频率的升级。甚至有些时候一个月能看到两次版本升级,对于我们用户来讲每次升级程序后肯定也要保持更新,这样才可以确保功能的完整性和安全性。

    估摸着WordPress官方都不好意思每次让用户自己去升级程序,于是在3.7版本之后自动加入自动升级更新的功能,如果有新版本出现,会默认后台自动更新然后会发一封邮件给管理员告知已经更新。从功能角度肯定是方便的,但是很多朋友喜欢自己主动更新的,因为有些定制程序自己设置了很多功能,如果被自动更新就重置。

    以及,以前也有出现过新版本可能导致与目前环境和插件不兼容,不能随意的升级新版本,所以我们可以暂停这个自动升级功能,但保留后台提醒有新版本告知消息,这样有新版本出来后,我们可以选择手工升级。

    define( 'AUTOMATIC_UPDATER_DISABLED', true );

    在当前WP程序的根目录wp-config.php文件中加入上面的脚本,这样就不会自动更新。

    add_filter( 'automatic_updater_disabled', '__return_true' );

    或者,我们在当前主题的functions.php文件中添加上面脚本,也是一样的效果。

  • Google Cloud谷歌云平台新用户赠送300美元申请图文教程

    今天又在群里看到网友们在提到谷歌云赠送的300美元事宜,于是老季登录Google Cloud平台看看是否也申请一个玩玩,原本以为申请比较难的,其实还是比较简单,好在申请的时候保留过程截图,所以把这篇申请Google Cloud平台免费300美元的方法记录下来。

    登录Google Cloud平台网站:

    官方网站:https://cloud.google.com/

    20160806095525

    登录官方网站之后,可以看到上图,直接点击TRY IT FREE按钮准备注册申请。登录我们的已有的任何GOOGLE账户登录就可以。

    20160806095919

    谷歌云账户申请过程:

    没有信用卡?申请国际通用支付账号万事达卡MasterCard全球付 图文教程

    20160806100316


    需要绑定信用卡才可以,而且需要扣1美元,老季测试过全球付卡不能使用,而且扣款的1美元无法退还。直接确定之后就可以看到账户中已有300美元,可以使用60天。

    Google Cloud谷歌云平台新用户赠送300美元申请方法

    谷歌云平台的产品

    谷歌云平台的产品还是比较丰富的,有云数据库、DNS、云主机等。

    谷歌云平台的产品

    因为老季并没有什么项目需要用到这款产品,所以也就没有测试,如果我们有需要的朋友可以测试使用,唯一需要提醒的是,赠送的300美元看似多的,其实也不经花。因为谷歌云平台的产品费用还是比较贵的,我们需要悠着点。

    关于账户的绑定问题

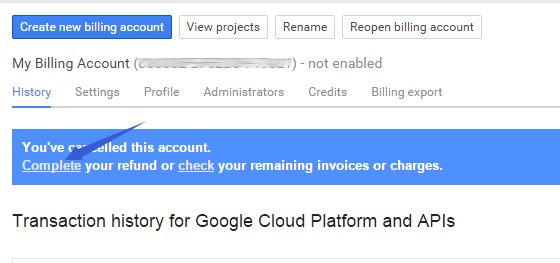
    很多朋友提到信用卡绑定就担心扣费问题,如果我们在300美元范围内使用肯定是没有问题的,或者过了60天也会自动取消我们的账户赠送余额。如果我们真想使用,就要考虑到自己的经济能力,毕竟付费成本对于个人来说还是比较大的。如果我们不使用账户需要到账户后台进行取消。

    点击Close Billing Account可以进行关闭账户支付信息,然后我们可以完成绑定支付。

    关于账户的绑定问题

    总结,谷歌云平台Google Cloud Platform活动是不错的,也有赠送体验金,而且申请难度很小,如果有想折腾玩玩的,可以申请玩玩,但是要注意费用是否超标问题,当然,如果你是土豪可以长期使用,最好也能带上我们一起玩。

  • 龙承喜颂诞生礼网站

    名称:龙承喜颂诞生礼

    danshengli
  • 全球最大BT资源分享网站Torrentz及被关停

    Torrentz.eu 是当今最大的 BT 资源分享网站,今天正式关闭了其搜索功能,向全球百万用户道别。

    网站成立于 2003 年,每天都有数百万的访问用户,至今已有 13 个年头。网站并不保存种子文件,而只是起到索引功能,为互联网上的种子文件建立索引,连接到 BT 种子的源地址。

    由于 BT 资源大多盗版,网站一直面临侵权的指责。虽然之前提供盗版举报功能,允许版权持有人举报删除侵权链接,但这并不能让众多版权所有者感到满意,近几年他们一直游说美国政府,称之为「恶名市场」。

    两周前,另一个世界级的 BT 种子资源分享网站 KickassTorrents 也被美国政府关停,网站创始人是 30 岁的乌克兰人 Artem Vaulin,他在波兰被捕,罪名是洗钱和盗版。

    kickass.to网站已被修改,如下图:

  • 申请国际通用支付账号万事达卡MasterCard全球付 图文教程

    全球付是一个国际通用标准的支付账号,很多没有信用卡的童鞋都在使用。

    这里介绍如何正确申请一张全球付虚拟账号。

    全球付官网:http://www.globalcash.hk

    申请必备:

    一个手机号码,中国移动电信联通都可

    方法/步骤:

    1. 登录全球付官网,在登录窗口右下角点击【免费获取】,便可进入到申请界面。

      如何申请国际通用支付账号万事达卡全球付VCN
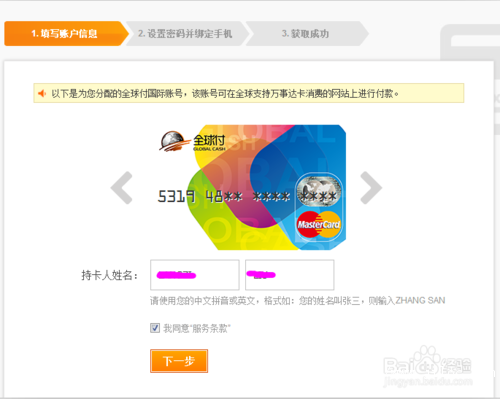
    2. 进入到填写账户信息步骤。可以点击向左向右按键,选择喜欢的【卡板】;并填写持卡人【姓名】,输入名字的大写字母即可,这里的持卡人姓名可以随意填写;最后【勾选】同意“服务条款”。
      如何申请国际通用支付账号万事达卡全球付VCN
    3. 进入到设置密码和绑定手机步骤。填写密码,该密码为登录密码;接下来输入手机号码,用来获取验证码,也可以登录全球付。注意的是一个手机号码只能申请3个全球付账号,所以要谨慎申请。
      如何申请国际通用支付账号万事达卡全球付VCN
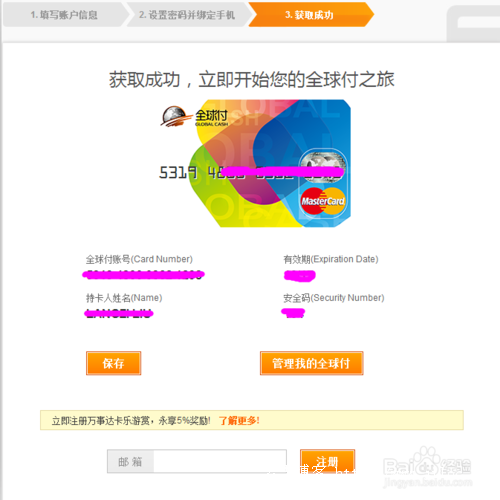
    4. 确认后,便可以看到获得一张全球付VCN了,信息包括卡号、有效期、姓名、安全码(CVC2)。最下面填写邮箱,可以同时注册万事达卡的乐游赏,用这一张全球付,可以到乐游赏官网登录电商网站。
      如何申请国际通用支付账号万事达卡全球付VCN

    注意事项:

    • 一个手机号码只能申请3张全球付;
    • 申请成功后,记得把卡信息保存下来,因为全球付账户的登录有两种方式,一种是卡信息登录,你忘记密码时可以选择的;另一种是手机号码,配合设置的密码可以登录;
    • 刚申请成功的账号是未实名的,充值必须是100元以上,5000元以下;
    • 未实名的不可以转账,有不能被全球付其他账户转入。
  • WordPress WP_Image_Editor_Imagick 指令注入漏洞修复图文教程

    阿里云最近提醒用户关于wordpress WP_Image_Editor_Imagick 指令注入漏洞:

    【阿里云】尊敬的用户:您的服务器*.*.*.**存在wordpress WP_Image_Editor_Imagick 指令注入漏洞,已为您准备补丁可一键修复漏洞,为避免被黑客入侵,建议您登录云盾控制台-服务器安全(安骑士)页面进行查看和处理,同时建议您在控制台使用安全巡检功能对服务器进行全面检查。

    wordpress WP_Image_Editor_Imagick
    我已经忽略了wordpress WP_Image_Editor_Imagick

    WP_Image_Editor_Imagick并非主机或程序自带的一个漏洞,而是如果你的服务器环境中安装了ImageMagick组件且没有补丁的情况下才会被利用。我非常鄙视阿里云这一做法:

    一是为了安全:提醒用户,这一点我承认,但是并不是所有WordPress站点的服务器都安装了ImageMagick这个软件的,所以不需要修复。

    如何检测是否存在ImageMagick漏洞?

    方法一:

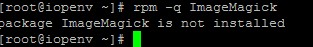
    Centos下查看rpm包

    rpm -q ImageMagick


    package ImageMagick is not installed

    服务器未安装ImageMagick
    服务器未安装ImageMagick

    Debain下查看dpkg包:

    dpkg -l | grep image

    ii cloud-utils 0.26-2~bpo70+1 all cloud image management utilities
    ii linux-base 3.5 all Linux image base package
    ii linux-image-3.2.0-4-amd64 3.2.68-1+deb7u3 amd64 Linux 3.2 for 64-bit PCs
    ii linux-image-amd64 3.2+46 amd64 Linux for 64-bit PCs (meta-package)
    QQ截图20160804160125

    方法二:执行CONVERT命令

    CONVERT 'https://www.jiloc.com"|ls "-la'? out.png

    –bash: CONVERT: command not found

    检测未安装

    如果是服务器并没有安装,那请直接在阿里云后台忽略这个提示即可,反之只需要升级ImageMagick即可。

    如果服务器安装了ImageMagick怎么办

    一种是直接升级组件即可:yum install ImageMagick -y,还可以手动修改WordPress源码。

  • WordPress手动修复WP_Image_Editor_Imagick漏洞 图文教程

    使用阿里云主机的朋友最近应该都收到了一条短信:

    【阿里云】尊敬的用户:您的服务器*.*.*.**存在wordpress WP_Image_Editor_Imagick 指令注入漏洞,已为您准备补丁可一键修复漏洞,为避免被黑客入侵,建议您登录云盾控制台-服务器安全(安骑士)页面进行查看和处理,同时建议您在控制台使用安全巡检功能对服务器进行全面检查。

    安装的是官方下载的WordPress程序,怎么就出现漏洞了呢?我查看官方的Code,看WordPress如何解释WP_Image_Editor_Imagick,通过官方的解释我们不难看出,WP_Image_Editor_Imagick并非主机或程序自带的一个漏洞,而是如果你的服务器环境中安装了ImageMagick组件且没有补丁的情况下才会被利用。

    如何验证网站是否存在WP_Image_Editor_Imagick漏洞?

    CONVERT ‘https://www.jiloc.com”|ls “-la’ OUT.png

    未执行ls 命令,并报错,说明不受影响,若ls -la 命令成功执行,说明存在漏洞,则需要升级组件。

    如何修复WP_Image_Editor_Imagick漏洞?

    我们目前只找到了临时修复WP_Image_Editor_Imagick漏洞的方法,提供给大家仅供参考使用。

    在你的网站根目录下,编辑wp-includes/media.php文件,找到:

    $implementations = apply_filters( 'wp_image_editors', array( 'WP_Image_Editor_Imagick', 'WP_Image_Editor_GD' ) );

    将其改为

    $implementations = apply_filters( 'wp_image_editors', array( 'WP_Image_Editor_GD', 'WP_Image_Editor_Imagick' ) );

    WP_Image_Editor_Imagick漏洞修复原理是什么?

    通过代码我们不难看出,其实临时修复方式是将WP_Image_Editor_GD和WP_Image_Editor_Imagick的优先级方式进行对调,以确保使用DG库保证使用安全。

  • Linux Screen 简单用法 图文教程

    ssh 连接到远程服务器上,临时开一个 Jetty 的 HTTP 服务,但是 PUTTY 没多久就自己 inactive 了,很不方便。想找个方法让程序一直运行在后台,想关闭的时候再连一次 PUTTY 去关。

    查了一下用 screen 可以很方便的进行这个操作,有点像虚拟屏幕的管理。

    用法:非常简单,只要在原始的命令之前加上 screen 即可:

    $screen java -jar xxxx.jar

    其他功能:

    查看当前全部的 screen :

    $screen -ls

    会显示下面的信息:

    There are screens on:
            1542.pts-1.AY1212021007126539381        (01/30/2013 03:29:06 PM)       (Detached)
            1434.pts-1.AY1212021007126539381        (01/30/2013 03:13:56 PM)       (Attached)
    2 Sockets in /var/run/screen/S-user.

    其中每一条最前面的就是 screen 的 id

    连接到 detached 的 screen :

    $screen -r 1542

    从 screen 中退出(但不关闭 screen 进程):

    按 Ctrl-A-D

    在 screen 中查看全部命令;

    按 Ctrl-A-?
  • 中国移动手机号码发送短信免费领取1G流量

    移动手机号码,编辑短信“我好热”,发送到10086,免费领取1G流量。

    亲,我们的号码是江苏泰州地区移动,我们不能保证所有人可以领取。

    本人已试过,真实可用。

    操作步骤如下:

    1. 编辑短信“我好热”,发送至10086
    2. 点击短信里的对应链接,请注意域名后缀是10086.cn
    3. 领取“流量高温费”,注意活动时间:2016年8月4日~2016年8月10日

    QQ图片20160804133811

    QQ图片20160804133831

    QQ图片20160804133837

    QQ图片20160804135457

  • Linux下VI/VIM使用图文教程

    什么是 vim?

    Vim是从 vi 发展出来的一个文本编辑器。代码补完、编译及错误跳转等方便编程的功能特别丰富,在程序员中被广泛使用。

    简单的来说, vi 是老式的字处理器,不过功能已经很齐全了,但是还是有可以进步的地方。 vim 则可以说是程序开发者的一项很好用的工具。 连 vim 的官方网站 (http://www.vim.org) 自己也说 vim 是一个程序开发工具而不是文字处理软件。

    vim 键盘图:


    vi/vim 的使用

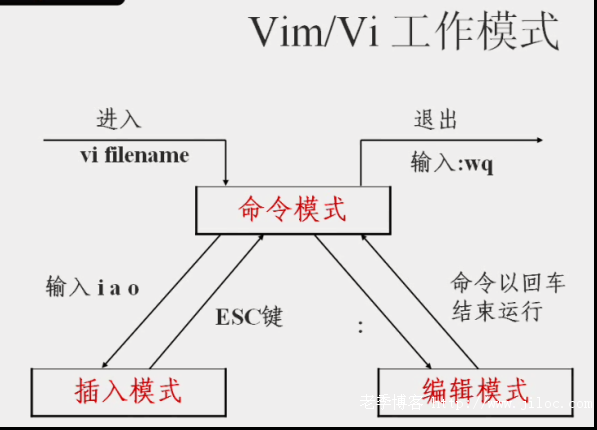
    基本上 vi/vim 共分为三种模式,分别是一般模式、编辑模式与指令列命令模式。 这三种模式的作用分别是:

    • 一般模式:
      以 vi 打开一个档案就直接进入一般模式了(这是默认的模式)。在这个模式中, 你可以使用『上下左右』按键来移动光标,你可以使用『删除字符』或『删除整行』来处理档案内容, 也可以使用『复制、贴上』来处理你的文件数据。
    • 编辑模式:
      在一般模式中可以进行删除、复制、贴上等等的动作,但是却无法编辑文件内容的! 要等到你按下『i, I, o, O, a, A, r, R』等任何一个字母之后才会进入编辑模式。注意了!通常在 Linux 中,按下这些按键时,在画面的左下方会出现『INSERT 或 REPLACE 』的字样,此时才可以进行编辑。而如果要回到一般模式时, 则必须要按下『Esc』这个按键即可退出编辑模式。
    • 指令列命令模式:
      在一般模式当中,输入『 : / ? 』三个中的任何一个按钮,就可以将光标移动到最底下那一行。在这个模式当中, 可以提供你『搜寻资料』的动作,而读取、存盘、大量取代字符、离开 vi 、显示行号等等的动作则是在此模式中达成的!

    简单的说,我们可以将这三个模式想成底下的图标来表示:

    vi/vim 使用实例

    使用 vi/vim 进入一般模式

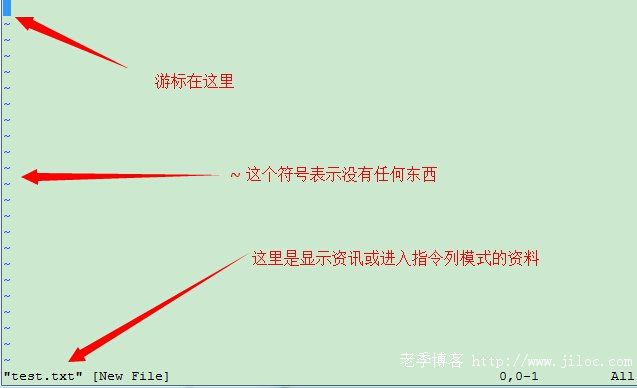
    如果你想要使用 vi 来建立一个名为 test.txt 的文件时,你可以这样做:

    [root@www ~]# vi test.txt

    直接输入 vi 文件名 就能够进入 vi 的一般模式了。请注意,记得 vi 后面一定要加文件名,不管该文件存在与否!

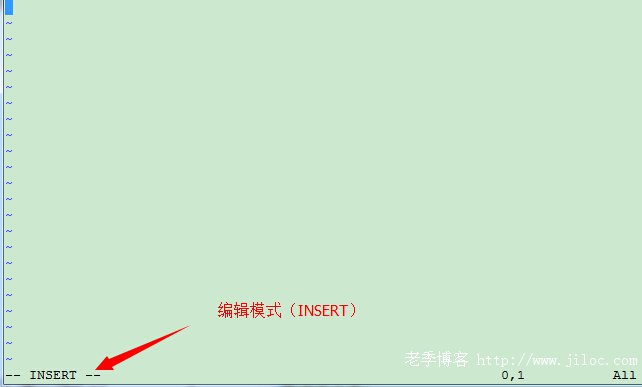
    按下 i 进入编辑模式,开始编辑文字

    在一般模式之中,只要按下 i, o, a 等字符就可以进入编辑模式了!

    在编辑模式当中,你可以发现在左下角状态栏中会出现 –INSERT- 的字样,那就是可以输入任意字符的提示。

    这个时候,键盘上除了 [Esc] 这个按键之外,其他的按键都可以视作为一般的输入按钮了,所以你可以进行任何的编辑。

    按下 [ESC] 按钮回到一般模式

    好了,假设我已经按照上面的样式给他编辑完毕了,那么应该要如何退出呢?是的!没错!就是给他按下 [Esc] 这个按钮即可!马上你就会发现画面左下角的 – INSERT – 不见了!

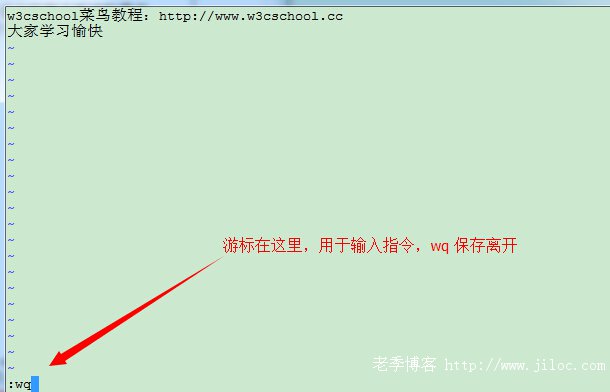
    在一般模式中按下 :wq 储存后离开 vi

    OK,我们要存档了,存盘并离开的指令很简单,输入『:wq』即可保存离开!

    OK! 这样我们就成功创建了一个 test.txt 的文件。是不是很简单。


    vi/vim 按键说明

    除了上面简易范例的 i, [Esc], :wq 之外,其实 vim 还有非常多的按键可以使用。

    第一部份:一般模式可用的按钮说明,光标移动、复制贴上、搜寻取代等

    移动光标的方法
    h 或 向左箭头键(←)光标向左移动一个字符
    j 或 向下箭头键(↓)光标向下移动一个字符
    k 或 向上箭头键(↑)光标向上移动一个字符
    l 或 向右箭头键(→)光标向右移动一个字符
    如果你将右手放在键盘上的话,你会发现 hjkl 是排列在一起的,因此可以使用这四个按钮来移动光标。 如果想要进行多次移动的话,例如向下移动 30 行,可以使用 “30j” 或 “30↓” 的组合按键, 亦即加上想要进行的次数(数字)后,按下动作即可!
    [Ctrl] + [f]屏幕『向下』移动一页,相当于 [Page Down]按键 (常用)
    [Ctrl] + [b]屏幕『向上』移动一页,相当于 [Page Up] 按键 (常用)
    [Ctrl] + [d]屏幕『向下』移动半页
    [Ctrl] + [u]屏幕『向上』移动半页
    +光标移动到非空格符的下一列
    –光标移动到非空格符的上一列
    n<space>那个 n 表示『数字』,例如 20 。按下数字后再按空格键,光标会向右移动这一行的 n 个字符。例如 20<space> 则光标会向后面移动 20 个字符距离。
    0 或功能键[Home]这是数字『 0 』:移动到这一行的最前面字符处 (常用)
    $ 或功能键[End]移动到这一行的最后面字符处(常用)
    H光标移动到这个屏幕的最上方那一行的第一个字符
    M光标移动到这个屏幕的中央那一行的第一个字符
    L光标移动到这个屏幕的最下方那一行的第一个字符
    G移动到这个档案的最后一行(常用)
    nGn 为数字。移动到这个档案的第 n 行。例如 20G 则会移动到这个档案的第 20 行(可配合 :set nu)
    gg移动到这个档案的第一行,相当于 1G 啊! (常用)
    n<Enter>n 为数字。光标向下移动 n 行(常用)
    搜寻与取代
    /word向光标之下寻找一个名称为 word 的字符串。例如要在档案内搜寻 vbird 这个字符串,就输入 /vbird 即可! (常用)
    ?word向光标之上寻找一个字符串名称为 word 的字符串。
    n这个 n 是英文按键。代表重复前一个搜寻的动作。举例来说, 如果刚刚我们执行 /vbird 去向下搜寻 vbird 这个字符串,则按下 n 后,会向下继续搜寻下一个名称为 vbird 的字符串。如果是执行 ?vbird 的话,那么按下 n 则会向上继续搜寻名称为 vbird 的字符串!
    N这个 N 是英文按键。与 n 刚好相反,为『反向』进行前一个搜寻动作。 例如 /vbird 后,按下 N 则表示『向上』搜寻 vbird 。
    使用 /word 配合 n 及 N 是非常有帮助的!可以让你重复的找到一些你搜寻的关键词!
    :n1,n2s/word1/word2/gn1 与 n2 为数字。在第 n1 与 n2 行之间寻找 word1 这个字符串,并将该字符串取代为 word2 !举例来说,在 100 到 200 行之间搜寻 vbird 并取代为 VBIRD 则:
    『:100,200s/vbird/VBIRD/g』。(常用)
    :1,$s/word1/word2/g从第一行到最后一行寻找 word1 字符串,并将该字符串取代为 word2 !(常用)
    :1,$s/word1/word2/gc从第一行到最后一行寻找 word1 字符串,并将该字符串取代为 word2 !且在取代前显示提示字符给用户确认 (confirm) 是否需要取代!(常用)
    删除、复制与贴上
    x, X在一行字当中,x 为向后删除一个字符 (相当于 [del] 按键), X 为向前删除一个字符(相当于 [backspace] 亦即是退格键) (常用)
    nxn 为数字,连续向后删除 n 个字符。举例来说,我要连续删除 10 个字符, 『10x』。
    dd删除游标所在的那一整行(常用)
    nddn 为数字。删除光标所在的向下 n 列,例如 20dd 则是删除 20 列 (常用)
    d1G删除光标所在到第一行的所有数据
    dG删除光标所在到最后一行的所有数据
    d$删除游标所在处,到该行的最后一个字符
    d0那个是数字的 0 ,删除游标所在处,到该行的最前面一个字符
    yy复制游标所在的那一行(常用)
    nyyn 为数字。复制光标所在的向下 n 列,例如 20yy 则是复制 20 列(常用)
    y1G复制游标所在列到第一列的所有数据
    yG复制游标所在列到最后一列的所有数据
    y0复制光标所在的那个字符到该行行首的所有数据
    y$复制光标所在的那个字符到该行行尾的所有数据
    p, Pp 为将已复制的数据在光标下一行贴上,P 则为贴在游标上一行! 举例来说,我目前光标在第 20 行,且已经复制了 10 行数据。则按下 p 后, 那 10 行数据会贴在原本的 20 行之后,亦即由 21 行开始贴。但如果是按下 P 呢? 那么原本的第 20 行会被推到变成 30 行。 (常用)
    J将光标所在列与下一列的数据结合成同一列
    c重复删除多个数据,例如向下删除 10 行,[ 10cj ]
    u复原前一个动作。(常用)
    [Ctrl]+r重做上一个动作。(常用)
    这个 u 与 [Ctrl]+r 是很常用的指令!一个是复原,另一个则是重做一次~ 利用这两个功能按键,你的编辑,嘿嘿!很快乐的啦!
    .不要怀疑!这就是小数点!意思是重复前一个动作的意思。 如果你想要重复删除、重复贴上等等动作,按下小数点『.』就好了! (常用)

    第二部份:一般模式切换到编辑模式的可用的按钮说明

    进入插入或取代的编辑模式
    i, I进入插入模式(Insert mode):
    i 为『从目前光标所在处插入』, I 为『在目前所在行的第一个非空格符处开始插入』。 (常用)
    a, A进入插入模式(Insert mode):
    a 为『从目前光标所在的下一个字符处开始插入』, A 为『从光标所在行的最后一个字符处开始插入』。(常用)
    o, O进入插入模式(Insert mode):
    这是英文字母 o 的大小写。o 为『在目前光标所在的下一行处插入新的一行』; O 为在目前光标所在处的上一行插入新的一行!(常用)
    r, R进入取代模式(Replace mode):
    r 只会取代光标所在的那一个字符一次;R会一直取代光标所在的文字,直到按下 ESC 为止;(常用)
    上面这些按键中,在 vi 画面的左下角处会出现『–INSERT–』或『–REPLACE–』的字样。 由名称就知道该动作了吧!!特别注意的是,我们上面也提过了,你想要在档案里面输入字符时, 一定要在左下角处看到 INSERT 或 REPLACE 才能输入喔!
    [Esc]退出编辑模式,回到一般模式中(常用)

    第三部份:一般模式切换到指令列模式的可用的按钮说明

    指令列的储存、离开等指令
    :w将编辑的数据写入硬盘档案中(常用)
    :w!若文件属性为『只读』时,强制写入该档案。不过,到底能不能写入, 还是跟你对该档案的档案权限有关啊!
    :q离开 vi (常用)
    :q!若曾修改过档案,又不想储存,使用 ! 为强制离开不储存档案。
    注意一下啊,那个惊叹号 (!) 在 vi 当中,常常具有『强制』的意思~
    :wq储存后离开,若为 :wq! 则为强制储存后离开 (常用)
    ZZ这是大写的 Z 喔!若档案没有更动,则不储存离开,若档案已经被更动过,则储存后离开!
    :w [filename]将编辑的数据储存成另一个档案(类似另存新档)
    :r [filename]在编辑的数据中,读入另一个档案的数据。亦即将 『filename』 这个档案内容加到游标所在行后面
    :n1,n2 w [filename]将 n1 到 n2 的内容储存成 filename 这个档案。
    :! command暂时离开 vi 到指令列模式下执行 command 的显示结果!例如
    『:! ls /home』即可在 vi 当中察看 /home 底下以 ls 输出的档案信息!
    vim 环境的变更
    :set nu显示行号,设定之后,会在每一行的前缀显示该行的行号
    :set nonu与 set nu 相反,为取消行号!

    特别注意,在 vi/vim 中,数字是很有意义的!数字通常代表重复做几次的意思! 也有可能是代表去到第几个什么什么的意思。

    举例来说,要删除 50 行,则是用 『50dd』 对吧! 数字加在动作之前,如我要向下移动 20 行呢?那就是『20j』或者是『20↓』即可。

  • CentOS yum安装PHP5.6 图文教程

    在最新的版本5.6.3不仅修改了多个Bug,并且修改了fileinfo模块里存在的安全漏洞。

    PHP团队推荐使用PHP5.6系列的用户,升级到最新版本5.6.3。

    简单介绍一下,如何在CentOS上安装升级PHP5.6。

    配置yum源

    追加CentOS 6.5的epel及remi源。

    rpm -Uvh http://ftp.iij.ad.jp/pub/linux/fedora/epel/6/x86_64/epel-release-6-8.noarch.rpm
    rpm -Uvh http://rpms.famillecollet.com/enterprise/remi-release-6.rpm
    

    以下是CentOS 7.0的源。

    yum install epel-release
    rpm -ivh http://rpms.famillecollet.com/enterprise/remi-release-7.rpm

    使用yum list命令查看可安装的包(Packege)。

    yum list --enablerepo=remi --enablerepo=remi-php56 | grep php

    安装PHP5.6

    yum源配置好了,下一步就安装PHP5.6。

    yum?install?--enablerepo=remi?--enablerepo=remi-php56?php?php-opcache?php-devel?php-mbstring?php-mcrypt?php-mysqlnd?php-phpunit-PHPUnit?php-pecl-xdebug?php-pecl-xhprof
    

    用PHP命令查看版本。

    php --version

    PHP?5.6.0?(cli)?(built:?Sep??3?2014?19:51:31) Copyright?(c)?1997-2014?The?PHP?Group Zend?Engine?v2.6.0,?Copyright?(c)?1998-2014?Zend?Technologies ????with?Zend?OPcache?v7.0.4-dev,?Copyright?(c)?1999-2014,?by?Zend?Technologies ????with?Xdebug?v2.2.5,?Copyright?(c)?2002-2014,?by?Derick?Rethans

    在这里安装的版本是PHP5.6.0,细心的用户可能已经发现ZendGuardLoader变成Zend OPcahe了。

    对从PHP5.5开始PHP代码缓存从APC变成了Zend OPcache了。

    如果配置nginx的话,还需要安装php-fpm

    yum install --enablerepo=remi --enablerepo=remi-php56 php-fpm

    启动PHP-FPM服务:

    systemctl start php-fpm.service
  • Linux 下Web服务器 Nginx 状态监控 查看nginx当前并发 连接 请求状态 图文教程

    nginx和php-fpm一样内建了一个状态页,对于想了解nginx的状态以及监控nginx非常有帮助。可以用网页的形式查看nginx服务器的连接数、请求数等情况。

    • Nginx Status模块:

    1. 启用nginx status配置

    通过web界面查看时Nginx需要开启status模块,也就是安装Nginx时加上-–with-http_stub_status_module。如果已安装好nginx,可以通过下面命令来查看安装了哪些模块。

    nginx -V

    nginx version: nginx/1.10.1
    built by gcc 4.4.7 20120313 (Red Hat 4.4.7-16) (GCC)
    built with OpenSSL 1.0.1e-fips 11 Feb 2013
    TLS SNI support enabled
    configure arguments: –prefix=/etc/nginx –sbin-path=/usr/sbin/nginx –modules-path=/usr/lib64/nginx/modules –conf-path=/etc/nginx/nginx.conf –error-log-path=/var/log/nginx/error.log –http-log-path=/var/log/nginx/access.log –pid-path=/var/run/nginx.pid –lock-path=/var/run/nginx.lock –http-client-body-temp-path=/var/cache/nginx/client_temp –http-proxy-temp-path=/var/cache/nginx/proxy_temp –http-fastcgi-temp-path=/var/cache/nginx/fastcgi_temp –http-uwsgi-temp-path=/var/cache/nginx/uwsgi_temp –http-scgi-temp-path=/var/cache/nginx/scgi_temp –user=nginx –group=nginx –with-http_ssl_module –with-http_realip_module –with-http_addition_module –with-http_sub_module –with-http_dav_module –with-http_flv_module –with-http_mp4_module –with-http_gunzip_module –with-http_gzip_static_module –with-http_random_index_module –with-http_secure_link_module –with-http_stub_status_module –with-http_auth_request_module –with-http_xslt_module=dynamic –with-http_image_filter_module=dynamic –with-http_geoip_module=dynamic –with-http_perl_module=dynamic –add-dynamic-module=njs-1c50334fbea6/nginx –with-threads –with-stream –with-stream_ssl_module –with-http_slice_module –with-mail –with-mail_ssl_module –with-file-aio –with-ipv6 –with-http_v2_module –with-cc-opt=’-O2 -g -pipe -Wall -Wp,-D_FORTIFY_SOURCE=2 -fexceptions -fstack-protector –param=ssp-buffer-size=4 -m64 -mtune=generic’

    QQ截图20160802102439

    然后在默认主机里面加上location或者你希望能访问到的主机里面。

    server {
        listen *:80 default_server;
        server_name *.jiloc.com jiloc.com;
        location /ngx_status {
            stub_status on;
            access_log off;
            #allow 127.0.0.1;
            #deny all;
        }
    }

    2. 重启nginx

    请依照你的环境重启你的nginx

    service nginx restart

    3. 打开status页面

    curl http://127.0.0.1/ngx_status

    Active connections: 11921 server accepts handled requests ?11989 11989 11991 Reading: 0 Writing: 7 Waiting: 42   或者使用浏览器打开:

    QQ截图20160802101851

    4. nginx status详解

    active connections – 活跃的连接数量
    server accepts handled requests — 总共处理了11989个连接 , 成功创建11989次握手, 总共处理了11991个请求
    reading — 读取客户端的连接数.
    writing — 响应数据到客户端的数量
    waiting — 开启 keep-alive 的情况下,这个值等于 active – (reading+writing), 意思就是 Nginx 已经处理完正在等候下一次请求指令的驻留连接.

    • 命令行模式查看:
    netstat -n | awk '/^tcp/ {++S[$NF]} END {for(a in S) print a, S[a]}'
    QQ截图20160802102914

    TIME_WAIT 17
    ESTABLISHED 3254
    LAST_ACK 236
    FIN_WAIT_1 648
    FIN_WAIT_2 581
    CLOSING 7
    CLOSE_WAIT 4916

    解析:
    CLOSED? //无连接是活动的或正在进行
    LISTEN? //服务器在等待进入呼叫
    SYN_RECV? //一个连接请求已经到达,等待确认
    SYN_SENT? //应用已经开始,打开一个连接
    ESTABLISHED? //正常数据传输状态/当前并发连接数
    FIN_WAIT1? //应用说它已经完成
    FIN_WAIT2? //另一边已同意释放
    ITMED_WAIT? //等待所有分组死掉
    CLOSING? //两边同时尝试关闭
    TIME_WAIT? //另一边已初始化一个释放
    LAST_ACK? //等待所有分组死掉

WeChat
↑