月度归档: 2016 年 8 月

  • CentOS 5, CentOS 6, CentOS 7, RHEL 5, RHEL 6, RHEL 7, and Fedora 21 yum 安装 MariaDB 图文教程

    MariaDB官方提供了CentOS 5, CentOS 6, CentOS 7, RHEL 5, RHEL 6, RHEL 7, and Fedora 21的yum源,具体方法如下:

    vi /etc/yum.repos.d/MariaDB.repo  #添加一个yum的配置文件,内容如下
    [mariadb]
    name = MariaDB
    baseurl = http://yum.mariadb.org/10.1/centos6-amd64
    gpgkey=https://yum.mariadb.org/RPM-GPG-KEY-MariaDB
    gpgcheck=1

    红色部分请按照自己的版本对应。

    然后使用yum安装MariaDB服务:

    yum install MariaDB-server MariaDB-client -y
    /etc/init.d/mysql start  #启动MariaDB服务,因为它是mysql的分支,所以一些命令还是相同的。

    官方文档:https://mariadb.com/kb/en/mariadb/yum/

  • 注册即可获得免费30美金 享用Docker云服务

    11

    Hyper_是世界上第一家 Container-native 的 Docker 云服务。它的核心是底层的HyperContainer虚拟化容器技术,以及Hypernetes多租户的 Kubernetes 系统。而使用方式与传统 VPS 也有很大不同。

    作者

    Github : ?https://github.com/hyperhq
    V2EX :?https://www.v2ex.com/member/Gnep

    注册

    www.hyper.sh

    直接到官网注册送20$。
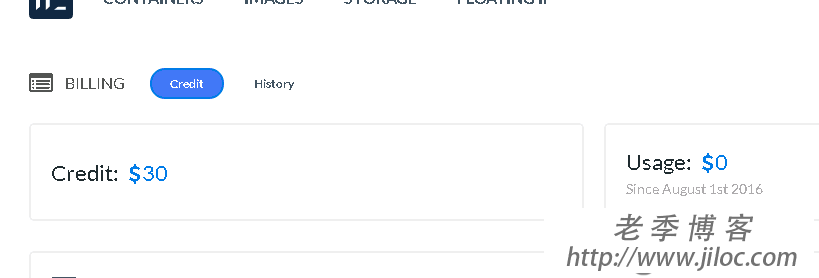
    使用邀请链接注册送30$。
    邀请链接:?https://www.jiloc.com/go/hyper-docker
    注册成功后,请到:https://console.hyper.sh/billing 查看赠送的美元。

    22

    价格

    容器价格:

    SizeCPU CoreMemDiskNetworkPer SecondPer HourMonthly
    S1164MB10GBFREE$0.0000004$0.00144$1.03
    S21128MB10GBFREE$0.0000006$0.00216$1.55
    S31256MB10GBFREE$0.000001$0.0036$2.59
    S41512MB10GBFREE$0.000002$0.0072$5.18
    M111GB10GBFREE$0.000004$0.0144$10.36
    M222GB10GBFREE$0.000008$0.0288$20.73
    M324GB10GBFREE$0.000015$0.054$38.88
    L144GB10GBFREE$0.00003$0.108$77.76
    L248GB10GBFREE$0.00006$0.216$155.52
    L3816GB10GBFREE$0.00012$0.432$311.04

    外网IP价格:

    $1/IP/month

    自己算一下 那30美刀 能用多久!!!

    详细说明:?https://hyper.sh/pricing.html

    必备

    1. 有一个Linux系统。可以是VPS, 也可以是自己电脑安装虚拟机装一个Linux。如果你有MAC,那就更OK了。
    2. 注册账号,见上面。

    PS: 没有Linux系统,也没有mac怎么办?

    谢谢朋友提醒使用WebIDE ?:

    IDE地址: https://ide.coding.net/ws/?ownerName=duwan&projectName=WordPress&isTry=true


    配置步骤和下面的是一样的。大家快去撸吧!!!998

    步骤

    激活密钥

    首先,登录账号。将自己的Key和密钥 激活!

    ?新用户需要绑定信用卡,才能激活KEY 和 密钥。

    没用信用卡?申请国际通用支付账号万事达卡MasterCard全球付 图文教程

    https://console.hyper.sh/account/credential

    33

    安装环境

    目前只支持Linux 和 MAC OS。

    本次演示使用的是Linux Centos6 系统。

    安装CLI环境

    Linux

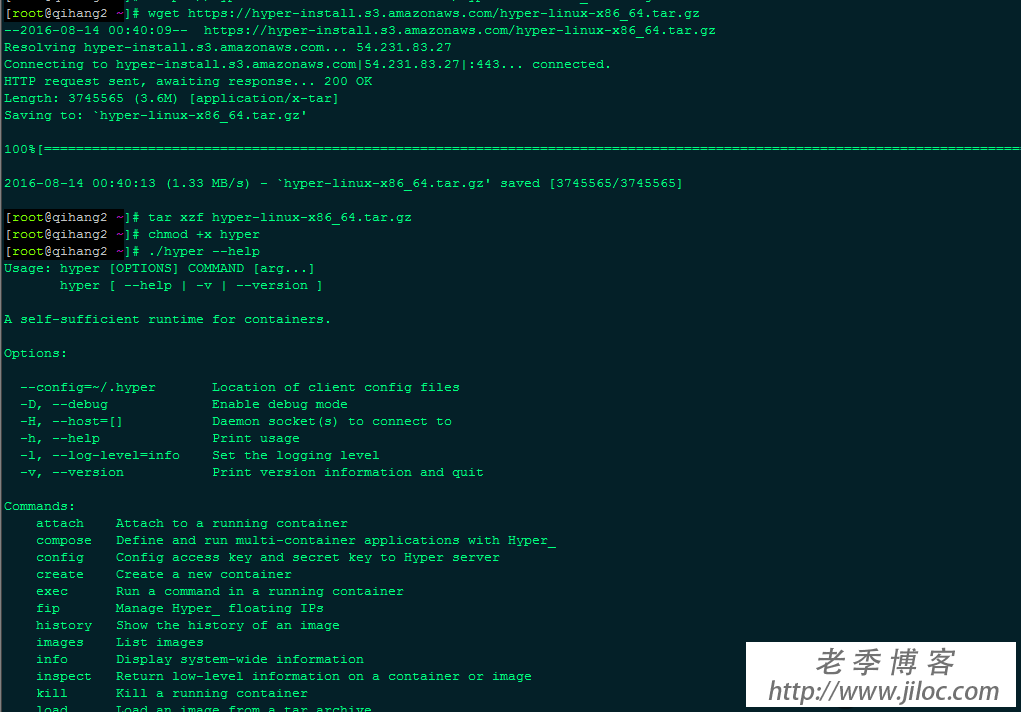
    国外VPS可用下面的命令。

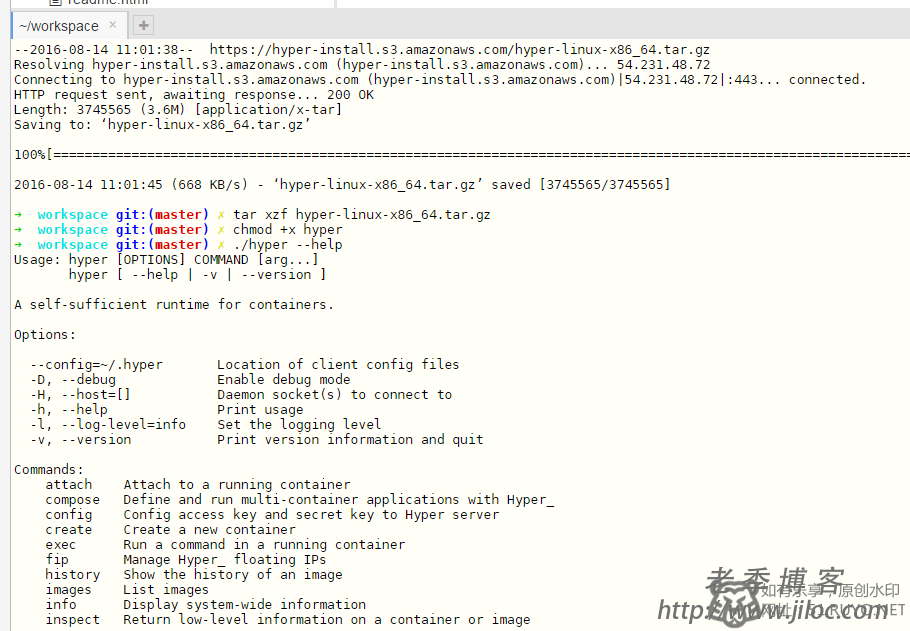
    wget https://hyper-install.s3.amazonaws.com/hyper-linux-x86_64.tar.gz
    tar xzf hyper-linux-x86_64.tar.gz
    chmod +x hyper
    ./hyper --help

    国内的机器请用下面的命令。

    运行界面如图

    55

    配置密钥

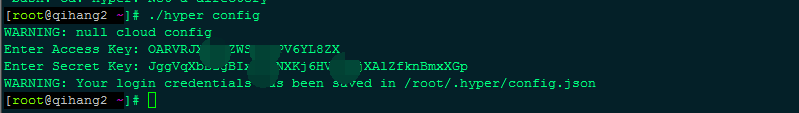
    执行命令

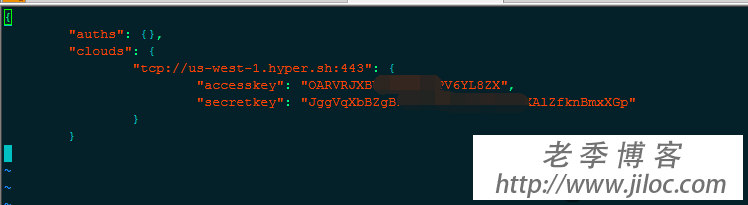
    按照提示分别输入KEY ?和 密钥。

    66

    注意,最后一行提示 hyper 的配置文件保存的位置。需要修改的话,可直接去修改配置文件。

    77

  • Cloudflare免费CDN加速及防护 DNS 图文教程

    一般来讲,如果你的网站的空间放在香港或者国外的话,国内用户访问的速度会慢于那些空间放在国内的。当然这也不能够一概而论,也有人买了个垃圾国内空间,打开速度还不如国外空间的网站呢。网站速度慢,使用cdn是最好的选择,国内也有很多免费CDN工具,都是需要网站备案后才能使用。网站没有备案的站长可以选择使用国外CDN工具,操作起来也没有我们想象的那么麻烦。

    CloudFlare 主要是基于内容分发网络(Content Delivery Network, 简称 CDN)和分散式网域名称解析服务(Distributed Domain Name Server)等技术,简单的说就是通过在不同地点缓存内容,然后通过负载平衡等技术将用户请求定向到最近的缓存服务器上获取内容,提高用户访问网站的响应速度。CloudFlare可以帮助受保护站点抵御包括拒绝服务攻击(DenialofService)在内的大多数网络攻击,确保该网站长期在线,同时提升网站的性能、访问速度以改善访客体验。

    CloudFlare免费CDN加速使用教程:

    1、使用 CloudFlare时,需要注册一个账号。申请cloudflare账户是非常简单的,点击右上角的「Sign Up」即可进入账户申请注册界面,注册时依次填写Email、密码,勾选 同意使用条款后即可取得cloudflare账户。

    2、有了cloudflare账户后,登录进去,然后点击「Add Site」添加你的网站,输入你的域名,这里不要带www,点击右边的「Begin Scan」按钮。

    3、cloudflare扫描网站后会自动扫描出dns解析信息,可以再额外增加和删除解析。嫌麻烦的就直接点击”continue”

    4、接着来到选择 CloudFlare 套餐方案页面,选择”free plan”,使用免费版本的cloudflare,免费的cloudflare已经包含基本的安全防护、网站加速、SSL 服务和 Always Online 功能,选择后按下右下角的 Continue 完成设置;

    5、接着CloudFlare 会跳出两个 Nameservers 记录,并要求用户将你目前所使用的域名DNS 改为 CloudFlare 提供的服务器;

    6、通常设置 DNS 记录必须回到域名注册商那里操作,例如我在万网注册的域名,就回到万网后台的更改 DNS 页面,将 CloudFlare 提供给我的 DNS 记录更新,等待 DNS 生效即可,非常简单。

    7、更改 DNS 记录后不会马上生效,有时需要数小时甚至超过一天时间。回到 CloudFlare 后,会显示你目前的网址状态为「Pending」,代表正在等待你更新 Nameservers。

    更新 DNS 后,点击「Recheck Nameservers」按钮,如果你的记录已经更新并被 CloudFlare 侦测到,就可以开始使用 CloudFlare 相关功能(这也表示你的网站已经开始透过 CF 的线路进行连线)。

    8、在将域名服务器连结到 CloudFlare 后,可看到网站状态已经变成绿色的 Active,代表我们已经可以使用 CloudFlare 的相关设置选项,网站也将通过CloudFlare线路进行连接。

    9、点击上方功能列表的「Crypto」,找到第一个「SSL (With SPDY)」项目,现在预设情况下 CloudFlare 会开启网站的 SSL 加密证书功能,如果你确定不需要,可以选择 Off 把它完整关闭(若你之后会用到,记得 CloudFlare 颁发证书不是即时的,会需要一段等待时间)。

    CloudFlare 提供免费版 SSL证书(Flexible SSL)包括4个SSL 类型:

    Off:不使用CloudFlare的SSL;所有的连接均不加密;

    Flexible SSL:您的访客到CloudFlare的连接是加密的,但是CloudFlare到您服务器的连接是不加密的;

    • 您不需要在服务器部署SSL证书。
    • 访客可以在浏览器地址栏看到锁。

    Full SSL:您的访客到CloudFlare的连接是加密的,CloudFlare到您服务器的连接也是加密的;

    • 您需要在服务器部署SSL证书(可以是自己签发的证书)。
    • 访客可以在浏览器地址栏看到锁。

    Full SSL (strict):您的访客到CloudFlare的连接是加密的,CloudFlare到您服务器的连接也是加密的;

    • 您需要在服务器部署经过验证的SSL证书,而且必须是信任的签发机构签发的有效证书。
    • 访客可以在浏览器地址栏看到锁。

    当你的网站需要使用加密协议时,可以无须付费SSL 授权,直接使用CloudFlare 提供的免费版 SSL证书;

    注意事项:

    • 国内的搜索引擎对https的网址极为不友好;
    • 另外CloudFlare只支持扩展支持Server Name Indication(SNI)协议的现代浏览器,而根据官方的数据统计,中国只有58.22%的HTTP请求符合这一协议;

    10、接着切换到「Speed」功能,将 Auto Minify 后方的 JavaScript、CSS、HTML 勾选,这个功能会自动压缩你的文件,让这些文件变得更小,加载速度更快,建议开启!

    注意:若开启 Auto Minify 使网站发生问题,例如页面无法正常显示、功能失效等,请把这项功能关闭。

    把页面往下拉,会有一个测试中的「Rocket Loader」功能,这个功能会利用 JavaScript 来改善页面载入速度,不过代码部分可能会被调动,若你有使用 Google AdSense 、百度联盟之类的广告服务建议不要开启,否则可能会因为修改联盟代码而违反 AdSense 使用规则。

    如果你想开启 Rocket Loader,只要把选项调整成「Automatic」即可启用。

    11、切换到「Caching」快照功能设置页面,可以找到一个「Always Online(永远在线)」,默认情况是开启的。开启 Always Online 会加重网站的负载,原因很简单,因为 CloudFlare 会不断抓取你的页面信息,当你的页面很多,这就会花费许多时间(包括资源),使用者可以视情况来决定要不要开启这功能。

  • Mysql MariaDB 基本常用命令行总结

    MariaDB是Mysql的一个分支,命令大相近庭,下面总结了一些常用的命令,供大家参考。

    连接MySQL
    格式: mysql -h 主机地址 -u用户名 -p用户密码
    例 1:连接到本机上的 MySQL。

    hadoop@ubuntu:~$ mysql -uroot -pmysql;

    例 2:连接到远程主机上的 MYSQL。

    hadoop@ubuntu:~$ mysql -h 127.0.0.1 -uroot -pmysql;

    修改新密码
    在终端输入:

    mysql -u用户名 -p密码,回车进入Mysql。
    > use mysql;
    > update user set password=PASSWORD('新密码') where user='用户名';
    > flush privileges; #更新权限
    > quit; #退出

    增加新用户
    格式:

    grant select on 数据库.* to 用户名@登录主机 identified by '密码'

    举例:
    例 1:增加一个用户 test1 密码为 abc,让他可以在任何主机上登录,并对所有数据库有
    查询、插入、修改、删除的权限。首先用以 root 用户连入 MySQL,然后键入以下命令:

    mysql>grant select,insert,update,delete on *.* to root@localhost identified by 'mysql';

    或者

    grant all privileges on *.* to root@localhost identified by 'mysql';

    然后刷新权限设置。

    flush privileges;

    例 2:如果你不想 root 有密码操作数据库“mydb”里的数据表,可以再打一个命令将密码消掉。

    grant select,insert,update,delete on mydb.* to root@localhost identified by '';

    删除用户

    hadoop@ubuntu:~$ mysql -u用户名 -p密码
    mysql>delete from user where user='用户名' and host='localhost';
    mysql>flush privileges;
    //删除用户的数据库
    mysql>drop database dbname;

    数据库操作
    显示所有的数据库

    mysql> show databases;(注意:最后有个 s)

    创建数据库

    mysql> create database test;

    连接数据库

    mysql> use test;

    查看当前使用的数据库

    mysql> select database();

    当前数据库包含的表信息

    mysql> show tables; (注意:最后有个 s)

    删除数据库

    mysql> drop database test;

    表操作
    备注:操作之前使用“use <数据库名>”应连接某个数据库。
    建表
    命令:create table <表名> (<字段名 1> <类型 1> [,..<字段名 n> <类型 n>]);
    例子:

    mysql> create table MyClass(
    > id int(4) not null primary key auto_increment,
    > name char(20) not null,
    > sex int(4) not null default '0',
    > degree double(16,2));

    获取表结构
    命令: desc 表名,或者show columns from 表名
    例子:

    mysql> describe MyClass
    mysql> desc MyClass;
    mysql> show columns from MyClass;

    删除表
    命令:drop table <表名>
    例如:删除表名为 MyClass 的表

    mysql> drop table MyClass;

    插入数据
    命令:insert into <表名> [( <字段名 1>[,..<字段名 n > ])] values ( 值 1 )[, ( 值 n )]
    例子:

    mysql> insert into MyClass values(1,'Tom',96.45),(2,'Joan',82.99), (2,'Wang', 96.59);

    查询表中的数据
    查询所有行

    mysql> select * from MyClass;

    查询前几行数据
    例如:查看表 MyClass 中前 2 行数据

    mysql> select * from MyClass order by id limit 0,2;

    或者

    mysql> select * from MyClass limit 0,2;

    删除表中数据
    命令:delete from 表名 where 表达式
    例如:删除表 MyClass 中编号为 1 的记录
    mysql> delete from MyClass where id=1;

    修改表中数据
    命令:update 表名 set 字段=新值,… where 条件

    mysql> update MyClass set name='Mary' where id=1;

    在表中增加字段
    命令:alter table 表名 add 字段 类型 其他;
    例如:在表 MyClass 中添加了一个字段 passtest,类型为 int(4),默认值为 0

    mysql> alter table MyClass add passtest int(4) default '0'

    更改表名
    命令:rename table 原表名 to 新表名;
    例如:在表 MyClass 名字更改为 YouClass

    mysql> rename table MyClass to YouClass;

    更新字段内容
    命令:update 表名 set 字段名 = 新内容

    update 表名 set 字段名 = replace(字段名, '旧内容', '新内容');

    例如:文章前面加入 4 个空格

    update article set content=concat('??? ', content);

    数据库导入导出
    从数据库导出数据库文件
    使用“mysqldump”命令
    首先进入 DOS 界面,然后进行下面操作。
    1)导出所有数据库
    格式:

    mysqldump -u [数据库用户名] -p -A>[备份文件的保存路径]

    2)导出数据和数据结构
    格式:mysqldump -u [数据库用户名] -p [要备份的数据库名称]>[备份文件的保存路径]
    举例:
    例 1:将数据库 mydb 导出到 e:\MySQL\mydb.sql 文件中。
    打开开始->运行->输入“cmd”,进入命令行模式。

    c:\> mysqldump -h localhost -u root -p mydb >e:\MySQL\mydb.sql

    然后输入密码,等待一会导出就成功了,可以到目标文件中检查是否成功。

    例 2:将数据库 mydb 中的 mytable 导出到 e:\MySQL\mytable.sql 文件中。
    c:\> mysqldump -h localhost -u root -p mydb mytable>e:\MySQL\mytable.sql

    例 3:将数据库 mydb 的结构导出到 e:\MySQL\mydb_stru.sql 文件中。

    c:\> mysqldump -h localhost -u root -p mydb --add-drop-table >e:\MySQL\mydb_stru.sql

    备注:-h localhost 可以省略,其一般在虚拟主机上用。

    3)只导出数据不导出数据结构
    格式:

    mysqldump -u [数据库用户名] -p -t [要备份的数据库名称]>[备份文件的保存路径]

    4)导出数据库中的Events
    格式:

    mysqldump -u [数据库用户名] -p -E [数据库用户名]>[备份文件的保存路径]

    5)导出数据库中的存储过程和函数
    格式:

    mysqldump -u [数据库用户名] -p -R [数据库用户名]>[备份文件的保存路径]

    从外部文件导入数据库中
    1)使用“source”命令
    首先进入“mysql”命令控制台,然后创建数据库,然后使用该数据库。最后执行下面操作。

    mysql>source [备份文件的保存路径]

    2)使用“<”符号
    首先进入“mysql”命令控制台,然后创建数据库,然后退出 MySQL,进入 DOS 界面。最后执行下面操作。

    mysql -u root –p < [备份文件的保存路径]
  • 手撕包菜SSBC(DHT磁力链源码) 前端使用 Nginx反向代理 80端口 图文教程

    前面我们写了手撕包菜SSBC(DHT磁力链源码) 2016.8月版 安装图文教程,下面我们写一下如何在前端添加Nginx做反向代理,增加并发能力。

    示例环境:

    Linode 2048

    24GB DISK1 CPU Core2TB XFER.015/hr to $10/mo

    系统:CentOS 7

    Linode优惠码 – 13周年内存免费大升级

    Nginx安装:

    yum install -y nginx

    [root@li433-14 ~]# yum install nginx
    Loaded plugins: fastestmirror
    base | 3.6 kB 00:00:00
    extras | 3.4 kB 00:00:00
    updates | 3.4 kB 00:00:00
    Loading mirror speeds from cached hostfile
    * base: mirrors.linode.com
    * extras: mirrors.linode.com
    * updates: mirrors.linode.com
    No package nginx available.
    Error: Nothing to do

    如果没有Nginx的yum源,请移步:Centos 7 Yum安装 Nginx 图文教程

    手撕包菜SSBC DHT磁力 配置部分:

    kill掉 手撕包菜的进程,否则会出现Nginx无法启动并提示80端口被占用

    检测python 80端口进程ID:

    ps aux | grep python

    [root@li433-14 ~]# ps aux | grep python
    root 3454 0.0 0.0 553044 472 ? Ssl Aug13 0:28 /usr/bin/python -Es /usr/sbin/tuned -l -P
    root 7690 0.0 0.0 266868 1016 ? S Aug13 0:02 python workers/index_worker.py
    root 9095 0.0 0.0 327868 12 ? S Aug13 0:00 python manage.py runserver 0.0.0.0:80
    root 9109 1.2 1.2 638008 25120 ? Sl Aug13 33:21 /usr/bin/python manage.py runserver 0.0.0.0:80
    root 19302 0.0 0.1 112660 2212 pts/0 S+ 07:08 0:00 grep –color=auto python

    20160815150959

    kill -9 9095 9109

    重新新建手撕包菜SSBC的进程:

    nohup python manage.py runserver 0.0.0.0:8080 >/dev/zero &

    注意命令行中的manage.py的位置,进入到/root/ssbc-master文件夹再运行。使用http://IP:8080 访问下,确保8080端口工作正常.如出现无法访问,检查一下防火墙配置,是否允许8080端口通过。

    配置Nginx反向代理:

    编辑配置文件:

    vi /etc/nginx/conf.d/www.jiloc.com.conf

    填入一下内容:

    server{
    ? ? listen 80;
    ? ? server_name jiloc.com;
    ? ? location / {
    ? ? ? ? proxy_pass http://ip地址:8080/;
    ? ? ? ? proxy_redirect off;
    ? ? ? ? proxy_set_header X-Real-IP $remote_addr;
    ? ? ? ? proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    ? ? }
    }

    nginx测试配置文件:

    nginx -t

    [root@li433-14 ~]# nginx -t
    nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
    nginx: configuration file /etc/nginx/nginx.conf test is successful

    reload nginx配置:

    systemctl reload nginx.service

    再次访问80端口,如果正常及表示反向代理配置已成功!

  • WordPress后台管理用户无法登陆且一直停留在登录界面的解决方法

    有一位网友WordPress管理员用户无法登陆,之前我只接触过密码如果错误肯定是登录不了的,且这位朋友登录后的迹象是一直停留在登录界面也不提示密码错误,根据常规输入错误密码应该会有提示密码错误,且这个情况应该是密码正确导致如法进入WORDPRESS网站后台。

    于是就发挥搜索能力,不断的尝试各种网友分享出来的方法,使用下面的方法可以解决问题。

    第一、找到wp-includes/pluggable.php文件

    下载该文件到本地,我们最好也做一个备份,万一修改失误还可以还原。然后找到:

    setcookie($auth_cookie_name, $auth_cookie, $expire, ADMIN_COOKIE_PATH, COOKIE_DOMAIN, $secure, true);

    替换成:

    setcookie($auth_cookie_name, $auth_cookie,$expire,sitecookiepath,cookie_domain,$secure,tre);

    然后上传替换文件,然后就可以登录。

    PS:根据网上的其他信息,也有的用户提到是因为我们使用CDN加速与缓存插件冲突导致的,我们可以先解除缓存CDN插件,然后解除插件看是否可以解决。

  • Centos 7 Yum安装 Nginx 图文教程

    About Nginx关于Nginx

    Nginx is a high performance web server software. It is a much more flexible and lightweight program than Apache HTTP Server.

    This tutorial will teach you how to install and start Nginx on your CentOS 7 server.

    Nginx 是一个很强大的高性能Web和反向代理服务器,比Apache更轻更灵活。下面我们将教大家如何在Centos7下安装Nginx服务。

    CentOS6 YUM源 安装 Nginx

    Centos7 yum 安装Nginx:

    1.添加Nginx Repository

    yum install epel-release

    2.安装Nginx

    yum install nginx

    3.启动Nginx服务:

    systemctl start nginx

    如果开着防火墙,请运行如下命令:

    firewall-cmd --permanent --zone=public --add-service=http 
    firewall-cmd --permanent --zone=public --add-service=https
    firewall-cmd --reload

    4.访问IP地址:

    http://IP/
    nginx_default

    如果能看到此页面则说明nginx运作正常!

    5.开机自动启动Nginx

    systemctl enable nginx
  • 手撕包菜SSBC(DHT磁力链源码) 2016.8月版 安装图文教程

    环境:
    Vultr日本? ? 2G内存??Centos7 x64? ?有公网IP
    DO? ? 1G内存? ?? ?Centos7 x64? ???有公网IP
    Linode? ? 1G内存? ?? ?Centos7 x64? ???有公网IP
    [Vultr日本1 G内存在索引时报错:FATAL: out of memory (unable to allocate 1278738432 bytes)],可能是Vultr的VPS没有swap的原因
    经测试,采集到的英文资源居多。

    本文环境:

    Linode 2048

    24GB DISK1 CPU Core2TB XFER.015/hr to $10/mo

    Linode全面升级 推出月付5刀的套餐 机房可选东京2

    Vultr 充5美元可以用5个月VPS 充值最高送100美元

    一.确认python版本,获取ssbc源代码,关闭防火墙

    1.环境检测(Ssbc当前版本是基于django1.8.1开发,所需python环境为python2.7.5以上。)

     [root@localhost ~]# python -V    //执行python -V即可获取当前版本
     Python 2.7.5
     [root@localhost ~]# systemctl stop firewalld.service??//关闭firewall防火墙
     [root@localhost ~]# systemctl disable firewalld.service? ? //禁止firewall防火墙开机启动
     [root@localhost ~]# systemctl stop iptables.service? ?//关闭iptables防火墙
     [root@localhost ~]# systemctl disable iptables.service? ? //禁止iptables防火墙开机启动

    2.获取ssbc安装包并解压

     [root@localhost ~]# wget https://github.com/78/ssbc/archive/master.zip
     [root@localhost ~]# yum -y install unzip
     [root@localhost ~]# unzip master.zip

    解压后你会发现在/root目录下有个文件夹ssbc-master

    二.安装MariaDB,创建数据库

    1.安装数据库及所需环境

     [root@localhost ~]# yum -y install gcc gcc-c++ python-devel mariadb mariadb-devel mariadb-server
     [root@localhost ~]# cd ssbc-master
     [root@localhost ssbc-master]# wget https://bootstrap.pypa.io/get-pip.py
     [root@localhost ssbc-master]# python get-pip.py
     [root@localhost ssbc-master]# pip install -r requirements.txt

    2.创建ssbc数据库

     [root@localhost ssbc-master]# systemctl start mariadb.service    //启动数据库
     [root@localhost ssbc-master]# mysql -uroot -p
     Enter password: (回车即可)
     MariaDB [(none)]> create database ssbc default character set utf8;
     MariaDB [(none)]> \q    //创建成功后退出

    三.安装Sphinx

    [root@localhost ssbc-master]# yum -y install unixODBC unixODBC-devel postgresql-libs
    [root@localhost ssbc-master]# wget http://sphinxsearch.com/files/sphinx-2.2.9-1.rhel7.x86_64.rpm
    [root@localhost ssbc-master]# rpm -ivh sphinx-2.2.9-1.rhel7.x86_64.rpm
    [root@localhost ssbc-master]# systemctl restart sphinx.service

    四. 建立文件夹,创建以下文件夹并赋予755权限

    [root@localhost ssbc-master]# mkdir??-p??/data/bt/index/db /data/bt/index/binlog??/tem/downloads
    [root@localhost ssbc-master]# chmod??755 -R /data
    [root@localhost ssbc-master]# chmod??755 -R /tem

    五. 生成索引

    [root@localhost ssbc-master]# systemctl restart mariadb.service??//重新启动Mariadb
    [root@localhost ssbc-master]# systemctl enable mariadb.service??//设置mariadb开启自启动
    [root@localhost ssbc-master]# indexer -c sphinx.conf --all     //(all 前面是空格减号减号)
    [root@localhost ssbc-master]# searchd --config ./sphinx.conf?? //(config前是空格减号减号)

    确定没有报错,继续下一步

    六.Web服务器设置并启动

    [root@localhost ssbc-master]# python manage.py makemigrations
    [root@localhost ssbc-master]# python manage.py migrate
    [root@localhost ssbc-master]# nohup python manage.py runserver 0.0.0.0:80 >/dev/zero &    //启动网站并在后台运行
    

    按回车键继续,这里可以使用其他端口然后前端再使用nginx做反向代理。手撕包菜SSBC(DHT磁力链源码) 前端使用 Nginx反向代理 80端口 图文教程
    浏览器输入http://IP,网站能打开

    七. 开启爬虫(workers目录下)

     [root@localhost ssbc-master]# cd workers
     [root@localhost workers]# python simdht_worker.py  #爬虫运行,等2分钟出现数据之后CTRL+C停止
     [root@localhost workers]# nohup python simdht_worker.py > /dev/zero  #让爬虫在后台运行
    

    按回车键继

     [root@localhost workers]# python index_worker.py  #入库索引,等待10分钟出现数据后CTRL+C停止
     [root@localhost workers]# nohup python index_worker.py >/dev/zero #让索引在后台运行

    按回车键继

    增加后台管理员

     [root@localhost workers]#cd ..
     [root@localhost ssbc-master]# python manage.py createsuperuser

    输入管理员用户名
    输入管理员邮箱
    输入管理员密码
    确认密码,完成
    管理员登录地址:http://IP/admin

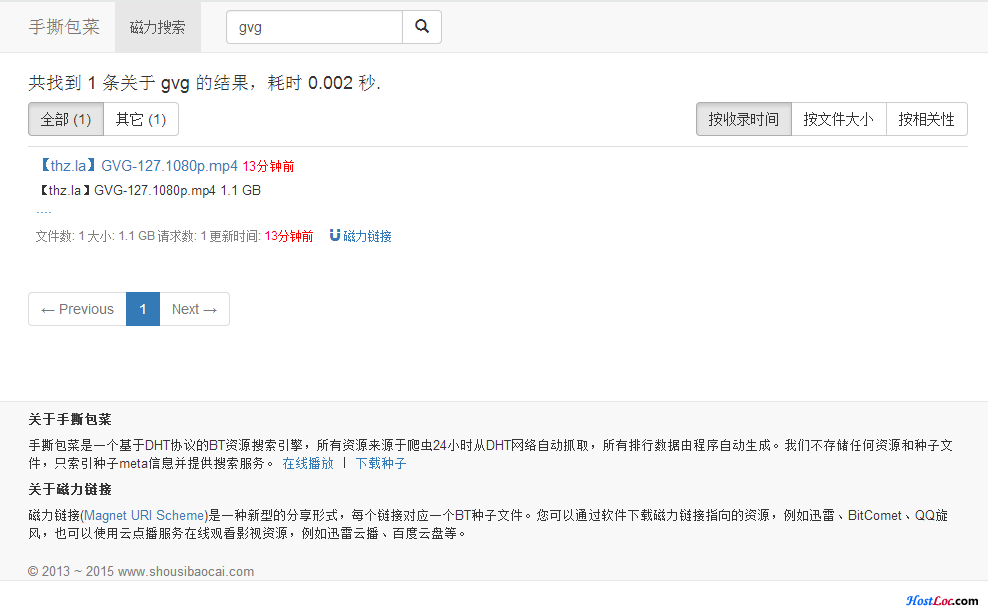
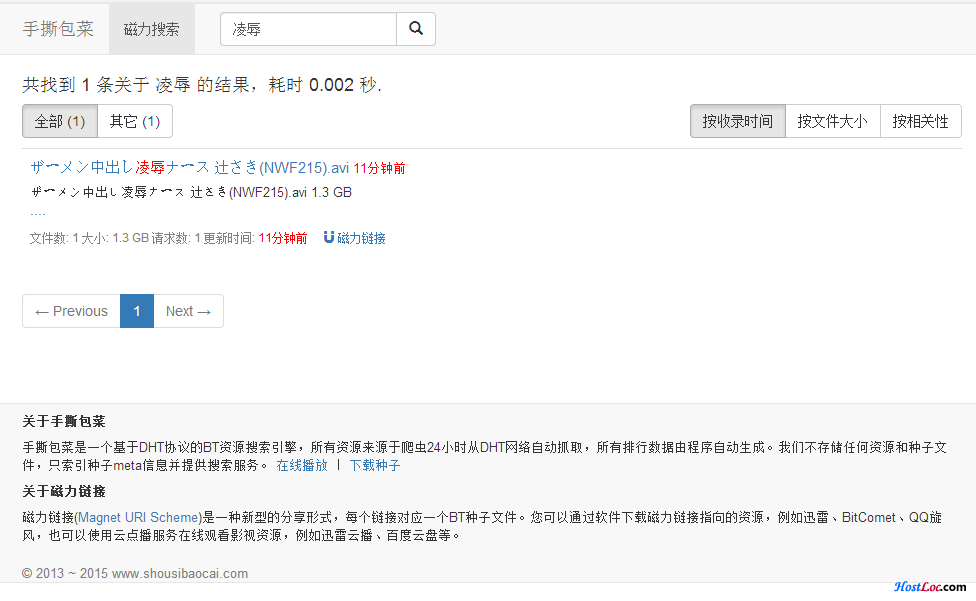
    测试效果:
    搜索中文英文关键字均正常
    1

    2

    (更多…)

  • OneinStack 安装图文教程

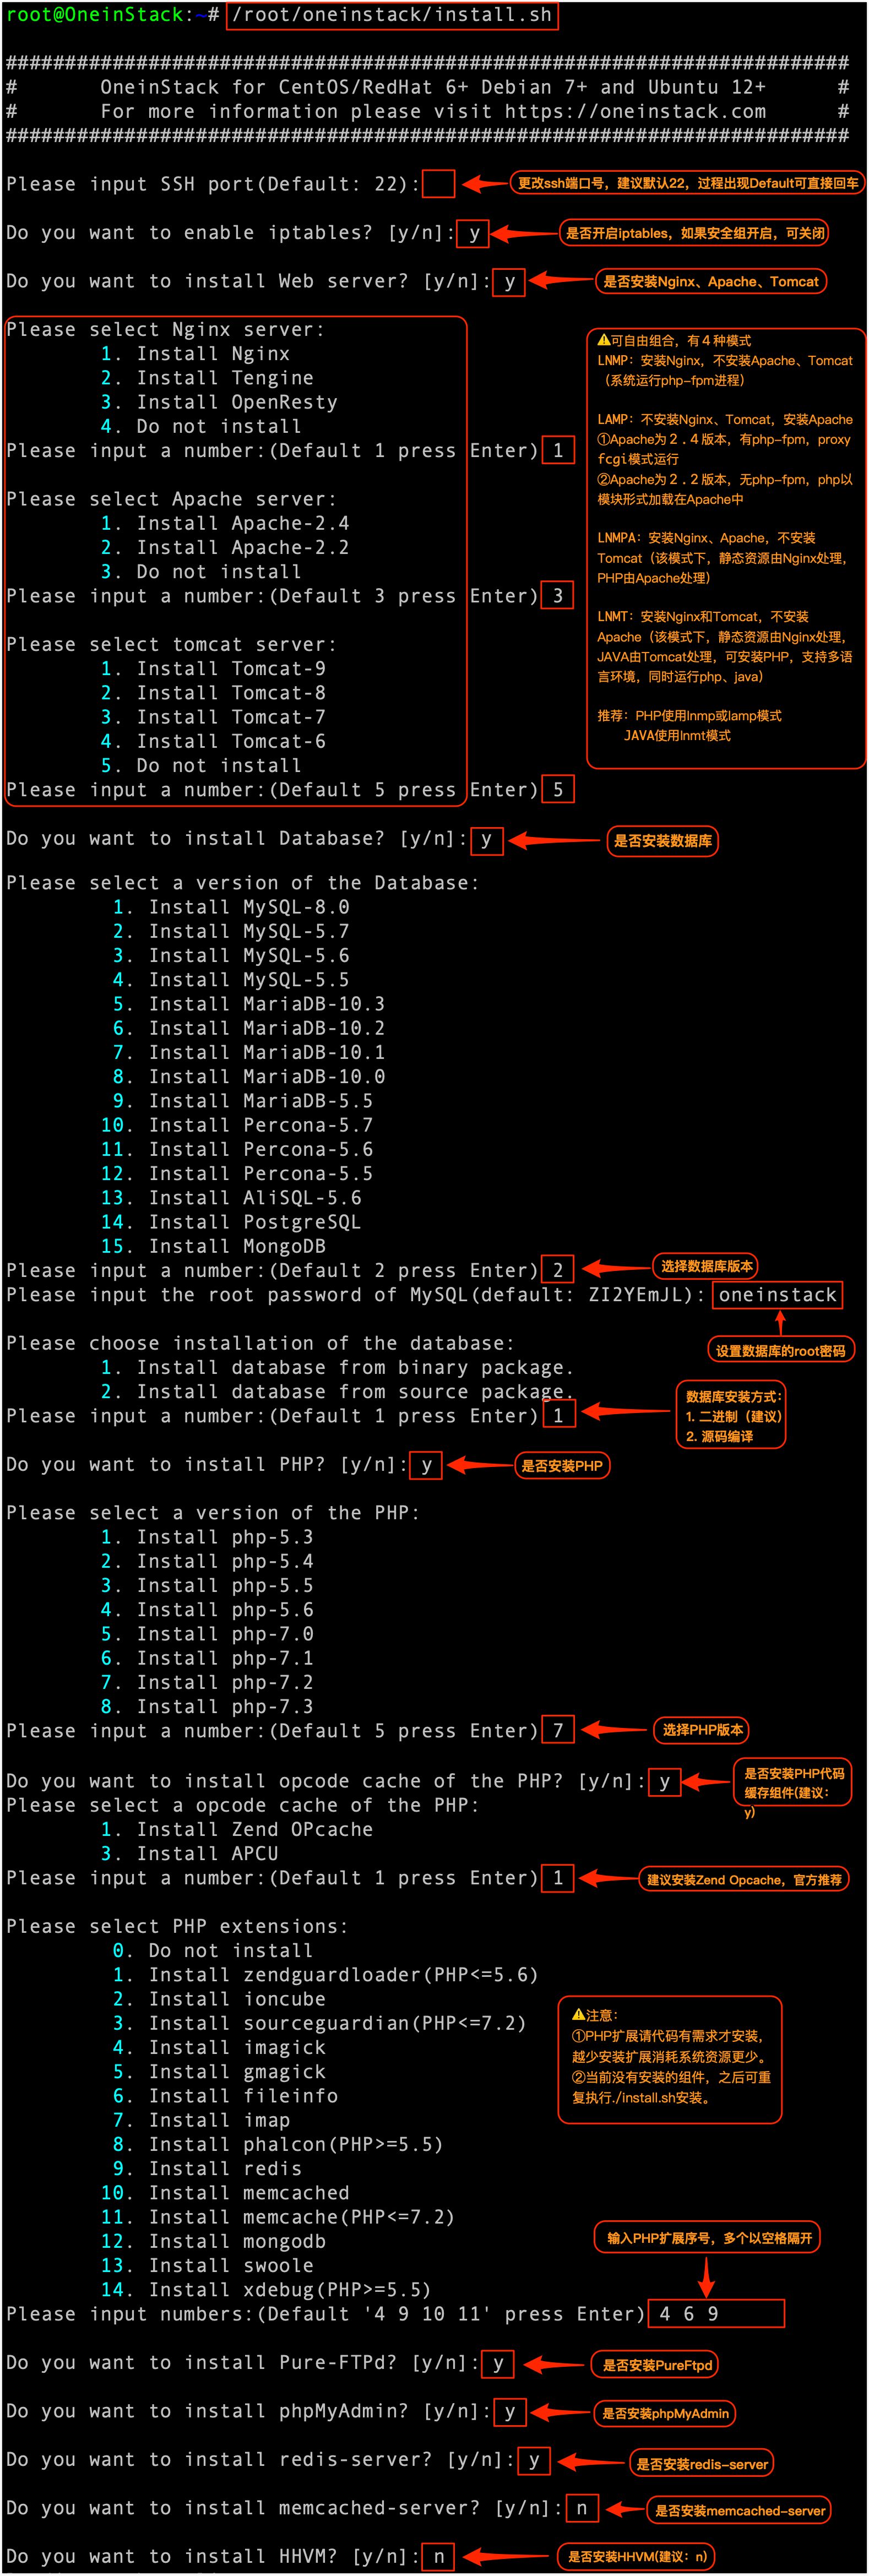
    对于大部分使用VPS主机的用户可能稍许有些门槛,毕竟大部分都是用来建站需求的,从虚拟主机过度到VPS主机、服务器技术上稍微有一点点问题。基本上我们会在VPS中安装WEB面板或者不错的一键包,在国内用途较多的一键包中军哥的LNMP使用还是比较多的,其次就是最近一段时间很多用户有在使用的OneinStack一键包。下面我们介绍具体说一下OneinStack的安装教程。

    安装步骤

    yum -y install wget screen?python?? #for CentOS/Redhat 
    apt-get -y install wget screen?python? #for Debian/Ubuntu 
    wget http://aliyun-oss.linuxeye.com/oneinstack-full.tar.gz??? #阿里云用户下载 
    wget http://mirrors.linuxeye.com/oneinstack-full.tar.gz??? #包含源码,国内外均可下载 
    wget http://mirrors.linuxeye.com/oneinstack.tar.gz??? #不包含源码,建议仅国外主机下载 
    tar xzf oneinstack-full.tar.gz 
    cd oneinstack ?? #如果需要修改目录(安装、数据存储、Nginx日志),请修改options.conf文件 
    screen -S oneinstack??? #如果网路出现中断,可以执行命令`screen -r oneinstack`重新连接安装窗口 
    ./install.sh?? ? #注:请勿sh install.sh或者bash install.sh这样执行

    如何添加附加组件?

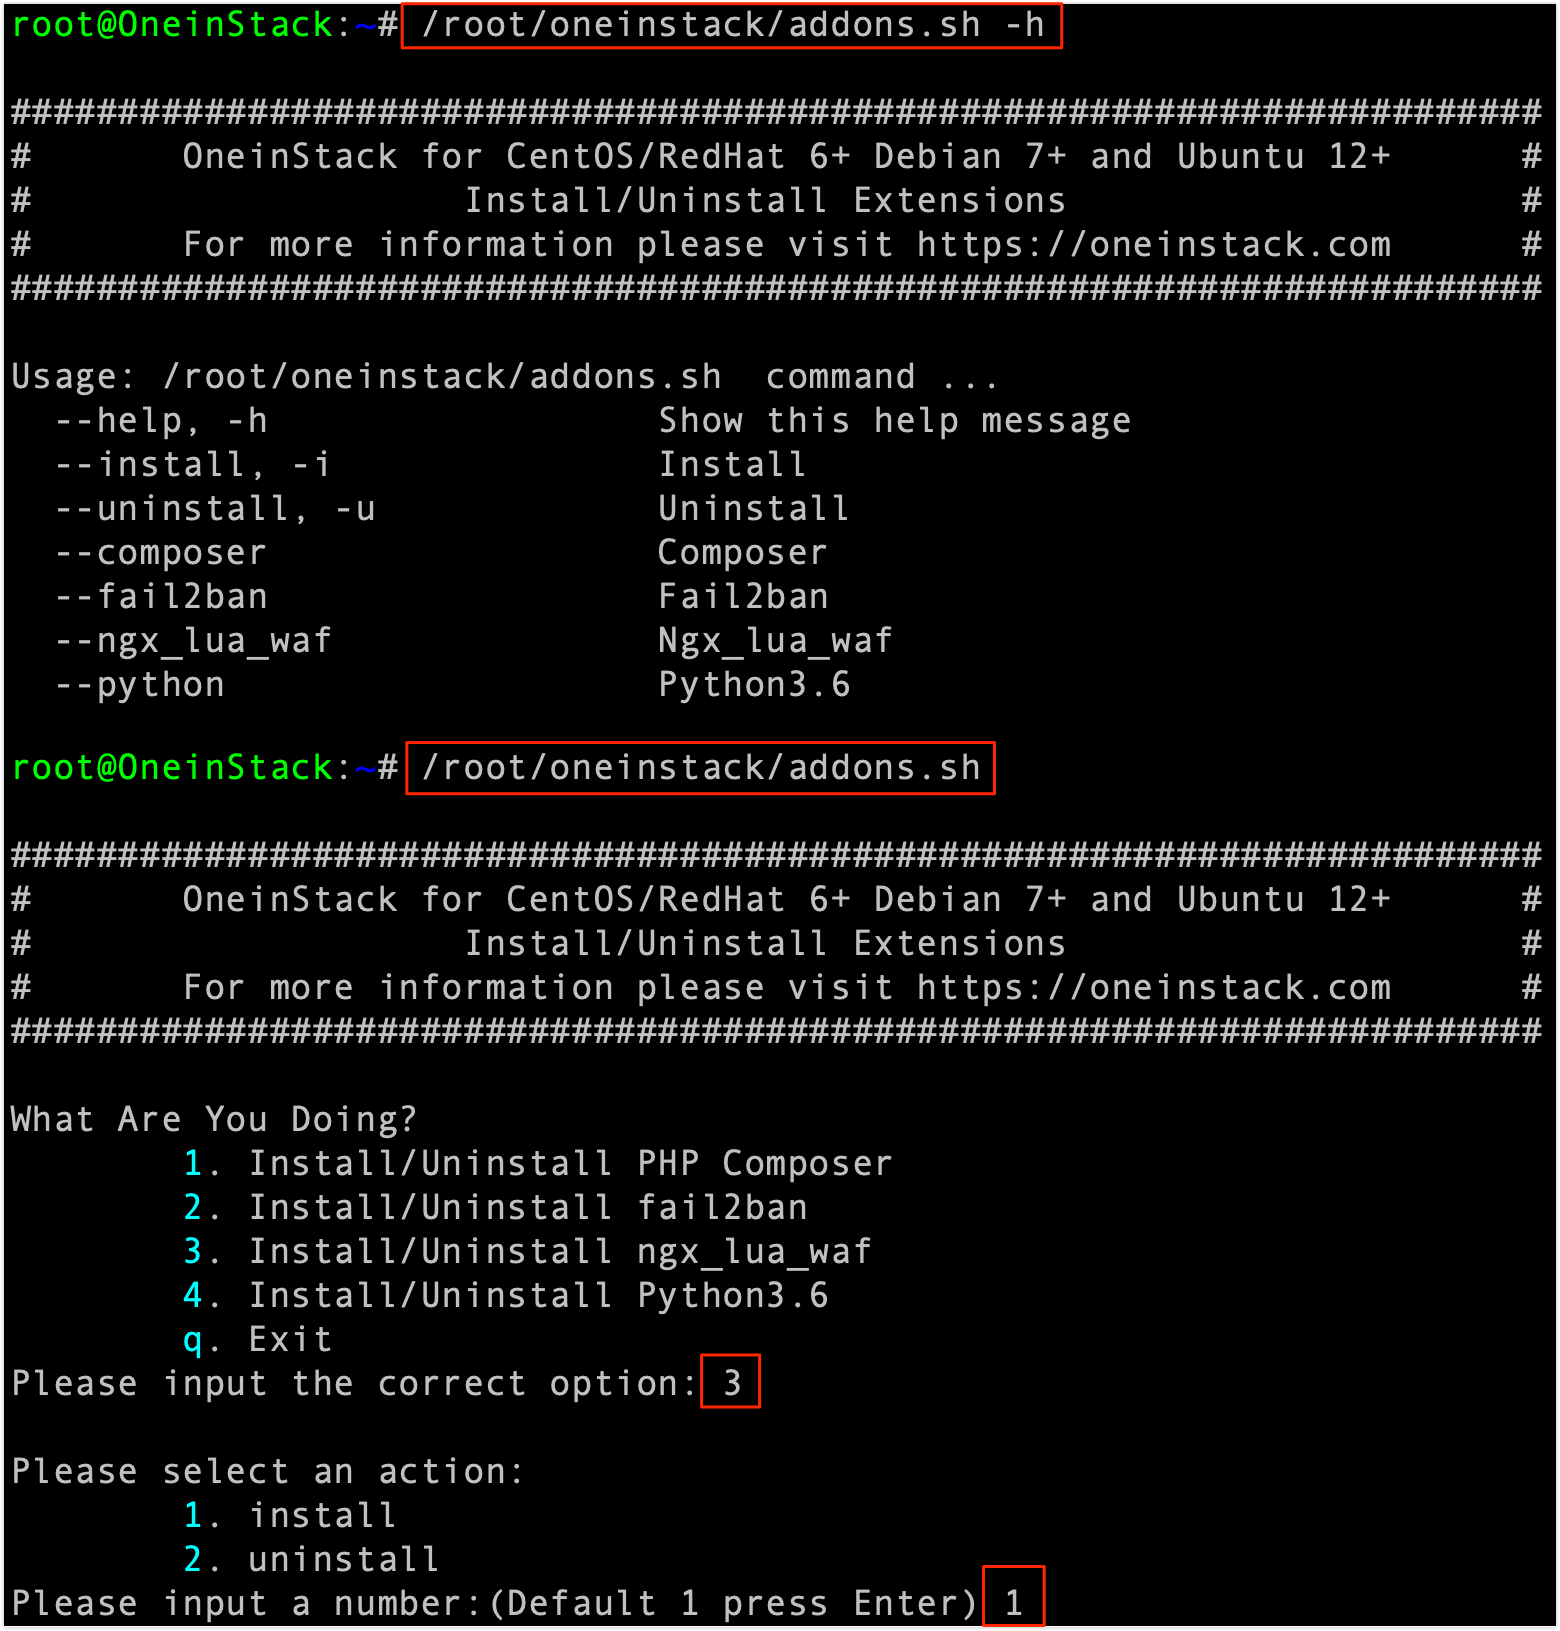
    ./addons.sh

    如何添加虚拟主机?

    ./vhost.sh

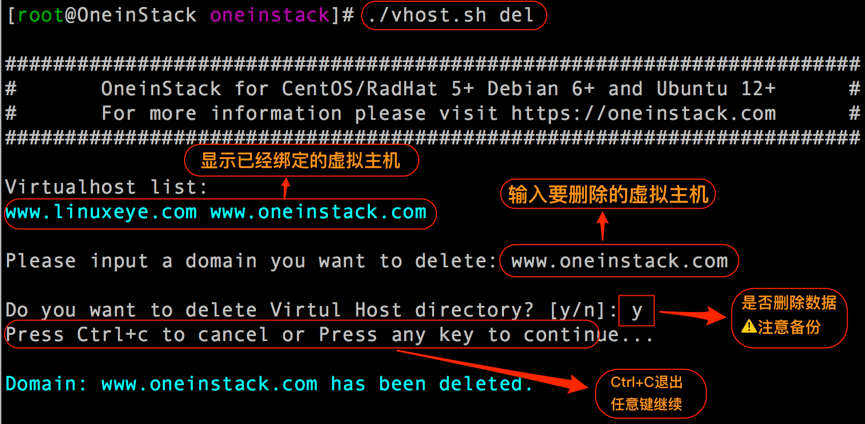
    如何删除虚拟主机?

    ./vhost.sh del

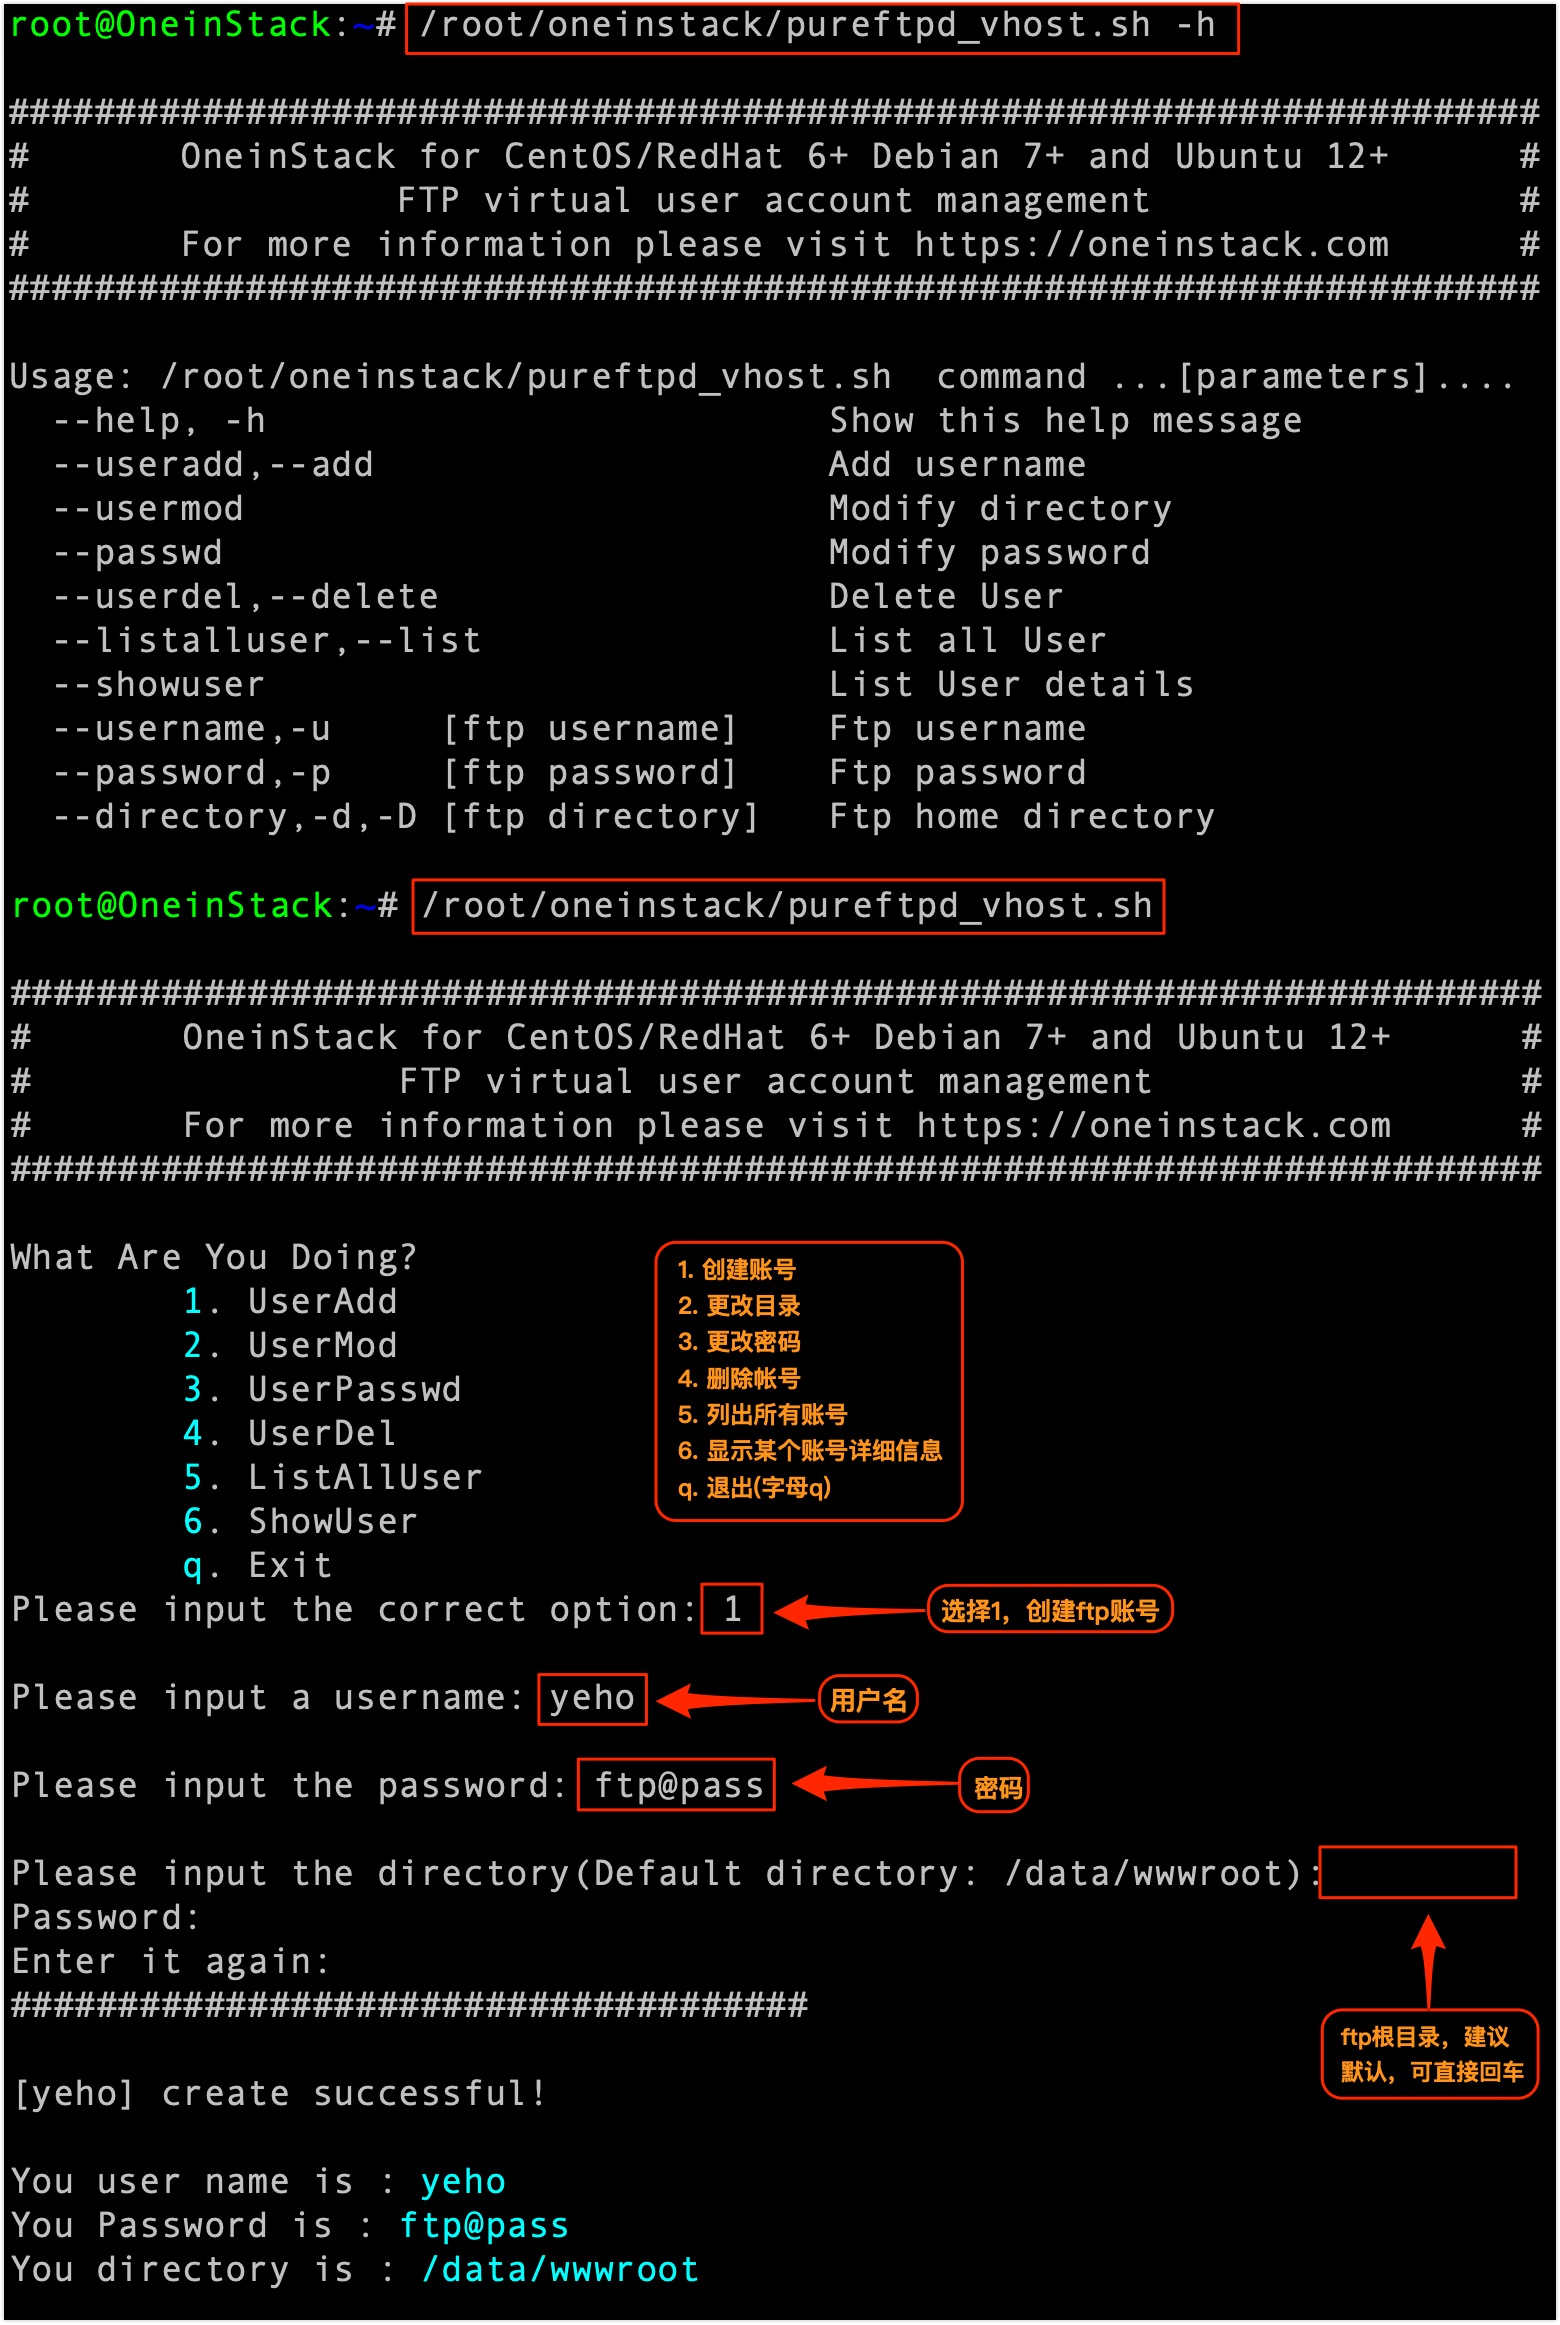
    如何管理FTP账号?

    ./pureftpd_vhost.sh

    如何备份?

    ./backup_setup.sh # Set backup options

    ./backup.sh # Start backup, You can add cron jobs 
    # crontab -l # Examples  
    0 1 * * * cd ~/oneinstack;./backup.sh > /dev/null 2>&1 &
  • 爱奇艺VIP会员 百度云会员 百度文库VIP 免费获取方法图文教程

    一些小伙伴还不知道如何获取爱奇艺VIP会员,下面我跟大家分享一下免费获取爱奇艺VIP会员的方法。

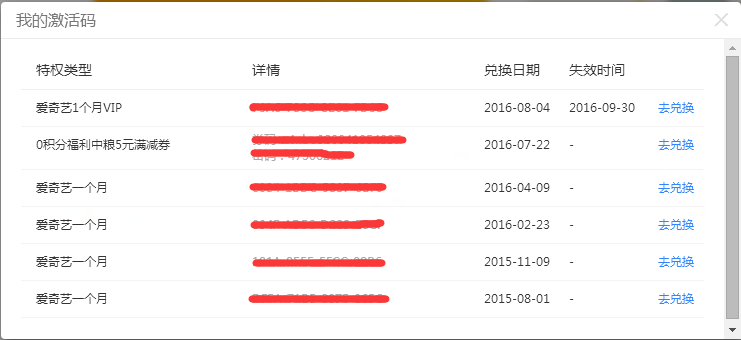
    我们可以通过使用百度浏览器获取积分的方法,然后通过百度浏览器特权积分兑换VIP激活码。

    20160812135900

    爱奇艺VIP会员 百度云会员 百度文库VIP 免费获取方法:

    1. 下载百度浏览器:https://liulanqi.baidu.com/,并安装。
    2. 通过使用浏览器获取积分。
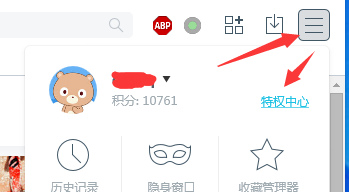
    3. 兑换积分,百度浏览器右上角。20160812135100。或直接输入网址:http://vip.liulanqi.baidu.com/statics/user_point/index.html


    20160812135705

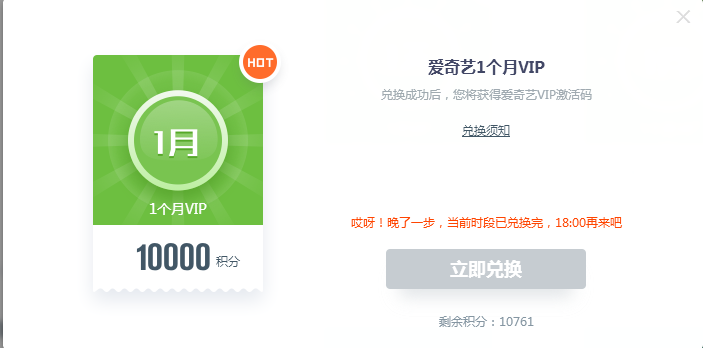
    有些比较热门的兑换需要抢购的,比如爱奇艺VIP会员的激活码。

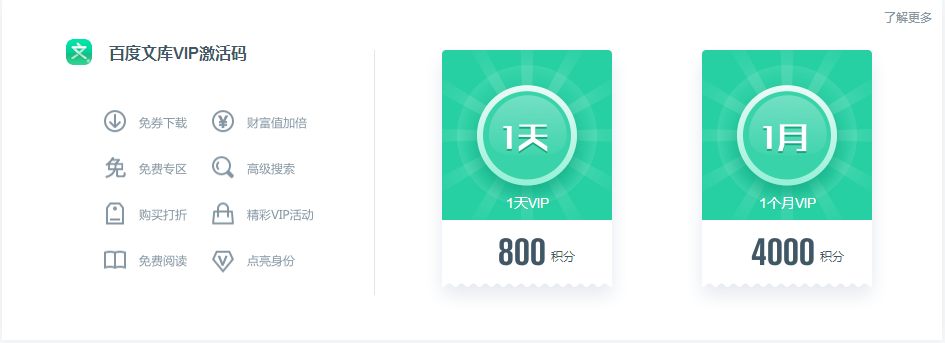
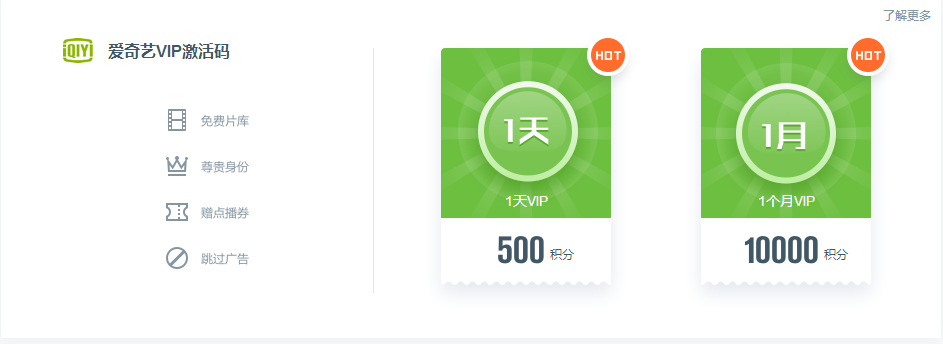
    目前可以兑换的有:百度文库VIP,爱奇艺VIP,百度云会员

    20160812135333 20160812135314 20160812135254

    百度浏览器特权中心是什么?

    为答谢忠实用户,百度浏览器搭建了特权中心,作为向忠实用户免费发放福利的平台。

    积分的用途是什么?

    用积分可以兑换百度浏览器向忠实用户提供的特权,每类特权每天仅限兑换1个。目前特权中心已经支持用积分兑换爱奇艺VIP、百度文库VIP,特权阵营还在持续扩大。

    如何获得积分?

    您只需要登录百度浏览器,日常进行搜索和访问网页就会产生积分,这些积分会计入您登录百度浏览器时使用的百度帐号中,每日最高可获得320积分。

    获得途径分值每日上限说明
    登录在线5分/小时120分超过半小时按一个小时计算,未到半小时不记。
    百度搜索3分/个150分需不同搜索词,相同搜索词不重复计算分数。
    浏览网页1分/个50分需不同网页地址,相同网页不重复计算分数。

    积分消耗

    消耗途径分值
    兑换特权对应特权积分
    连续30天未登录积分减少50%
    连续60天未登录积分减少50%
    连续90天未登录积分清零
  • Linux下查找大文件 图文教程

    Linux下查找大文件 图文教程

    我们平时在Linux运维过程中,有时候会遇到磁盘使用率的报警问题:

    只要处理方法有以下几种:

    1.找磁盘使用率较高的目录,du命令

    du -sh /*

    列出根目录下,所有目录的大小

    然后在去目录下,慢慢分析吧

    20160813094433

    2.找文件大小,find命令

    例如:

    查找根目录上大于300MB的文件

    find / -type f -size +300M
  • Linux系统安装使用360网站服务器监控 SNMP 一键安装脚本 图文教程

    老季来给大家介绍一下Linux服务器的监控服务,可以查看到图形化的负载,系统进程数,内存等监控信息。网上这种提供免费监控服务的网站也很多,比如监控宝等。我们这里以360网站服务器监控为例,安装SNMP服务,对服务器进行监控。当服务器内存,进程,CPU使用超标时,可以给我们发送短信、邮件等。

    20160808152535

    安装步骤如下:

    1. 下载SNMP一键安装脚本

    使用root权限执行以下命令,下载360云监控官方提供的SNMP一键安装脚本,并修改文件权限

    wget http://download.cloud.360.cn/yjk/snmp_install.sh;chmod u+x snmp_install.sh

    也可以先下载一键安装脚本到本地,然后上传到服务器进行安装。

    2. 运行脚本,完成安装

    用root权限运行脚本,请将下面命令中的 username 和 password 替换为你自己的用户名和密钥,切记!

    如果安装2c版本的SNMP,请执行以下命令(密钥必须大于6个字符):

    ./snmp_install.sh -v 2 -p password

    如果安装3版本的SNMP,请执行以下命令(密钥必须大于8个字符):

    ./snmp_install.sh -v 3 -u username -p password

    安装过程大约需要10分钟,请耐心等待,安装完成后IP白名单会自动添加。

    3. 检查拦截

    正常情况下,完成前两步,您的SNMP服务就已经可用了。如果SNMP检查仍然出错,有可能是被服务器上的安全机制拦截。

    (1)检查安全工具的拦截:如果使用安全狗一类的安全工具,请把我们的采集IP加入到工具白名单中。

    (2)检查Linux服务器的iptable是否对udp161端口进行拦截,如果是,请放开限制。

    如果还不能成功通过SNMP检测,请联系我们!

WeChat
↑